
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 java99999/cve-2026-86950-poc
Erzeugt bösartige Dateien, die einen CVE-2026-86950-Out-of-Bounds-Write (CWE-787) mit Heap-Korruption auslösen, mit Optionen für Reverse Shell,…
 eqstlab/cve-2026-6951
Proof-of-Concept-Exploit für CVE-2026-6951, eine simple-git --config-Filterumgehung, die RCE über das Git-ext-Protokoll ermöglicht, mit einem…
 dagowda/notrdp
Havoc-C2-Plugin, das einen versteckten Windows-Desktop erstellt, ihn an einen Browser-Viewer streamt und Maus-/Tastatureingaben für verdeckte…
 inertfluid/cve-2026-61732-lab
Harmlose, in sich geschlossene Reproduktion von CVE-2026-61732 (Decepticon ChatML Rollengrenzen-Fälschung)
 arensballiu/flowise-rce-cve-2025-59528
Python-PoC-Exploit für CVE-2025-59528, das authentifizierte RCE auf Flowise AI <= 3.0.4 über den customMCP-Endpunkt und Node.js…
 zju-llm-safety/darwin
Evolutionäres LLM-Jailbreak- und Guardrail-Framework, das einen wiederverwendbaren Strategiepool durch genetische Mutation, Markov-Auswahl und…
 offensivebias20/cve-2026-34990-poc
Proof-of-Concept-Forschung und technische Analyse von CVE-2026-34990, einer lokalen Rechteausweitungsschwachstelle in CUPS über den IPP-Anfragefluss…
 harry178945/cve-2026-38526
Python-PoC, das CVE-2026-38526 in Krayin CRM <= 2.2.x ausnutzt: authentifizierter PHP-Webshell-Upload über /admin/tinymce/upload, der zu…
 trustedsec/coffloader
Beacon Object Files (BOFs) außerhalb von Cobalt Strike ausführen, indem 64-Bit-COFF-Objektdateien geparst werden, mit Beacon-kompatibler…
 si13nttt/cve-2026-22777
Proof-of-Concept-Exploit, der eine CRLF-Injection im Konfigurations-Endpunkt von ComfyUI-Manager mit einer beliebigen Git-Installation verkettet, um…
 cyberalp0/smartermail-cve-2026-24423
Unauthentifizierte RCE-PoC für CVE-2026-24423 in SmarterTools SmarterMail (ConnectToHub). Nur für autorisierte Sicherheitstests, CTFs und Forschung.
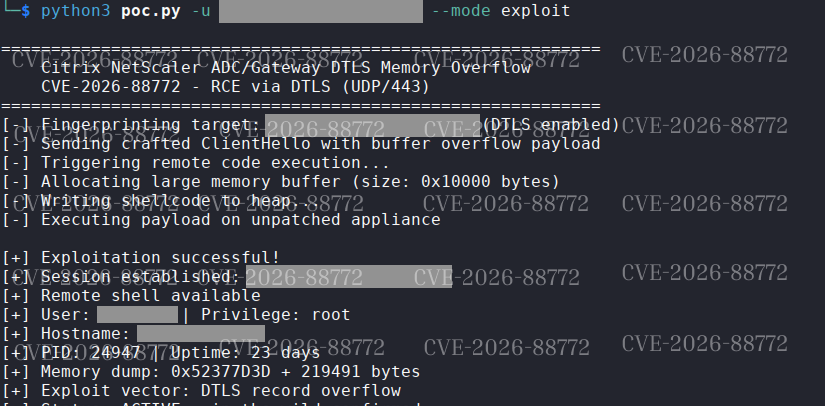 followerseize/cve-2026-88772-poc
CVE-2026-88772 – Citrix NetScaler ADC/Gateway DTLS-Speicherüberlauf (RCE/DoS)
 murrez/cve-2026-100721
Python-PoC für CVE-2026-100721: erkennt und nutzt die Umgehung der externen Allowlist von vm2 <3.12.2 NodeVM aus, erreicht Sandbox-Escape und…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Erkennungsartefakt-Generator für Citrix NetScaler CVE-2026-88771, der eine Pre-Auth-Befehlsinjektion ausnutzt, um Remote-Code-Ausführung gegen ADC-…
 boreas37/cve-2026-71963-poc
CVE-2026-71963 – Hermes Agent 0.18.2–0.21.0 RCE über eine vom Repository bereitgestellte .git/config (core.fsmonitor). Reines Python (nur…
 ihebski/defaultcreds-cheat-sheet
Ein Ort für alle Standard-Anmeldedaten, um Blue/Red-Teams bei der Identifizierung von Geräten mit Standardpasswort zu unterstützen 🛡️
 khush-613/cve-2026-34990-poc
Proof-of-Concept-Exploit für CVE-2026-34990, eine lokale Rechteausweitung in CUPS 2.4.16 durch beliebiges Schreiben von Dateien über…
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Python-Proof-of-Concept für CVE-2026-44011 in Craft CMS, das authentifizierte Remote-Code-Ausführung mit Befehlsausführung und base64-verpackten…








