
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 brutelogic/unkover
Bash-Tester für die Umgehung von 403/401-Zugriffsbeschränkungen, der eine URL mit Header-Spoofing, Methodenmanipulation, Pfadnormalisierung und…
 vonahisec/cve-2022-47966-scan
Python-Scanner für CVE-2022-47966. Unterstützt ~10 der 24 betroffenen Produkte.
 subat0mik/misconfiguration-manager
Misconfiguration Manager ist eine zentrale Wissensdatenbank für alle bekannten Microsoft Configuration Manager-Tradecraft sowie zugehörige defensive…
 strategic-automation/violin
Agentisches Pentest-Profil für Hermes: 31 Playbooks für autorisierte Recon, Web-/Access-Control-Angriffe, sichere Exploit-Validierung und…
 shaheeryasirofficial/smugglemypayload
Erzeugt HTML-Schmuggel-Seiten, die Dateien clientseitig per JavaScript einbetten und rekonstruieren, mit Payload-Kodierung, Chunking, Verschleierung…
 tracyliving606/regpwn
Nutzen Sie Windows lokale Privilegienausweitung auf Clients und Servern mit getestetem Code für CVE-2026-24291 über mehrere Windows-Versionen hinweg…
 tc4dy/cve-2026-41940-poc-exploit
PoC-Exploit für CVE-2026-41940, das cPanel/WHM-Authentifizierungs-Bypass über CRLF-Injection angreift. Unterstützt Session-Hijacking, RCE, Reverse…
 bc-security/empire-compiler
Kompiliert und obfuskiert .NET- und PowerShell-Payloads für die C2-Frameworks Empire und Covenant, mit konfigurierbaren Build-Profilen für…
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-zu-RCE-Toolkit mit einer weaponisierten Exploit-Kette (PEAR RCE, Webshell, Admin-Erstellung, Loot) sowie einer…
 ghxstsec/cve-2025-8110
Proof-of-concept-Exploit für CVE-2025-8110, eine Gogs-RCE-Sicherheitslücke, die Path Traversal über symbolische Links und sshCommand-Injection…
 tc4dy/cve-2026-67279-86060-toolkit
Python-Toolkit für die MikroTrick-MikroTik-RouterOS-SSH-Preauth-Übernahmekette: exploit.py führt Rekey-Bypass und fd-2-Policy-Swap für eine…
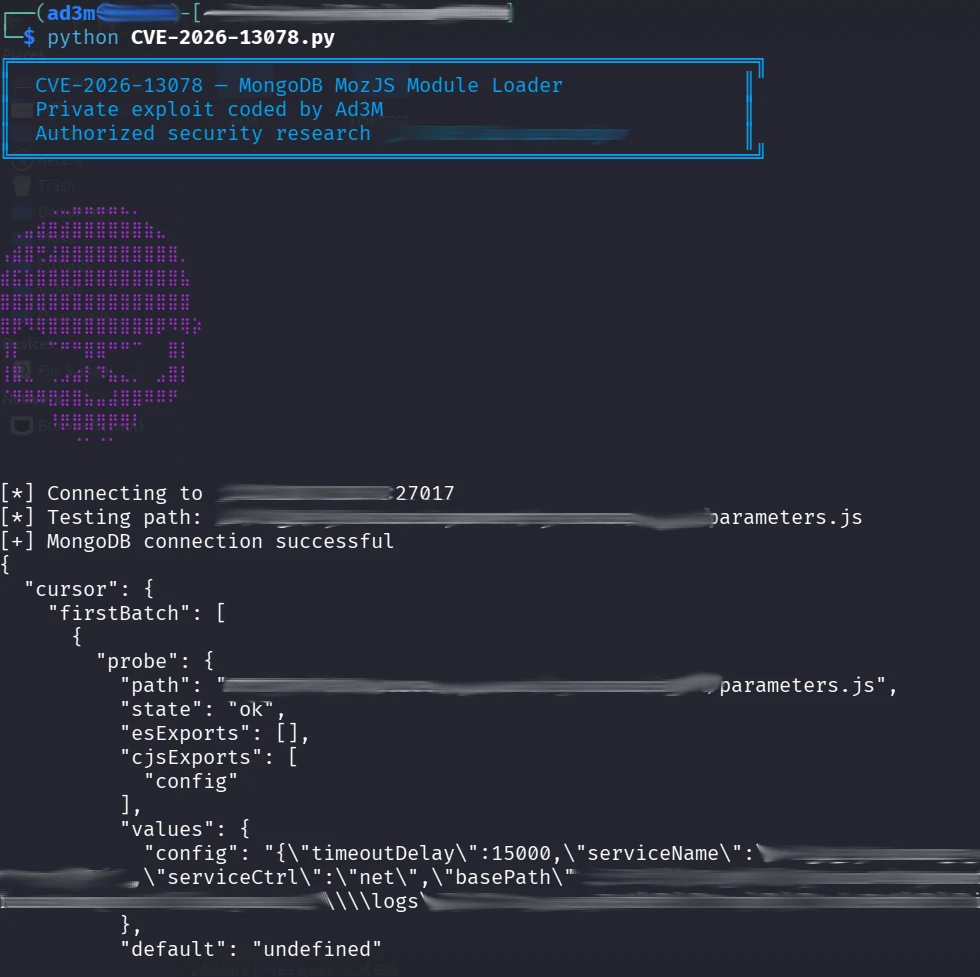 0xad3m/cve-2026-13078-poc
Python-Proof-of-Concept für CVE-2026-13078, eine Autorisierungsschwachstelle im MongoDB-MozJS-Modul-Loader (CWE-862), die es authentifizierten…
 pedrocruz2202/mongobleed-scanner
🔍 Scannen Sie nach MongoDB-Schwachstellen mit MongoBleed, einem leistungsstarken Tool zur Erkennung von CVE-2025-14847 in großen Netzwerken schnell…
 nikopmpm/fsociety-cve-2024-0670-checkmk-lpe
🔍 Nutzen Sie CVE-2024-0670 in CheckMK-Agenten für lokale Privilegieneskalation mit einem robusten C++-Tool, das für Sicherheitsexperten entwickelt…
 zain3311/cve-2025-49844
Exploitieren Sie die CVE-2025-49844 Redis Lua UAF-Sicherheitslücke, um beliebigen Shellcode auszuführen und dauerhaften Hintertürzugriff auf…
 requie/ai-red-teaming-guide
Ein umfassender Leitfaden für adversariales Testen und die Sicherheitsbewertung von KI-Systemen, der Organisationen dabei hilft, Schwachstellen zu…
 its-a-feature/mythic
Ein kollaboratives, plattformübergreifendes Red-Teaming-Framework
 jpillora/chisel
Schneller TCP/UDP-Tunnel über HTTP mit SSH-Verschlüsselung, der Reverse-Port-Forwarding, SOCKS5-Proxy und Client-Authentifizierung für sichere…







