
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 tausifzaman/cve-2026-3844
PoC-Exploit für CVE-2026-3844, eine kritische nicht authentifizierte Datei-Upload-Schwachstelle im WordPress-Breeze-Plugin, die zu RCE führt.
 striga-ai/cve-2026-34486
EncryptInterceptor-Fail-open-Bypass im Apache-Tomcat-Tribes-Clustering, der über Java-Deserialisierung zu nicht authentifizierter RCE führt.

 sacriphanius/zhilly
🛡️ KI-gestützter tragbarer Cybersecurity- & Pentesting-Assistent auf Basis von ESP32-S3 (LilyGO T-Embed CC1101 & T-Watch S3). Mit sprachgesteuertem…
 1135/1135-cobaltstrike-toolkit
über CobaltStrike
 anhkgg/pyrat
PyRat, ein RAT auf Basis von python xmlrpc
 laolisafe/cve-2020-0796
Proof-of-Concept-Exploit für CVE-2020-0796, eine kritische SMBv3-Remotecodeausführungs-Sicherheitslücke, die Windows 10 betrifft. Enthält…
 holmesian/gh0st-light
Alte Sachen nach Vereinfachung
 lingerhk/0net
Ein einfacher Windows-Backdoor zur Fernsteuerung.
 rockmelodies/cve-2019-16097-batch
CVE-2019-16097-batch
 mstxq17/cve-2021-1675_rdl_lpe
CS-Reflexionslade-Plugin für die PrintNightMare LPE-Privilegienausweitungsschwachstelle. Einsatzbereit, lädt über den Speicher, verschleiert den…
 shuai06/cve-2022-30525
Batch-Erkennungsskript für die Remote Command Injection-Schwachstelle in Zyxel-Firewalls (CVE-2022-30525)
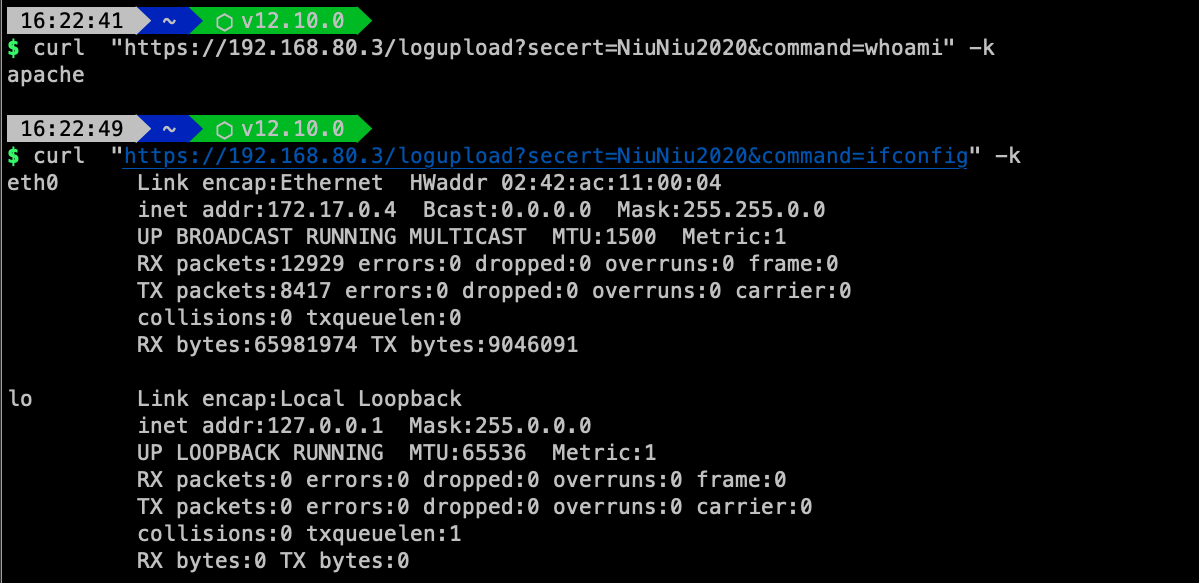 skytina/cve-2021-21978
Exploit-Skript mit Echo-Funktion
 uknowsec/sharpdecryptpwd
Analysiert die von bestimmten Programmen auf Windows-Systemen gespeicherten Passwörter, darunter: Navicat, TeamViewer, FileZilla, WinSCP,…
 xdnice/pcshare
PCShare ist eine leistungsstarke Remote-Control-Software, mit der Bildschirm, Registrierung (Registry), Dateisystem usw. des Zielrechners überwacht…
 razureink/cve-2024-1708-connectwise_rce_reproduction
Reproduktion von cve-2024-1708-connectwise_rce_reproduction
 razureink/cve-2024-3400-panos_rce_reproduction
Reproduktion von cve-2024-3400-panos_rce_reproduction
 razureink/cve-2024-49113-ldap_nightmare_reproduction
Reproduktion von cve-2024-49113-ldap_nightmare_reproduction
 gagaltotal/cve-2026-63030-cve-2026-60137-wp2shell-poc
CVE-2026-63030 & CVE-2026-60137 Wp2shell Poc








