
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 ascit31/dark-moon
Autonomous AI pentesting engine, continuous offensive security across web, cloud, AD & Kubernetes. Agentic reasoning + real exploit execution deliver…
 boredchilada/clickfix-simulator-2025
Ein leichtgewichtiges, selbst gehostetes Simulationswerkzeug für „ClickFix“ (ClearFake) Social-Engineering-Training. Simuliert sicher…
 casp3r0x0/cve-2026-34159
0-Click-RCE-Exploit für CVE-2026-34159 Lama.cpp RPC-Server
 blue0x1/nimrm
Native Nim-WinRM-Shell mit NTLM, Kerberos, Dateiübertragung, In-Memory-Hilfsprogrammen und AD/OPSEC-Reporting
 haad/proxychains
proxychains - ein Tool, das jede TCP-Verbindung, die von einer beliebigen Anwendung hergestellt wird, zwingt, über einen Proxy wie TOR oder einen…
 dinosn/cve-2026-34197
CVE-2026-34197 activemq PoC
 0xblackash/cve-2026-20079
CVE-2026-20079
 0xblackash/cve-2026-21962
CVE-2026-21962
 0xblackash/cve-2026-27876
CVE-2026-27876
 0xblackash/cve-2026-34197
CVE-2026-34197
 0xblackash/cve-2026-5027
CVE-2026-5027
 pikpikcu/airecon
AIRecon ist ein autonomer Cybersecurity-Agent, der ein selbst gehostetes Large Language Model (Ollama) mit einer Kali-Linux-Docker-Sandbox und einer…
 0xblackash/cve-2026-0300
CVE-2026-0300
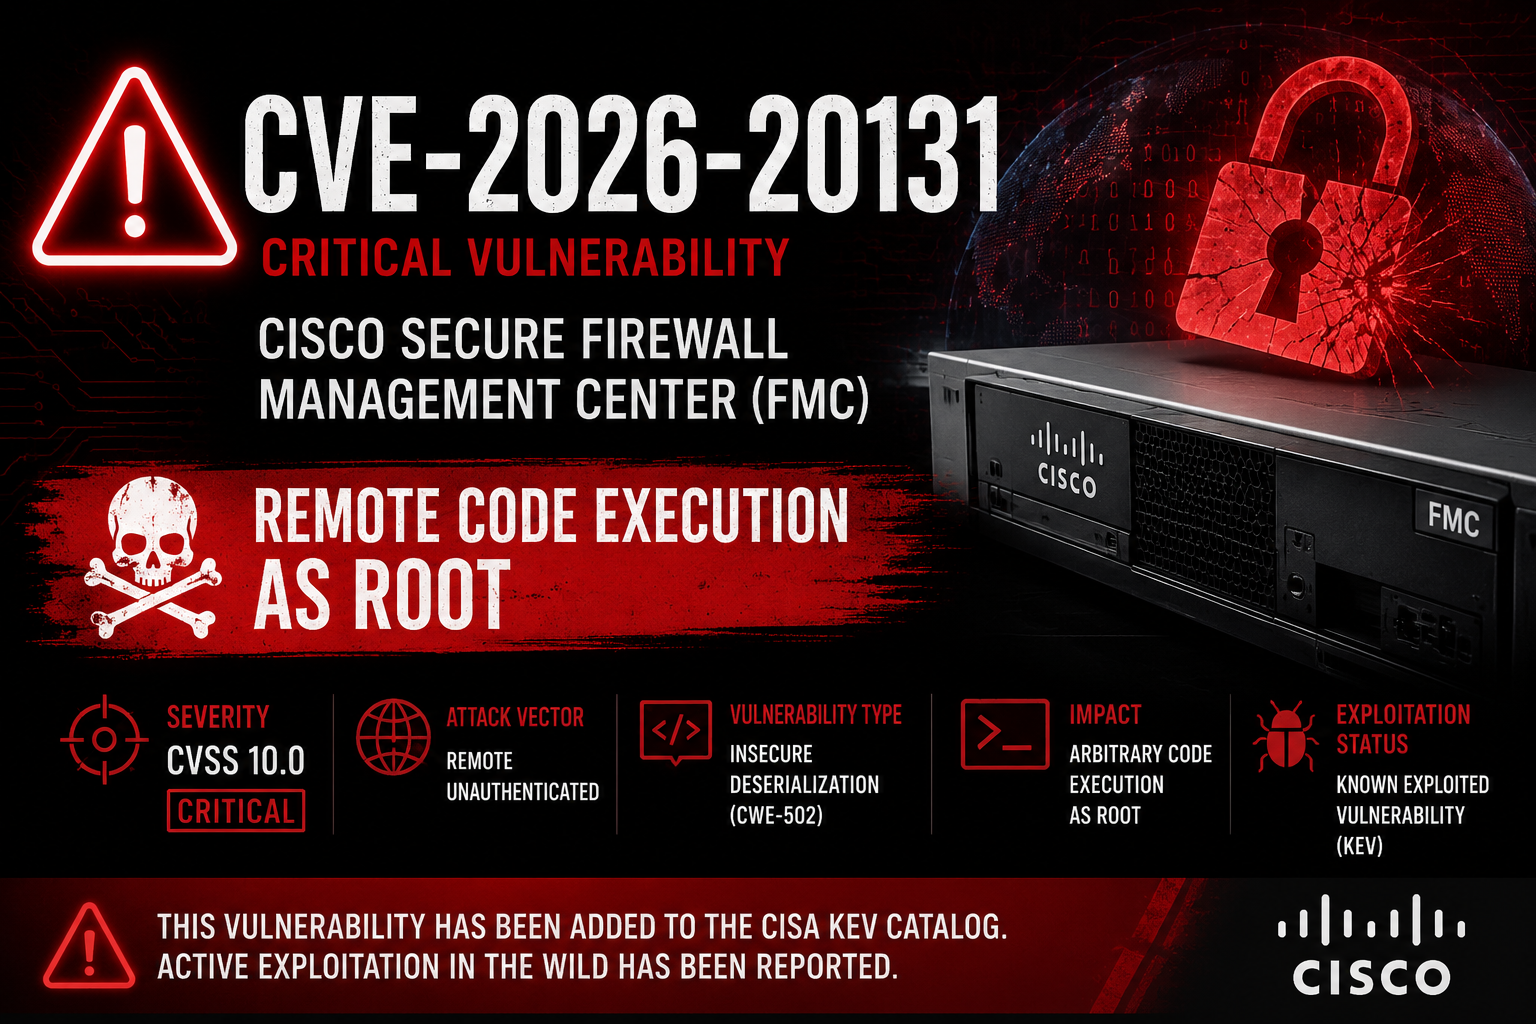 0xblackash/cve-2026-20131
CVE-2026-20131
 0xblackash/cve-2026-41940
CVE-2026-41940
 rootsecdev/cve_2026_31431
Exploit-POC für CVE_2026_31431
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 sec-zone/hijack-service-binaries
PowerShell-Skript, das Windows-Dienstbinärdateien auf beschreibbare Berechtigungen prüft und Privilege-Escalation-Vektoren durch Überprüfung von ACLs…








