
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 synacktiv/mofos
Framework zur Manipulation virtueller Maschinen
 synacktiv/thats_no_pipe
Windows Named Pipe Hooking-Toolkit
 nccgroup/async-pico-hub
Async PICO Hub ist ein Framework in Arbeit, das Cobalt Strike um benutzerdefinierte Ereignisüberwachung und prozessinterne asynchrone BOFs erweitert.
 synacktiv/prox-ez
HTTP/HTTPS-Interception-Proxy zum Testen von Windows-Authentifizierungsmechanismen, mit Unterstützung für NTLM, Kerberos, Pass-the-Hash,…
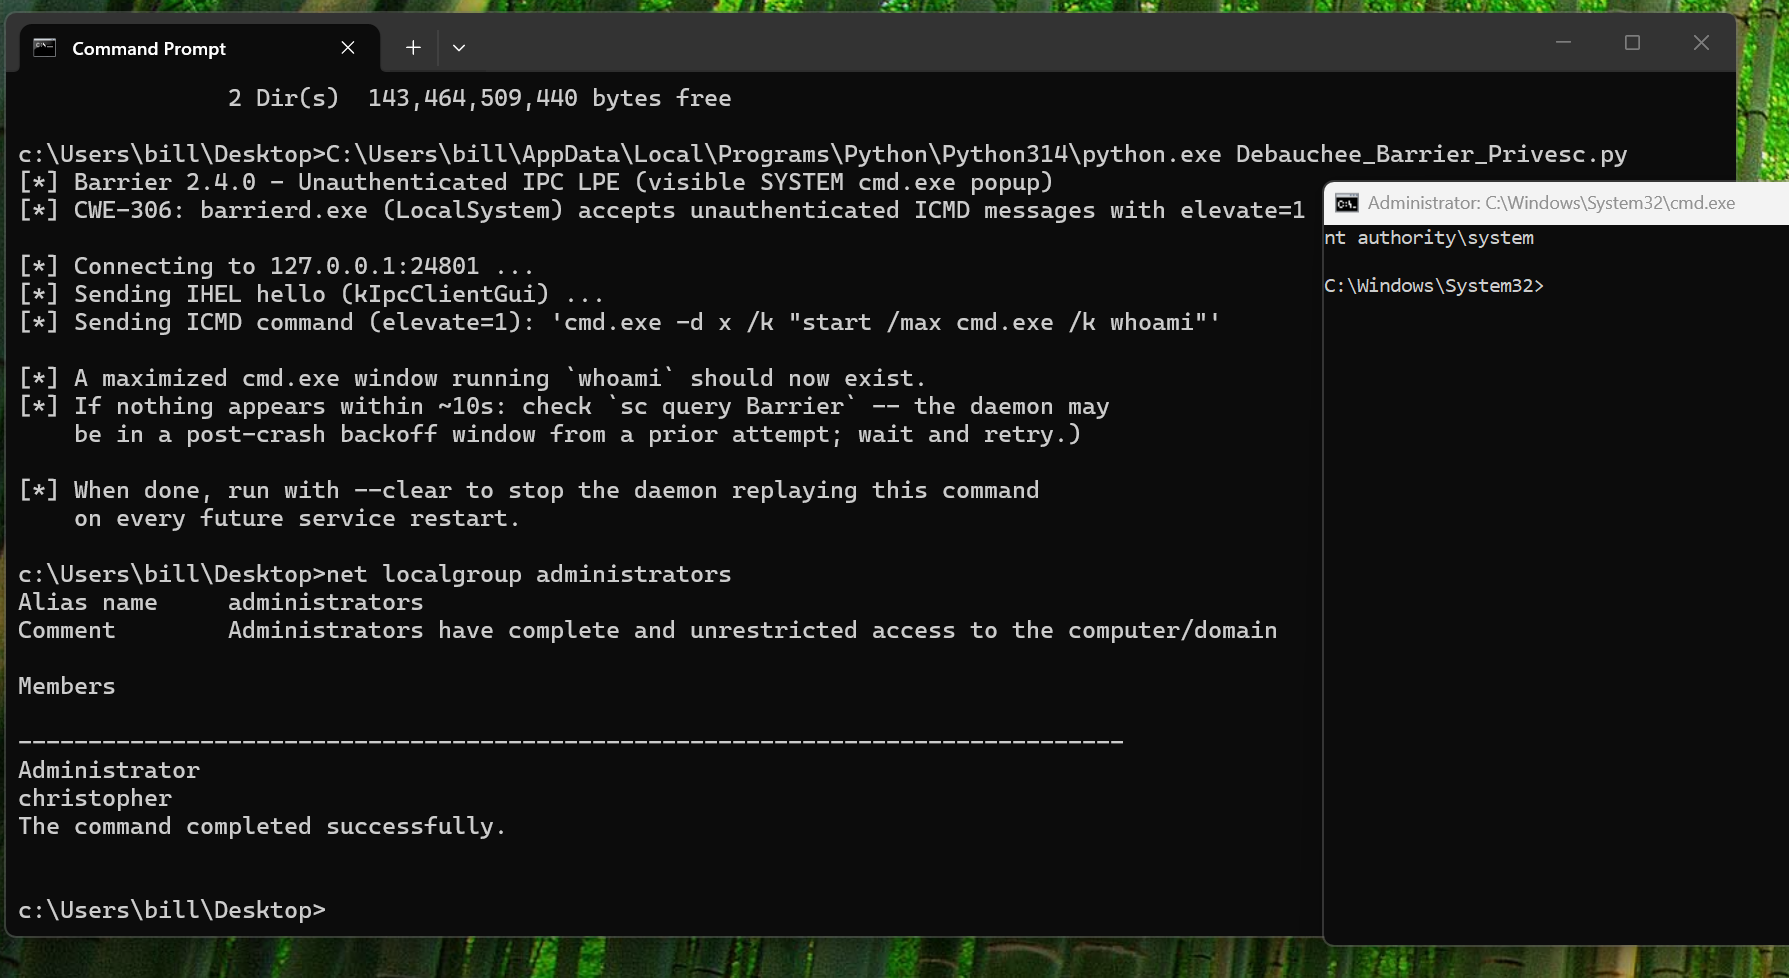 cduram/notcve-2026-0010
# Unauthentifizierte IPC-Lokale-Privilegienerweiterung auf SYSTEM über den Debauchee-Barrier-Daemon-TCP-Port 24801
 soralis0912/cve-2026-43499-pmg110-root
Android-LPE-Exploit für CVE-2026-43499 gegen das OPPO PMG110 (Kernel 6.6). Nutzt futex PI UAF aus, um Root-Rechte zu erlangen und über LD_PRELOAD…
 shinthink/cve-2026-61424
DJ-Classifieds Joomla-Komponente: Nicht authentifizierter Datei-Upload mit Remote-Codeausführung (RCE). 3-String-Filter-Bypass mittels…
 shinthink/cve-2026-65883
Aimy Captcha-Less Form Guard Joomla-Komponente PHP Object Injection RCE. clfgd XOR-Keystream-Wiederherstellung + unserialize(). CVSS 10.0 | CWE-502 |…
 synacktiv/sccm_sql_backdoor
Nutzen Sie CVE-2024-43468 und CVE-2025-59213 aus, um eine kontrollierte Hintertür in die SQL-Stored-Prozedur des SCCM Management Point zu…
 jenderal92/magneto-polyshell
Magento 2 Unauthenticated RCE-Exploit – Lädt eine PHP-Webshell über GraphQL-Produktsuche + benutzerdefinierte Optionen im Gast-Warenkorb hoch.…
 nccgroup/steppingstones
Webbasiertes Red-Team-Tool für Aktivitätsprotokollierung, Berichterstattung und Lagebewusstsein mit Cobalt Strike- und BloodHound-Integration.
 jenderal92/shadow-vault
# Shadow Vault – Schattenbenutzer mit SHA-512-Hash hinzufügen, automatischem Alterungsabgleich und mehreren Schreib-Fallbacks.
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
UAF- und AOP-Coprozessor-Panik in IOHIDEventServiceFastPathUserClient. Keine Entitlements erforderlich, aus der App-Sandbox erreichbar.
 b0nyo/poc-cve-2026-38526
Automatisierter Exploit für Krayin CRM ≤ 2.2.x.
 razureink/fucker
Penetrationstest-Framework mit KI-gesteuerter Entscheidungs-Engine
 synacktiv/bbs
bbs ist ein Router für SOCKS- und HTTP-Proxys. Es stellt einen SOCKS5-Dienst (oder HTTP CONNECT) bereit und leitet eingehende Anfragen basierend auf…
 khalilu020/offensive-security-adversary-emulation
Simulierte einen realen Angriff (CVE-2011-2523) auf einen verwundbaren Host und prüfte anschließend die Erkennungsabdeckung gegen ein bestehendes…
 777erp/cve-2026-49176_bof
CVE-2026-49176 WalletService LPE — eigenständiger PoC + Cobalt Strike BOF (SYSTEM-Befehl in interaktiver Sitzung)








