
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 vozzie/uacscript
Windows 7 UAC-Bypass-Schwachstelle im Windows Script Host
 bee13oy/av_kernel_vulns
PoCs für Kernel-Schwachstellen von Antivirensoftware
 bytecode77/slui-file-handler-hijack-privilege-escalation
# Slui Dateihandler-UAC-Bypass zur lokalen Rechteausweitung
 hantwister/scat
HP SiteScope Credential-Erfassungstool
 foxglovesec/javaunserializeexploits
Exploit-Toolkit für Java-Deserialisierungsschwachstellen in WebLogic, WebSphere, JBoss, Jenkins und OpenNMS. Erzeugt präparierte serialisierte…
 3gstudent/homework-of-python
Python-Codes meines Blogs.
 eng1ndes/northstarc2
Webbasiertes Command-and-Control-Framework (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware…
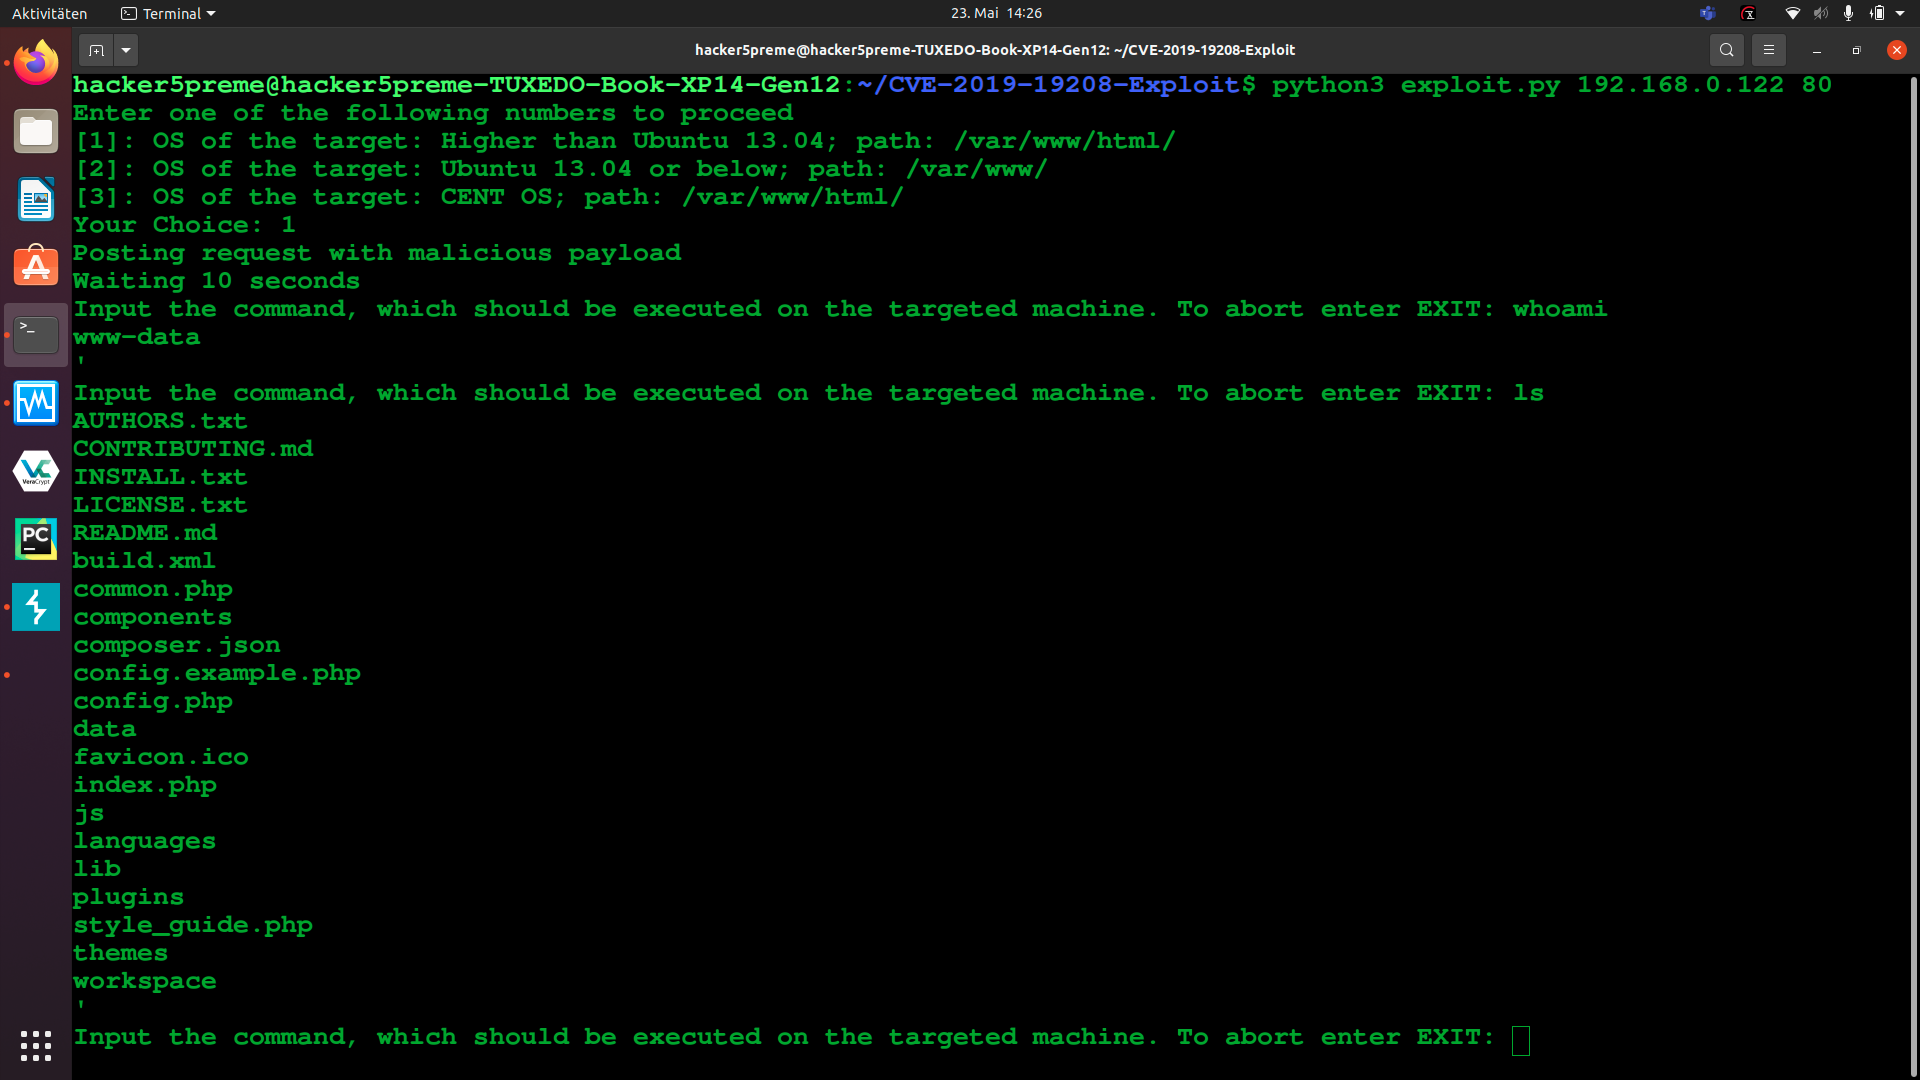 hacker5preme/exploits
Die gesamte Sammlung von Exploits, die von mir (Hacker5preme) entwickelt wurden.
 parrotsec/mimikatz
Tool zum Extrahieren von Windows-Anmeldeinformationen (Passwörter, Hashes, Kerberos-Tickets) aus dem Speicher und zum Ausführen von Pass-the-Hash-,…
 randomrobbiebf/grafana-ssrf
Authentifizierte SSRF in Grafana
 safebreach-labs/cve-2024-49113
LdapNightmare ist ein PoC-Tool, das einen verwundbaren Windows-Server gegen CVE-2024-49113 testet.
 codesiddhant/jasmin-ransomware
# Jasmin Ransomware Jasmin Ransomware ist ein fortschrittliches Red-Team-Tool (WannaCry-Klon), das zur Simulation realer Ransomware-Angriffe…
 elvanderb/tcp-32764
Einige Codes und Notizen zur Hintertür, die auf TCP-32764 in Linksys WAG200G lauscht.
 grampae/mqxss
Hooked-Browser-Kommunikation über MQTT
 randomrobbiebf/cve-2023-7028
CVE-2023-7028
 randomrobbiebf/cve-2024-56064
WP SuperBackup <= 2.3.3 - Nicht authentifizierter beliebiger Datei-Upload
 randomrobbiebf/grafana-bruteforce
Grafana-Bruteforce-Tool
 randomrobbiebf/instant-appointment-arbitrary-file-upload
instant-appointment - Beliebiges Datei-Upload








