
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 deepinstinct/shimme
PoC für Windows-Privilegienausweitung und Code-Injection mittels OfficeClickToRun-RPC und undokumentierter Shim-Manipulation, um DLLs in…
 badsectorlabs/sccm-http-looter
Finde über HTTP(s) interessante Dateien, die auf (System Center) Configuration Manager (SCCM/CM)-Freigaben gespeichert sind.
 assetnote/nowafpls
Burp-Plugin zur Umgehung von WAFs durch Einfügen von Junk-Daten
 sevagas/advanced_initial_access_in_2024_offensivex
Ressourcen zu meinem Vortrag auf der OffensiveX in Athen im Juni 2024 zum Thema „Breach the Gat, Advanced Initial Access in 2024"
 voldesec/patchlessclrloader
.NET-Assembly-Loader mit patcheslosem AMSI- und ETW-Bypass
 infosecn1nja/veiltransfer
VeilTransfer ist ein Daten-Exfiltrationstool, das dazu entwickelt wurde, die Erkennungsfähigkeiten zu testen und zu verbessern. Dieses Tool simuliert…
 deh00ni/ntdumpbof
Cobalt Strike BOF, das ein LSASS-Minidump im Speicher erstellt und es über den C2-Callback exfiltriert, um Anmeldedaten offline mit Mimikatz oder…
 helviojunior/hookchain
# HookChain: Eine neue Perspektive zur Umgehung von EDR-Lösungen
 meckazin/chromekatz
Cookies und Anmeldedaten direkt aus dem Prozessspeicher von Chrome/Edge auslesen.
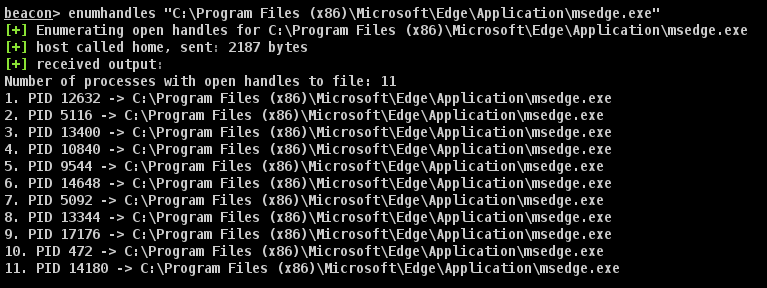 octoberfest7/enumhandles_bof
Cobalt Strike BOF zur Live-Enumeration offener Datei-Handles unter Windows, mit dem sich aufdecken lässt, welcher Prozess eine Zieldatei auf der…
 rotarydrone/globalunprotect
Entschlüsselt GlobalProtect-Konfigurations- und Cookie-Dateien.
 rweijnen/createdump
Nutze das WindowsApp-Tool createdump, um einen lsass-Dump zu erhalten.
 namazso/dll-proxy-generator
Generieren Sie eine Proxy-DLL für eine beliebige DLL
 offensive-panda/lsassreflectdumping
Dieses Tool nutzt die Process-Forking-Technik mithilfe der RtlCreateProcessReflection-API, um den lsass.exe-Prozess zu klonen. Sobald der Klon…
 rasta-mouse/process-inject-kit
Port von Cobalt Strike's Process Inject Kit
 deepinstinct/dcomuploadexec
DCOM Lateral-Movement-PoC, das die IMsiServer-Schnittstelle missbraucht – lädt ein Payload hoch und führt es remote aus.
 darkspacesecurity/ssh-stealer
Intelligente Keylogging-Fähigkeit zum Stehlen von SSH-Zugangsdaten, einschließlich Passwort & privatem Schlüssel
 magentabear/cve-2019-11043-vulnerability
Praktisches Labor zur Reproduktion von CVE-2019-11043 PHP-FPM RCE hinter nginx, das Reverse-Tunnel-Persistenz, Speicherforensik und…








