
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 epsilonpoint88-glitch/epsilonpoint-
Modulares Exploit-Framework, das auf CVE-2026-23550 in WordPress abzielt und Massen-Exploitation, Verschleierung, Post-Exploitation sowie eine…
 fevar54/cve-2026-3055---citrix-netscaler-memory-overread-poc
PoC de CVE-2026-3055: Speicherüberlesen in Citrix NetScaler ADC/Gateway zum Filtern von Session-IDs.
 aavamin/cve-2026-24423
Reproduktionsskript für CVE-2026-24423, eine Verletzung der Vertrauensgrenze in SmarterMail ConnectToHub, die zu SSRF und potenzieller…
 bfdfhdsfdd-crypto/cve-2026-22444
Exploit für Apache Solr CVE-2026-22444, der UNC-Pfad-Injection und einen SMB-Server nutzt, um über eine schädliche Configset- und JavaScript-Payload…
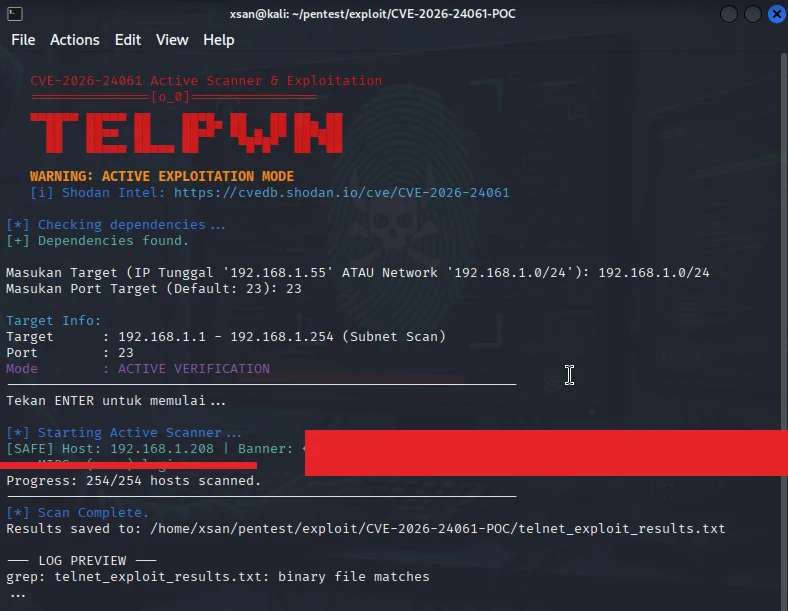 xsanflip/cve-2026-24061-scanner
# Bash-basierter Scanner für CVE-2026-24061 Führt Subnetz-Erkundung, Banner-Grabbing und aktive Exploit-Prüfungen gegen GNU Inetutils telnetd durch,…
 feng-huang-0520/dataease_postgresql_jdbc_bypass-cve-2025-49002
Proof-of-Concept-Exploit für CVE-2025-49002, eine Remote-Code-Execution-Schwachstelle in DataEase über einen PostgreSQL-JDBC-Bypass, einschließlich…
 devsecurityspro/cve-2026-34197
Proof-of-Concept-Exploit für CVE-2026-34197, eine RCE in Apache ActiveMQ über die Jolokia-API. Enthält einen Python-Exploit, eine Payload-Vorlage und…
 samres27/cve-2026-25769---cve-2026-25770
Proof-of-Concept-Exploits für Schwachstellen im Wazuh-Cluster CVE-2026-25769 und CVE-2026-25770, die Remote-Code-Ausführung und Privilegieneskalation…
 rosnlr5/mitigationtoolkit-rosn-lr5-full
Kernel-LPE-PoC- & Mitigation-Toolkit – ROSN-LR5-Full (CVE-2026-31431)
 epsilonpointori/epsilonpointlnk
Generiert obfuskierte .lnk-Dateien, die CVE-2026-21510 mit LNK-Stomping, verschlüsselten Payloads und Anti-Forensik für autorisierte…
 mehdiledeaut/cve-2026-1281-ivanti-epmm-rce
Proof of Concept für CVE-2026-1281 & CVE-2026-1340 – Ivanti EPMM Pre-Auth RCE über Bash-Arithmetik-Erweiterung
 miclelsoncn/cve-2025-49844_poc
Proof-of-Concept-Exploit für CVE-2025-49844, eine Schwachstelle zur Remote-Codeausführung in Redis-Lua-Skripten, die die Ausnutzung demonstriert und…
 momika233/cve-2021-22205-gitlab-13.10.2---remote-code-execution-rce-unauthenticated-
Nicht authentifizierter Remote-Code-Execution-Exploit für GitLab 13.10.2, der auf CVE-2021-22205 abzielt und die Ausführung beliebiger Befehle auf…
 kagantua/cpanelwhm-authbypass
Go-basierter Scanner und Exploit-Tool für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel/WHM. Unterstützt Batch-Scanning, Token-Leakage…
 airskye/cve-2026-34486-poc
CVE-2026-34486 Apache Tomcat EncryptInterceptor Umgehungs-Schwachstelle reproduziert (Reproduktion mit GLM5.1 abgeschlossen)
 m4rm0k/talkingben
# UEFI-Rootkit in Entwicklung, das sich auf Privilege Escalation, C2-Integration und Anti-EDR/AV-Umgehung für die Bereitstellung realer Malware…
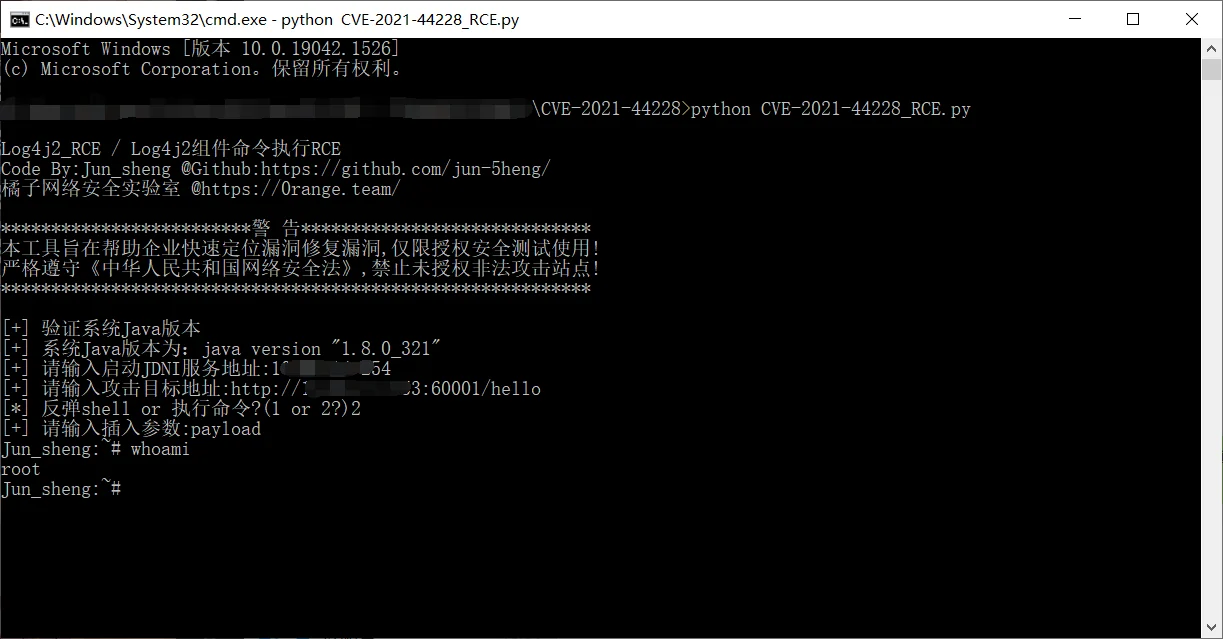 jun-5heng/cve-2021-44228
Nutzt die Log4Shell-Schwachstelle (CVE-2021-44228) in Log4j2 über JNDI-Injection aus, um Remote-Code-Ausführung auf verwundbaren Webanwendungen zu…
 jorrit-vm/cve-2026-33017
# Bildungslabor zur Demonstration von nicht authentifiziertem RCE in Langflow über CVE-2026-33017, mit automatisiertem VM-Setup und einem PoC-Exploit…








