
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 dgl/cve-2025-61984-poc
Proof-of-Concept, das eine Newline-Injection-Schwachstelle in OpenSSH ProxyCommand (CVE-2025-61984) demonstriert und eine Befehlsinjektion über…
 deoxykev/cve-2021-4034-rust
Rust-Implementierung des CVE-2021-4034 polkit pkexec Exploits zur lokalen Privilegienerweiterung, mit Build-Anweisungen und Hinweisen zur Erkennung.
 d3vn0mi/cve-2026-23744-poc
Python-PoC für CVE-2026-23744, nicht authentifizierte RCE in MCP-Servern über das serverConfig-Befehlsfeld von /api/mcp/connect (Standardport 6274)
 cybertechajju/cve-2025-32463
Privilege-Eskalation zu Root mithilfe von sudo chroot, OHNE dass gcc installiert sein muss.
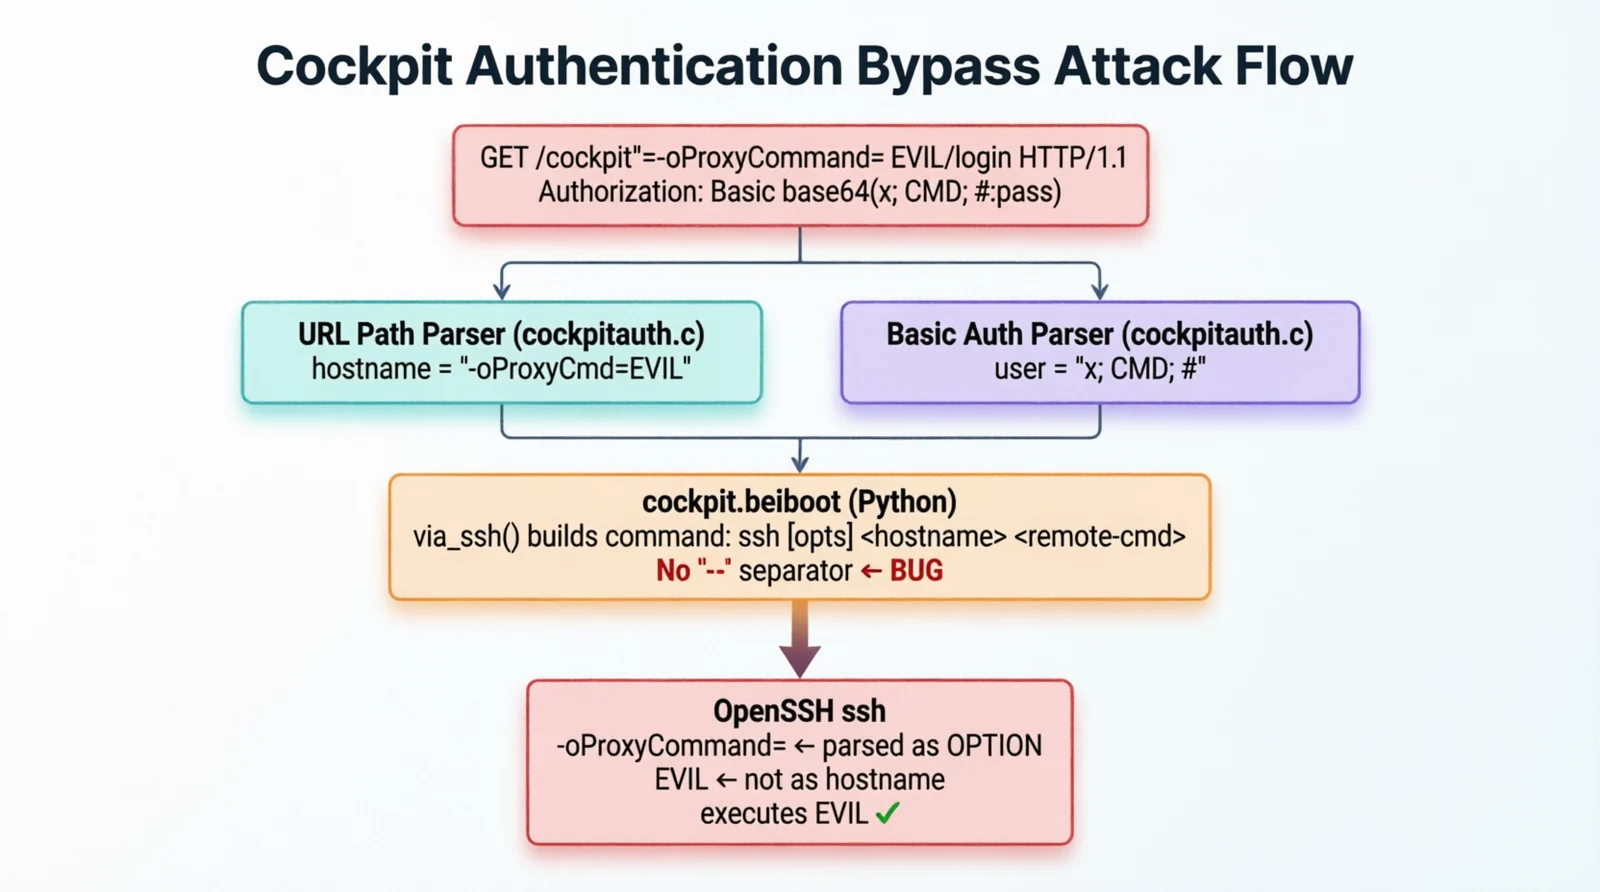 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: Nicht authentifizierte Remote-Codeausführung durch SSH-Befehlszeilen-Argumentinjektion
 ctzisme/cve-2026-23744
Proof-of-concept-Exploit für CVE-2026-23744, das eine nicht authentifizierte Remote-Codeausführung in MCPJam Inspector-Versionen bis 1.4.2 über…
 c3l3si4n/pwnkit
PoC für die CVE-2021-4034-Schwachstelle, die polkit < 0.120 betrifft.
 bughunt4me/cpanelcve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine kritische Authentifizierungsumgehung in cPanel & WHM über CRLF-Injection in Session-Dateien, die…
 boroeurnprach/ashwesker-cve-2026-21962
Exploit-PoC und Nuclei-Template für CVE-2026-21962, eine kritische, nicht authentifizierte Remote-Codeausführung im Oracle HTTP Server und WebLogic…
 beleknarcisse169-cmd/cve-2025-26263
Proof-of-Concept, das die Offenlegung von Anmeldedaten in GeoVision ASManager durch Memory-Dumping demonstriert und so unbefugten Zugriff sowie die…
 bgarz929/ashwesker-cve-2026-21858
Exploit für CVE-2026-21858, einen kritischen, nicht authentifizierten Content-Type-Parsing-Fehler in n8n, der beliebiges Dateilesen, den Diebstahl…
 baph00met/cve-2026-41651
Proof-of-Concept-Exploit für CVE-2026-41651, eine lokale Privilegieneskalation durch TOCTOU in PackageKit, mit technischer Analyse, Erkennungslogik…
 babyshen/freebsd-cve-2026-7270
CVE-2026-7270 Lokale Privilegieneskalation in FreeBSD über exec_args_adjust_args OOB memmove
 atlassion/log4j-exploit-builder
Skript zur Erstellung eines log4j-Exploits (CVE-2021-44228) mit Unterstützung für verschiedene Methoden zum Erhalten einer Reverse Shell
 atiilla/cve-2026-20841
Proof-of-Concept-Exploit für CVE-2026-20841, eine Windows-Notepad-RCE über Markdown-Links. Erzeugt manipulierte .md-Dateien, um Remote-Payloads,…
 angelusrivera/cve-2025-49844
Scanner und Lernleitfaden für CVE-2025-49844 (RediShell), eine Use-after-Free-Schwachstelle im Redis-Lua-Scripting. Prüft Redis-Server auf…
 alexb616/weblate-cve-2026-24126
Proof-of-Concept-Exploit für CVE-2026-24126, ein beliebiges Dateilesen in Weblate über SSH-Host-Argument-Injection, das authentifizierten…
 al4n4n/cve-2026-25253-research
Proof-of-Concept-Exploit für CVE-2026-25253, der eine One-Click-RCE auf OpenClaw über Cross-Site WebSocket Hijacking demonstriert. Enthält…








