
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 mbanyamer/cve-2026-25961-sumatrapdf-3.5.0---3.5.2-rce
SumatraPDF-Versionen 3.5.0 bis 3.5.2 deaktivieren die TLS-Hostnamen-Überprüfung während Update-Prüfungen # (unter Verwendung von…
 mbanyamer/cve-2026-25512-poc-group-office-authenticated-rce
Ausnutzung authentifizierter Remote-Codeausführung für Group-Office über den TNEF-Anhangshandler, die auf CVE-2026-25512 mit OS-Befehlsinjektion…
 mbanyamer/-cve-2026-26215-manga-image-translator-rce
Proof-of-Concept-Exploit für CVE-2026-26215, eine nicht authentifizierte Remote-Codeausführung-Schwachstelle in manga-image-translator durch…
 m0r4a/cve-2026-6018-9-local-privilege-escalation-chain
Exploit-Kette für lokale Privilegienerweiterung auf SUSE Linux, die PAM-Umgebungsinjektion und eine udisks2-Race-Condition miteinander verknüpft, um…
 livepwn/cve-2025-55616
Exploit für CVE-2025-55616, eine lokale RCE in Zsh über einen History-Ausdruck, die eine beliebige Codeausführung mit Benutzerrechten ermöglicht.
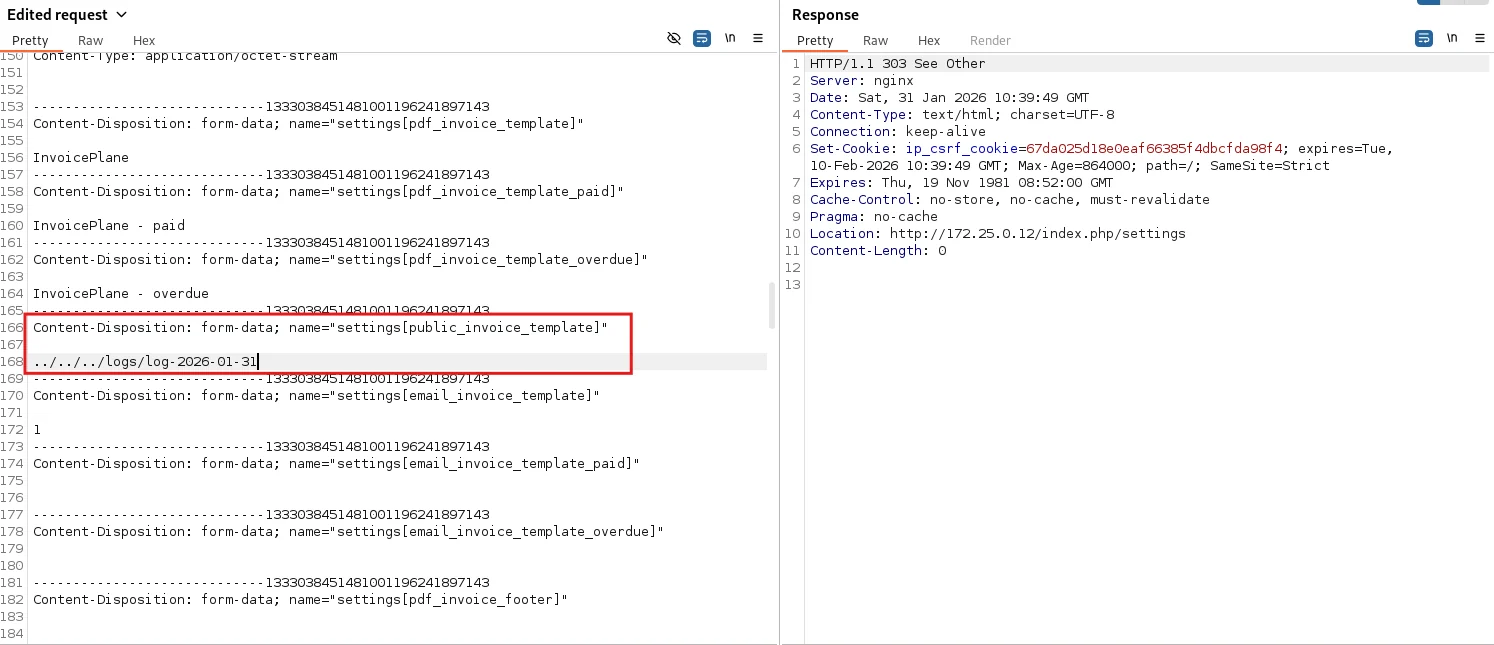 lagathos/cve-2026-25548
# Detaillierte technische Analyse und Proof-of-Concept für CVE-2026-25548, eine kritische RCE in InvoicePlane 1.7.0 über LFI und Log-Poisoning,…
 killvxk/cve-2023-22515-joaoviictorti
Rust-basierter Exploit für CVE-2023-22515, der über eine fehlerhafte Zugriffskontrolle nicht autorisierte Administrator-Konten in Confluence Server…
 kimusan/pkwner
Ein Python3- und Bash-PoC für CVE-2021-4034 von Kim Schulz
 kalibb/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation-main
Proof-of-Concept-Exploit für CVE-2026-28372, das eine lokale Privilegienausweitung in GNU inetutils telnetd über die Injektion von Umgebungsvariablen…
 kaleth4/cve-2026-21858
Automatisierte Exploit-Kette für n8n, die einen nicht authentifizierten beliebigen Dateizugriff, die Fälschung von Admin-Tokens und die Umgehung der…
 koadt/poc-cve-2026-32255
Dieses Repository enthält einen Proof of Concept (POC) für CVE-2026-32255, eine Server-Side Request Forgery (SSRF)-Schwachstelle mit hohem…
 johnossawy/cve-2023-42793_poc
Automatisiertes Exploit-Skript für CVE-2023-42793, das auf TeamCity abzielt und Token-Manipulation sowie die Erstellung von Admin-Benutzern für…
 jakubie07/cve-2026-1731
Proof-of-Concept-Exploit für CVE-2026-1731, eine blinde RCE in BeyondTrust Privileged Remote Access und Remote Support, die die…
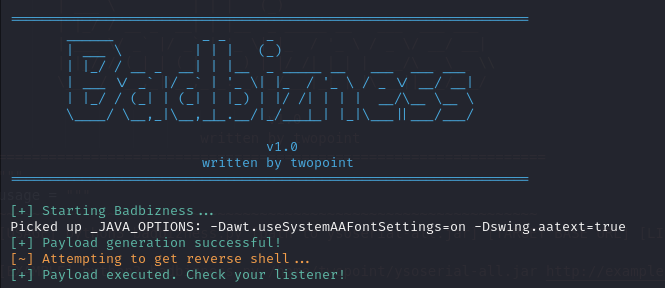 jakeotte/badbizness-cve-2023-51467
# Auto-Exploit-Skript für das Java-Web-Framework OF Biz unter CVE-2023-51467.
 ivansmc/cve-2025-10352-poc
Exploit für CVE-2025-10352. Erstellung eines Admin-Kontos im Melis Platform Framework
 im-hanzou/cve-2026-3844
Breeze Cache WordPress <=2.4.4 erlaubt nicht authentifizierten Datei-Upload über fetch_gravatar_from_remote, wenn lokales Gravatar-Hosting aktiviert…
 haspiranti/cve-2025-41244-poc
VMware Aria Operations < 4.18.5 & VMware Tools - Lokale Privilegienausweitung
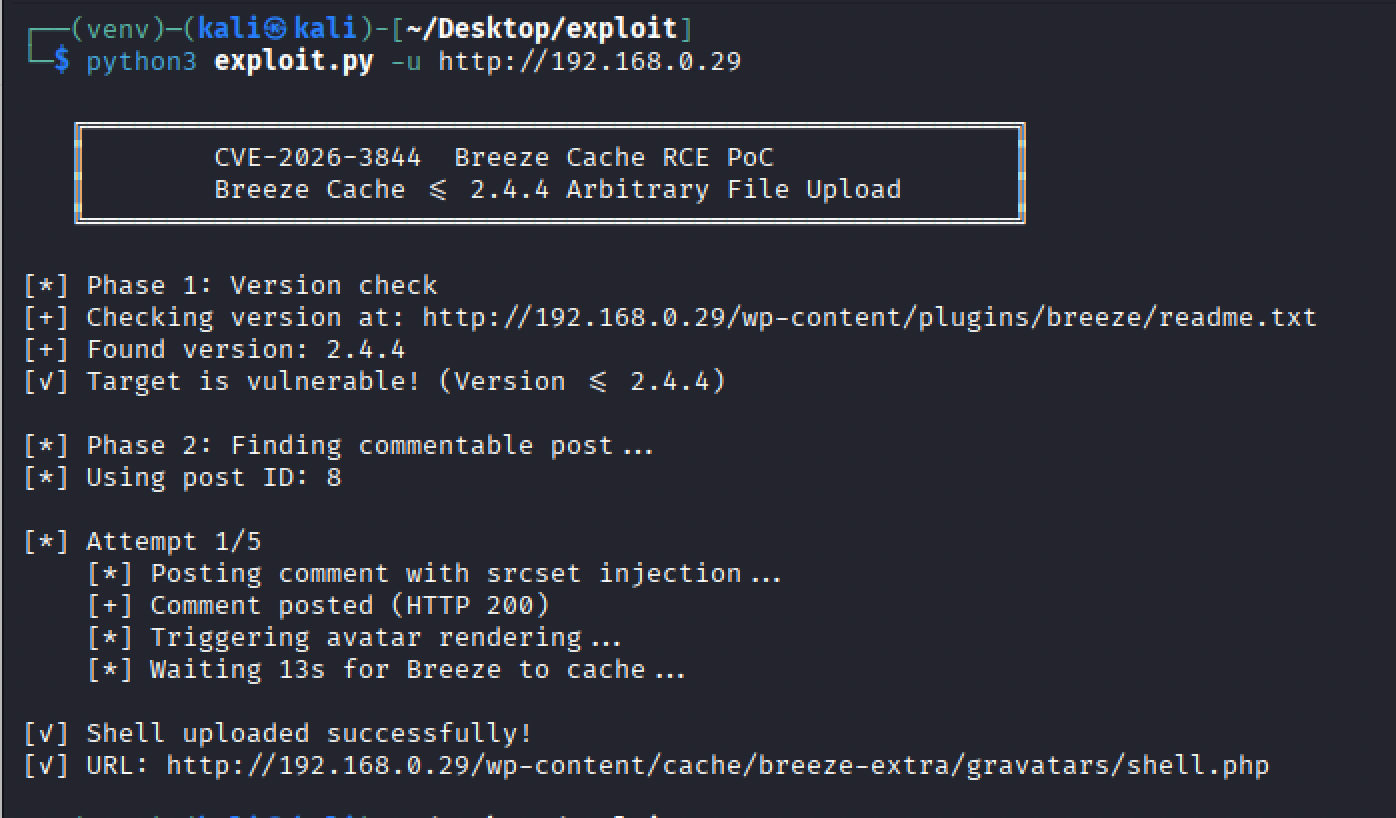 halilkirazkaya/cve-2026-3844
Exploit für CVE-2026-3844, einen nicht authentifizierten, beliebigen Datei-Upload, der zu RCE im WordPress-Plugin Breeze Cache führt. Enthält…








