
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 baguette168/nmg
Erzeugt parametrisierte .NET-Memory-Shell-Payloads (VPP, MVC-Route, HttpListener), die mit Godzilla-, Behinder- und AntSword-Clients für…
 tonixtoolkitofficial-afk/esp32-blue-ducky
ESP32-Firmware, die eine Bluetooth-HID-Tastatur emuliert, um sich automatisch mit Android-Smartphones zu koppeln und für autorisierte…
 eballoon/common-registry
Proof-of-Concept-C-Code, der registrybasierte Kommunikation, PFN-Clearing und benutzerdefinierte Prozessanbindungstechniken für die Forschung zur…
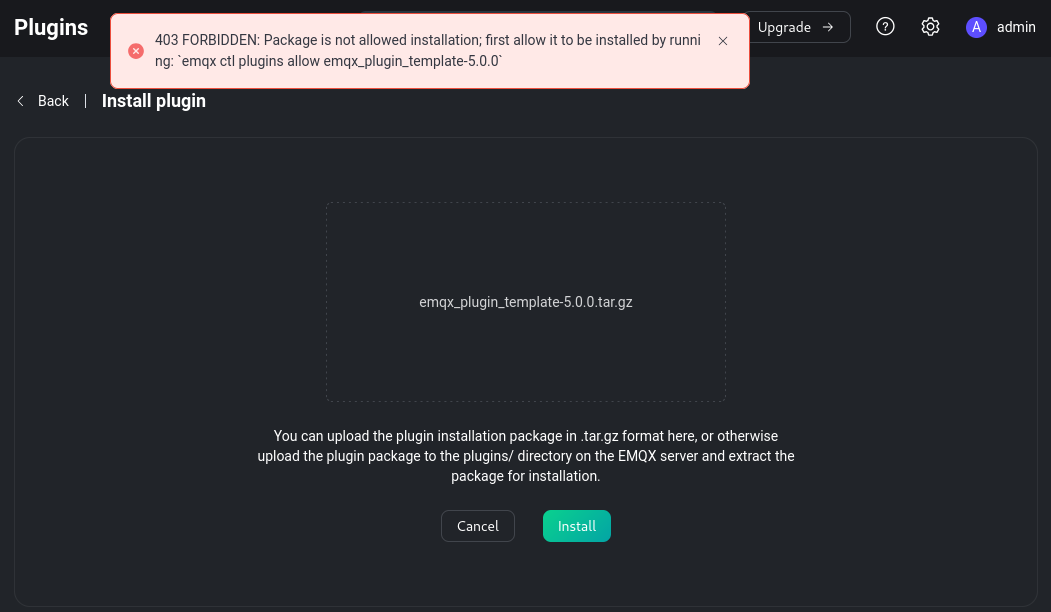 ricardojoserf/emqx-rce
EMQX-Dashboard bösartiges Plugin, das zu RCE führt
 foxcornlab/thc-bloodmiami
KI-Chatbox-Pentesting-Tool in C: feuert Sprach-Payloads (SQLi/NoSQL/XSS/SSTI) und Prompt-Injection-Payloads auf Chat-Oberflächen ab und markiert…
 whispergate/signet
Mythic-C2-Payload-Wrapper, der Authenticode-Signaturen auf Agent-Binärdateien mittels osslsigncode anwendet, mit Erzeugung einer selbstsignierten CA,…
 gmh5225/obs-graphics-hook32-hook
Demonstriert das Abfangen des D3D9-Present-Zeigers von OBS graphics-hook32.dll, um stream-sicheres Rendering zu erreichen, das die Erkennung durch…
 gmh5225/offensivedriver
Windows-Kernel-Treiber-Prototyp, der Prozessschutz umschaltet, Prozessprivilegien anpasst, die DSE-Richtlinie patcht und AV/EDR-Kernel-Callbacks…
 rianhanft/marauderbox
Ein Fork der Marauder-Firmware mit Nyan-Box-Funktionen sowie UX/UI-Verbesserungen.
 a-d-team/sharpmemshell
.NET-In-Memory-Webshell-(Memshell-)Payloads, implementiert über HttpListener und VirtualPath, kompatibel mit dem Post-Exploitation-Framework Godzilla…
 jakehildreth/locksmith2
Ein AD CS-Toolkit für AD-Administratoren, Defensive-Security-Fachleute und verdorbene Red Teamer
 dagowda/confluencec2
Dies ist ein Projekt, das darauf abzielt, jedes andere SaaS-Produkt zu einem C2 zu machen; Confluence ist nur der Anfang.
 tencent-hunyuan/diagsafe
Diagnostic LLM safety benchmark with 3,489 bilingual prompts, an 84-label taxonomy, and prompt-level rubric judging for explainable, fine-grained…
 prepouce/coercedpotato
Windows-Tool zur lokalen Rechteausweitung, das SeImpersonatePrivilege über MS-RPRN- und MS-EFSR-RPC-Coercion missbraucht, um Befehle als SYSTEM…
 peach-research-lab/authorizationbench
[🎖️ Lobende Erwähnung bei HAIPS @COLM'26] Der erste Benchmark zur Bewertung, wie gut LLM-Agenten im Einklang mit ihrem zugewiesenen…
 horizon3ai/cve-2026-106173
Python-Proof-of-Concept-Exploit für CVE-2026-106173, einen nicht authentifizierten gRPC-Pfad-Traversal-Dateischreibzugriff in Fortinet FortiSIEM, der…
 curiotrace/paramtrace
Schnelle HTTP-Parameter-Erkennung für autorisierte Sicherheitstests

 phantom-brigade1/wifisting
GTK4- und CLI-Toolkit für drahtlose Sicherheit mit 57 eigenständigen Modulen für Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC sowie router- und…








