
 #1

 ahegazy0/linux-basics-for-hackers-notes
Ein strukturierter Kurs, der aus persönlichen Studiennotizen zum Buch Linux Basics for Hackers von OccupyTheWeb erstellt wurde.
 ch0pin/aviator
Antivirus-Evasion-Projekt
 dragoqcc/cruciblec2
Ein C#-Kommando- und Kontroll-Framework
 nccgroup/phantap
Phantom Tap (PhanTap) – ein „unsichtbarer“ Netzwerk-Tap, der auf Red Teams ausgerichtet ist
 praetorian-inc/chromealone
Ein Tool zur Umwandlung von Chromium-Browsern in ein C2 Implant.
 crypt0s/fakedns
Ein auf regulären Ausdrücken basierender Python-MITM-DNS-Server mit Unterstützung für DNS-Rebinding-Angriffe
 p3nt4/nuages
Ein modulares C2-Framework
 d4vinci/pyloggy
Ein Python-Keylogger, der mehr kann als jeder andere Keylogger – Tastenlogger, Klicklogger und Screenshots
 nopernik/sshpry2.0
SSHPry v2 - Spionieren & Kontrollieren der TTY von SSH-verbundenen Clients
 sw4mpf0x/powerlurk
Bösartige WMI-Ereignisse mit PowerShell
 rainbowdynamix/ghostkatz
LSASS über physische Speicher-Lese-Primitive in anfälligen Kernel-Treibern auslesen
 not-sekiun/pyiris
PyIris ist ein modulares Toolkit für Remote-Access-Trojaner, geschrieben in Python, das auf Windows- und Linux-Systeme abzielt.
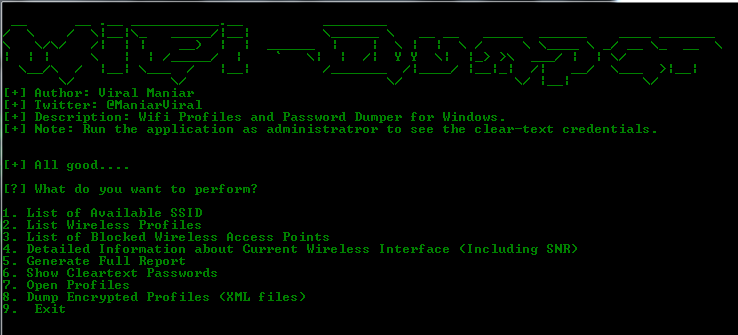 viralmaniar/wifi-dumper
Dies ist ein Open-Source-Tool zum Auslesen der WLAN-Profile und Klartext-Passwörter der verbundenen Zugangspunkte auf Windows-Rechnern. Dieses Tool…
 0x4d31/honeybits
Ein PoC-Tool, das entwickelt wurde, um die Wirksamkeit Ihrer Fallen zu erhöhen, indem es Breadcrumbs und Honeytokens über Ihre Systeme verteilt, um…
 1njected/cmloot
Finde interessante Dateien, die auf (System Center) Configuration Manager (SCCM/CM) SMB-Freigaben gespeichert sind.
 praetorian-inc/oauthseeker
Eine bösartige OAuth-Anwendung, die sowohl für interne als auch externe Phishing-Angriffe genutzt werden kann, die auf Microsoft Azure- und…
 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode ist ein Sicherheitsforschungsprojekt, das eine verdeckte Technik demonstriert, mit der ausführbare Dateien in Pixeldaten kodiert…









