
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
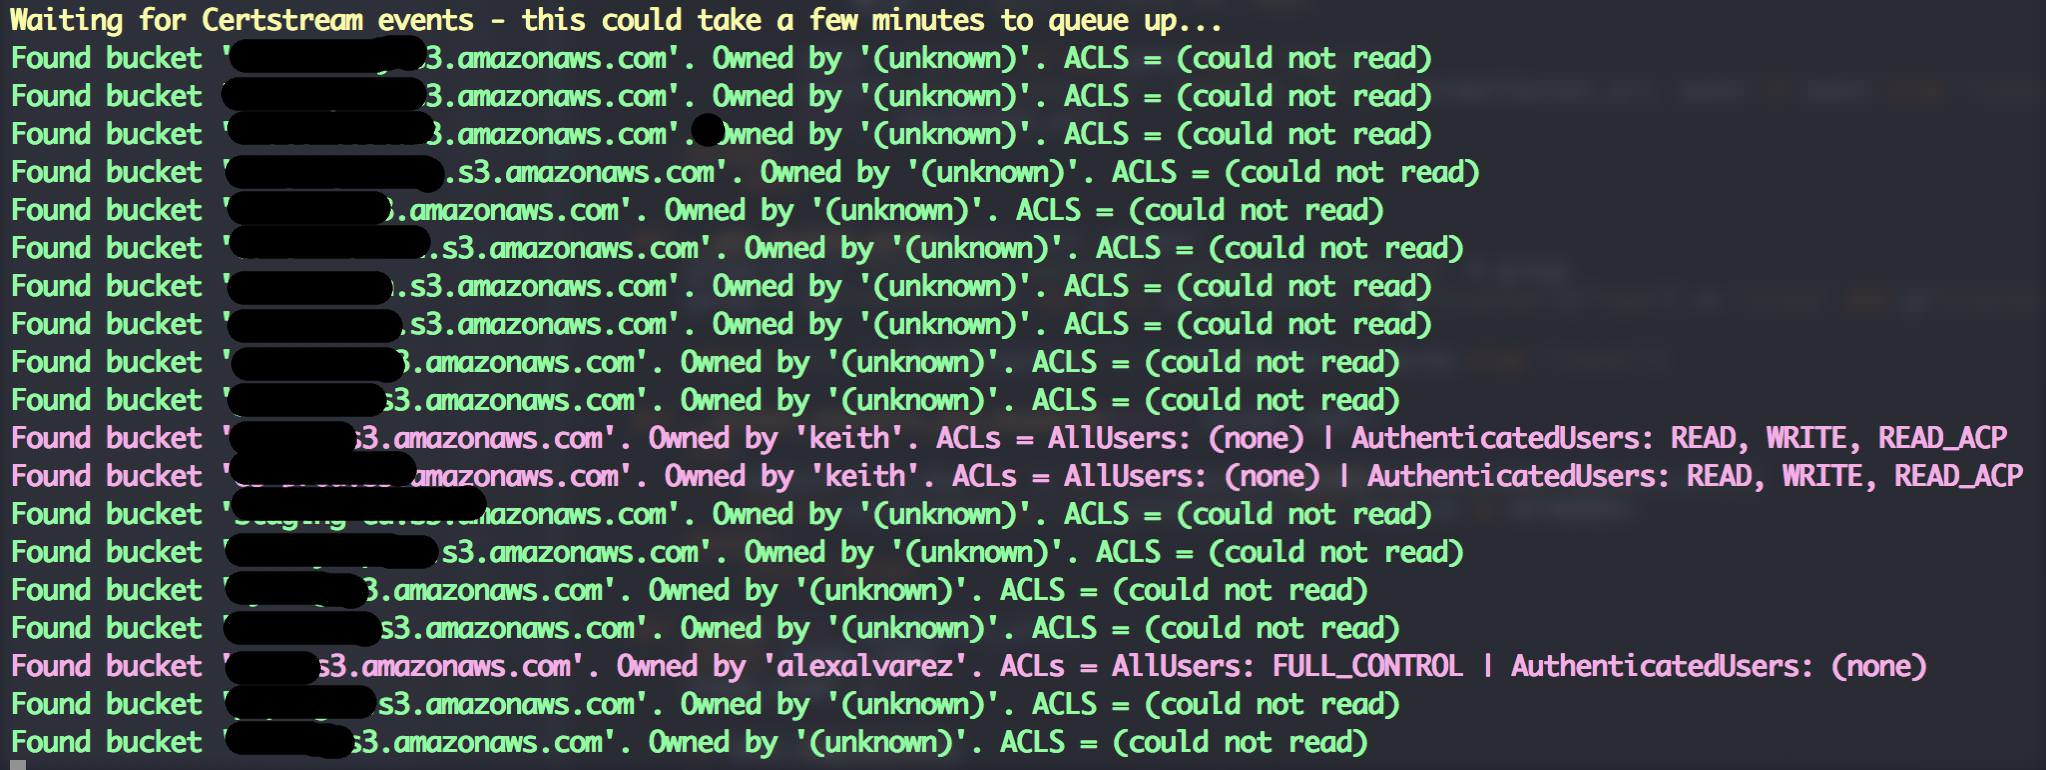
 eth0izzle/bucket-stream
Finde interessante Amazon S3 Buckets durch Überwachung von Certificate Transparency Logs.
 fkasler/cuddlephish
Bewaffneter Browser-in-the-Middle (BitM) für Penetrationstester
 redsiege/excelntdonut
Excel 4.0 (XLM) Makro-Generator zum Injizieren von DLLs und EXEs in den Speicher.
 bcapptain/dockernymous
Ein Skript, das verwendet wird, um eine whonix-ähnliche Gateway/Workstation-Umgebung mit Docker-Containern zu erstellen.
 apkc/cve-2024-26229-bof
BOF-Implementierungen von CVE-2024-26229 für Cobalt Strike und BruteRatel
 hughink/cve-2022-40684
PoC und Exploit für CVE-2022-40684, eine Authentifizierungsumgehung in den Verwaltungsschnittstellen von Fortinet FortiOS, FortiProxy und…
 witaqua-tools/root-my-device
KSU-Installer für unterstützte Firmware mit CVE-2026-43499

 cosignet/sdk
Schlanker TypeScript + Python-Client ohne Abhängigkeiten und Rezepte, um risikoreiche Aktionen durch eine nutzlastgebundene Passkey-Genehmigung…
 p0dalirius/joomla-webshell-plugin
Ein Webshell-Plugin und eine interaktive Shell für das Pentesting einer Joomla-Website.
 killaboi/brokenpipe
Steam Client Service Lokale Privilegieneskalations-Schwachstelle
 kyllr-qwen/fufu-sec
Framework für unerwünschte Frequenznutzung
 bfdfhdsfdd-crypto/cve-2026-22444
Exploit für Apache Solr CVE-2026-22444, der UNC-Pfad-Injection und einen SMB-Server nutzt, um über eine schädliche Configset- und JavaScript-Payload…
 havocframework/havoc
Der Havoc Framework
 hfiref0x/uacme
Umgehung der Windows-Benutzerkontensteuerung
 aircrack-ng/mdk4
IEEE 802.11 Wi-Fi-Testwerkzeug zur Ausnutzung von Protokollschwächen, einschließlich Beacon-Flooding, Deauthentifizierung, Paket-Fuzzing und…
 djhohnstein/sharpchromium
.NET 4.0 CLR-Projekt zum Abrufen von Chromium-Daten wie Cookies, Verlauf und gespeicherte Anmeldedaten.
 rxwx/chlonium
Chromium-Cookies und -Passwörter über Browser hinweg klonen und importieren mit offline DPAPI-Zustandsschlüsselentschlüsselung, Unterstützung für…
 metarget/k0otkit
k0otkit ist eine universelle Post-Penetrationstechnik, die bei Penetrationen gegen Kubernetes-Cluster eingesetzt werden kann.








