
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 sk4r4b/ntdll-reconstruction
Eine Technik, die NTDLL-Unhooking und HellsGate-Gate-Varianten kombiniert
 lumoslab-innovation/openhunterai
Local-first KI-Red-Team für Web-, API- und LLM-Anwendungssicherheit. Angreiferorientierte Argumentation, evidenzbasierte Befunde und Skills für…
 tyeurada/edrevasionworkshop
# Workshop-Materialien für „Step-by-Step Malware Development: Evading EDR from Loaders to the Kernel“, präsentiert auf der DEF CON 34 und der…
 pennyw0rth/netexec
Post-Exploitation-Framework für automatisierte Netzwerk-Authentifizierungstests, Credential-Harvesting und laterale Bewegung in Windows/AD-Umgebungen…
 klezvirus/syswhispers3
SysWhispers on Steroids - AV/EDR-Umgehung durch direkte Systemaufrufe.
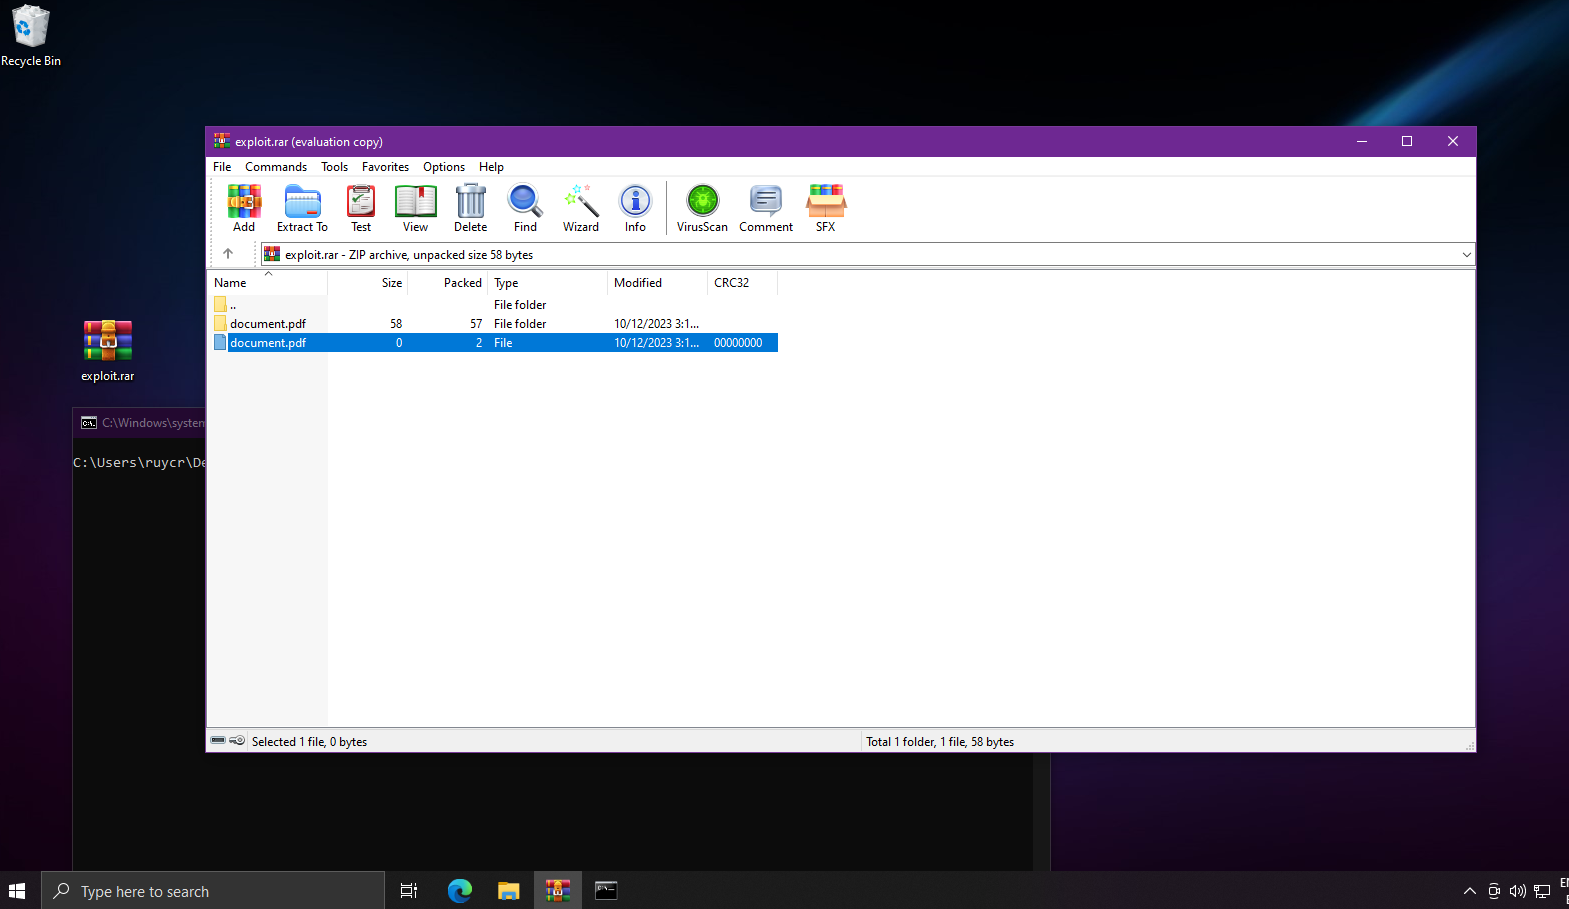 ruycr4ft/cve-2023-38831
Proof-of-Concept-Exploit für CVE-2023-38831, das verwundbare Versionen angreift und über automatisierte Ausnutzung eine Reverse Shell bereitstellt.
 silentisvox/syscallrevenant
Saubere indirekte Syscalls mit Syscall-Tampering.
 vmware-labs/attack-surface-framework
Werkzeug zur Erkennung der externen und internen Netzwerkangriffsfläche
 shadowy-pycoder/go-http-proxy-to-socks
CLI-MITM-Proxy, der SOCKS4/SOCKS5 in HTTP/HTTPS/HTTP2/HTTP3-Proxy mit transparenter TCP/UDP-Umleitung, ARP/NDP/DNS-Spoofing, Traffic-Sniffing und…
 goochbeater/spiritual-spell-red-teaming
Ein Repository zum Jailbreaken verschiedener LLMs, hauptsächlich Claude
 mgeeky/stracciatella
OpSec-sicherer PowerShell-Runspace aus C# heraus (alias SharpPick) mit deaktiviertem AMSI, Constrained Language Mode und Script Block Logging beim…
 chaelsoo/hollow
Ein Shellcode-Loader-Generator mit Unterstützung für mehrere Injektionstechniken, entwickelt für Red-Team-Einsätze.
 at0m-b0mb/specter-flipperzero
Specter — passiver 13,56-MHz-NFC-Leser/Skimmer-Bug-Sweep für Flipper Zero. Gegenüberwachungs-EMF-Meter unter Verwendung des integrierten NFC-Chips.…
 ovh/the-bastion
Authentifizierung, Autorisierung, Nachvollziehbarkeit und Prüfbarkeit für SSH-Zugriffe.
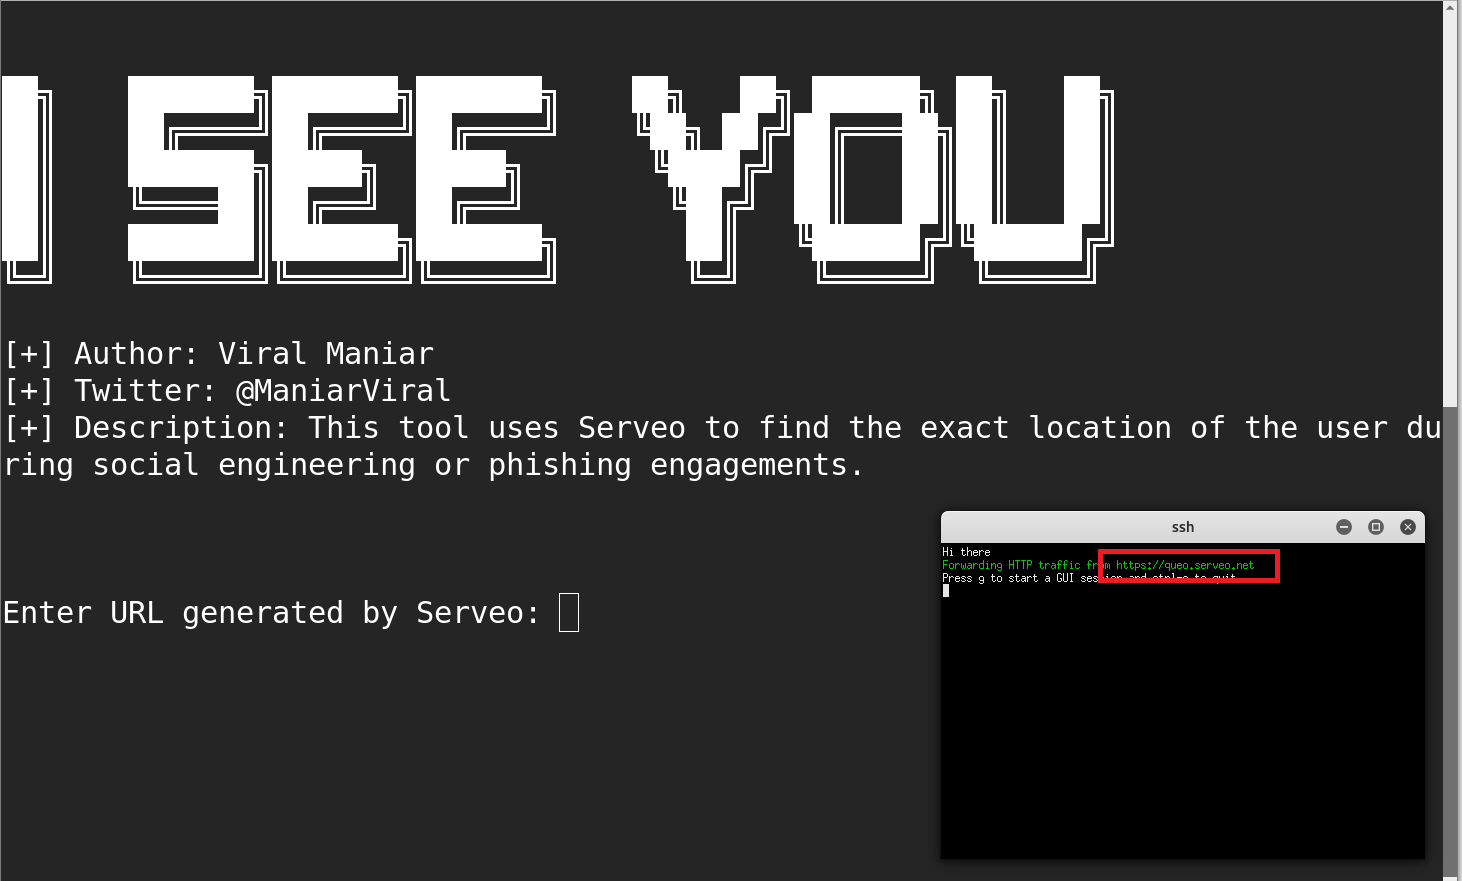 viralmaniar/i-see-you
ISeeYou ist ein Bash- und Javascript-Tool, um den genauen Standort der Benutzer während Social-Engineering- oder Phishing-Angriffen zu ermitteln.…
 ghost-otpbot/smsotpbot
OTP BOT Umgeht SMS-Verifizierungen von Paypal, Instagram, Snapchat, Google, 3D Secure und vielen anderen...
 hoav18/cve-2021-22941
Python-Exploit für CVE-2021-22941, das Citrix ShareFile RCE mit Shell- und Ping-Optionen für die Remote-Befehlsausführung und Netzwerkerkundung…
 huzaifahussain98/cve-2020-23587
Ein Man-in-the-Middle-Angriff ist durch CSRF möglich.







