
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 0xtatsuki/cve-2026-31857
Craft CMS RCE über relationale Bedingungen im Control Panel
 nbs32k/localstranger
PoC für WinNotify, demonstriert über einen Driver Mapper, und lokale Rechteausweitung.
 broskigx/oihk-pentesting
Autonome Multi-Agenten-KI-Penetrationstest-Engine: eine kontrollierte Tool-Sandbox, ein unveränderliches Nachweis- und Validierungs-Gate und eine…
 mrgoofydev/zx-ddos
Python-basiertes DDoS-Stresstest-Tool für Bildungszwecke und autorisierte Netzwerksicherheitsbewertungen, mit Unterstützung für konfigurierbare…
 codextf2/screenshotbof
Eine alternative Screenshot-Funktion für Cobalt Strike, die WinAPI verwendet und keinen Fork & Run durchführt. Screenshot wird im Speicher…
 kitsuneshade/winrar-exploit-tool---rust-edition
Eine leistungsstarke, speichersichere Implementierung des WinRAR CVE-2025-8088 Exploit-Tools, umgeschrieben in Rust für bessere Zuverlässigkeit und…
 praetorian-inc/caeruleus
Einzelne Go-Binärdatei für Bluetooth-Low-Energy-Sicherheitstests unter Linux/BlueZ: Scannen, GATT enumerieren, Lesen/Schreiben/Benachrichtigen,…
 cedowens/swiftbelt
Ein macOS-Enumerationstool, inspiriert von harmjoys Windows-basiertem Seatbelt-Enumerationstool. Autor: Cedric Owens
 flex36ty/ps5-pihost
PS5-Exploit-Webserver auf einem Raspberry Pi, betrieben über den USB-Port der PS5
 boydhacks/ntlmscout
Unauthentifiziertes NTLM-Endpunkt-Aufklärungstool, das Type-2-Challenges über HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP und RDP dekodiert, um…
 ghostpack/rubeus
Versuch, den dreiköpfigen Hund zu zähmen.
 ytisf/pyexfil
PyExfil — Python 3 Toolkit zum Erforschen und Stress-Testen von Datenexfiltrationstechniken über Netzwerk-, physische und steganografische Kanäle.…
 1n3/powerexfil
Eine Sammlung von Data-Exfiltration-Skripten für Red-Team-Bewertungen.

 christophe.duvernois/usb-spy
Fängt USB-Massenspeicherverkehr auf Block- und Dateiebene ab und analysiert ihn, emuliert USB-Geräte und unterstützt benutzerdefinierte Python-Stubs…
 pho5nix/red-team-goad-lab-proxmox
Build-Anleitung für ein Red-Teaming-Homelab. GOAD-Lab-Setup in Proxmox und pfSense, Operator/C2 und Redirectors.
 smgorelik/windows-rce-exploits
Die Exploit-Samples-Datenbank ist ein Repository für **RCE**-Exploits (Remote Code Execution) und Proof-of-Concepts für **WINDOWS**. Die Samples…
 daniomass/slivermirage
Crystal Palace PICO Loader für Sliver C2 Dual-Layer-AMSI-Bypass, ETW-Silencing, mit AES-256-CBC verschlüsselte Payloads, 6 Zustellungsvarianten
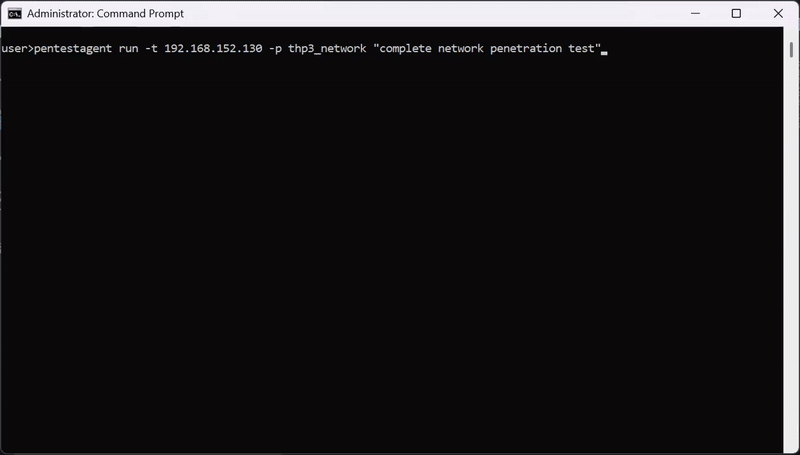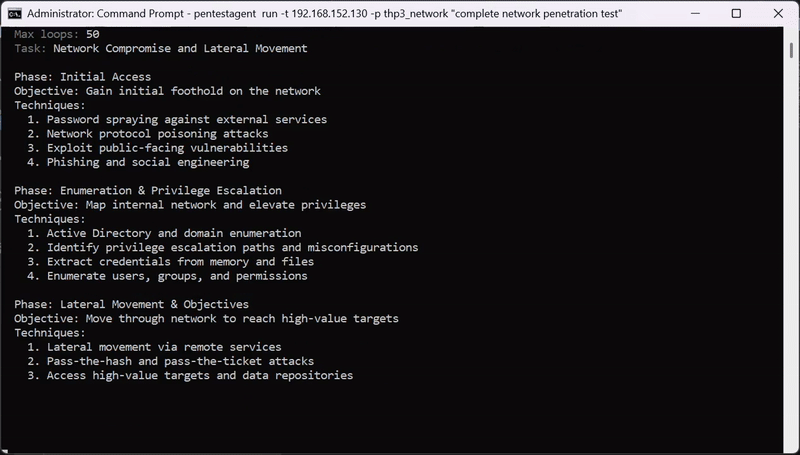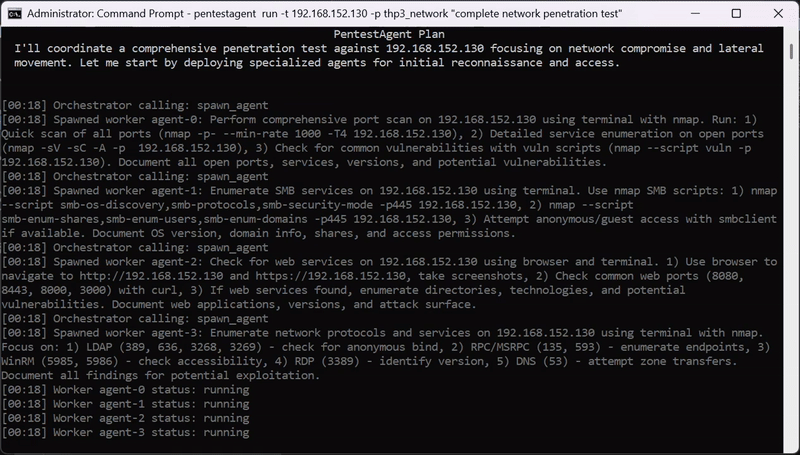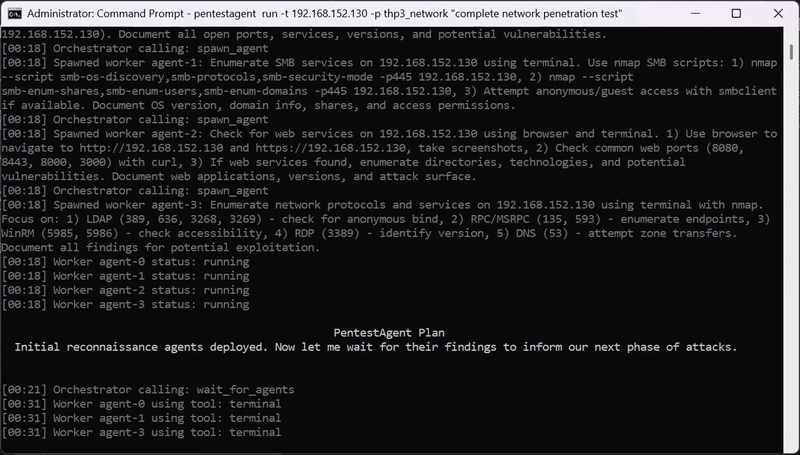 gh05tcrew/pentestagent
AI-Agenten-Framework für Black-Box-Sicherheitstests mit autonomer Multi-Agenten-Orchestrierung, integrierten Pentesting-Tools und MCP-Integration für…







