
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen
 reconness/reconness
Automatisierte kontinuierliche Aufklärungsplattform, die eine Pipeline von Recon-Tools über zeitgesteuerte oder ereignisgesteuerte Auslöser…
 nullpxl/banrays
Brille, um Smart-Glasses mit Kameras zu erkennen. Ray-BANNED
 cujanovic/content-bruteforcing-wordlist
Wortliste für Content-(Verzeichnis-)Bruteforce-Erkennung mit Burp oder dirsearch

 sensepost/heartbleed-poc
Test für SSL-Heartbeat-Schwachstelle (CVE-2014-0160)
 espressocake/defender_exclusions-bof
Ein BOF zur Ermittlung von Windows-Defender-Ausnahmen.
 bonsaiviking/nfspy
NFS-Client mit ID-Spoofing
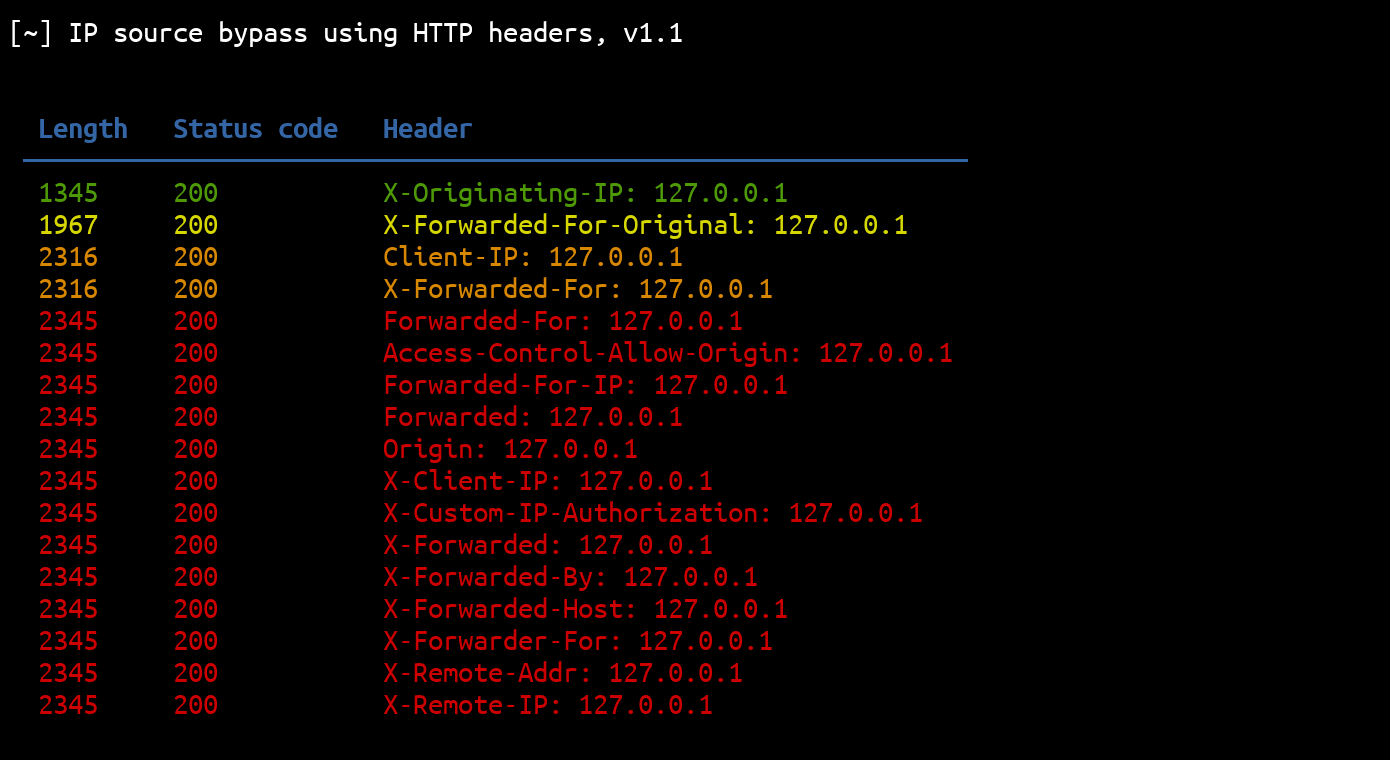 p0dalirius/ipsourcebypass
Dieses Python-Skript kann verwendet werden, um IP-Quellbeschränkungen mithilfe von HTTP-Headern zu umgehen.
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 otterhacker/m365pwned
Zwei WinForms-GUI-Tools zum Enumerieren, Durchsuchen und Exfiltrieren von Daten aus M365-Umgebungen mithilfe von OAuth-Tokens auf Anwendungsebene
 mr-un1k0d3r/azureredops
Azure RedOps ist ein Toolkit für offensive Sicherheit zur Bewertung der Sicherheitslage von Microsoft Entra ID.
 puzzlepeaches/msprobe
Aufspüren aller lokalen Microsoft-Aspekte für Password Spraying und Enumeration.
 nox-project/nox-framework
Hochleistungs-OSINT/CTI-Framework für automatisiertes Identity Pivoting und Risikoanalyse über 120+ Quellen.
 karmakstylez/cve-2024-6387
Schwachstelle für nicht authentifizierte Remote-Codeausführung im OpenSSH-Server (CVE-2024-6387)
 ameenmaali/wordlistgen
Schnell kontextspezifische Wortlisten für die Inhaltserkennung aus Listen von URLs oder Pfaden generieren
 xnl-h4ck3r/urless
Entferne Unordnung aus einer Liste von URLs
 ustayready/python-pentesting
Nur ein Repository mit zufälligen Python-Skripten, um Pentestern den Einstieg in die Python-Sprache bei Engagements zu erleichtern.
 net-hunter121/api-wordlist
Kuratierte Wortlisten von API-Funktionsnamen, Verben und Substantiven zum Fuzzing von Webanwendungs-Endpunkten mit Burp Suite Intruder.








