#1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen
 alt3kx/cve-2021-21985_poc
PoC-Exploit und NSE-Scanner für CVE-2021-21985, eine vCenter Server RCE-Schwachstelle im vSAN Health Check Plugin, mit manuellen Ausnutzungsschritten…
 downunderctf/challenges_2022_public
# Dateien + Writeups für die DownUnderCTF 2022 Challenges
 iamstoxe/urlgrab
Ein Golang-Dienstprogramm zum Durchsuchen einer Website nach zusätzlichen Links.
 synacktiv/ntdissector
Active Directory-NTDS-Datenbankparser, der Datensätze als JSON exportiert, Objektfilterung unterstützt und verschlüsselte Spalten mithilfe der…
 mordavid/donpwner
Erweitertes Tool für Angriffe auf Domain-Controller und Credential-Analyse unter Verwendung der DonPAPI-Datenbank
 enelg52/kittystager
KittyStager ist ein einfacher Stage-0-C2. Es besteht aus einem Webserver, der den Shellcode hostet, und einem Implantat, genannt Kitten. Der Zweck…
 rickdejager/cupshax
Schneller Proof-of-Concept für einen aktuellen CUPS-Exploit, der Remote-Codeausführung über PPD-Injection und DNS-SD-Druckererkennung ermöglicht.…
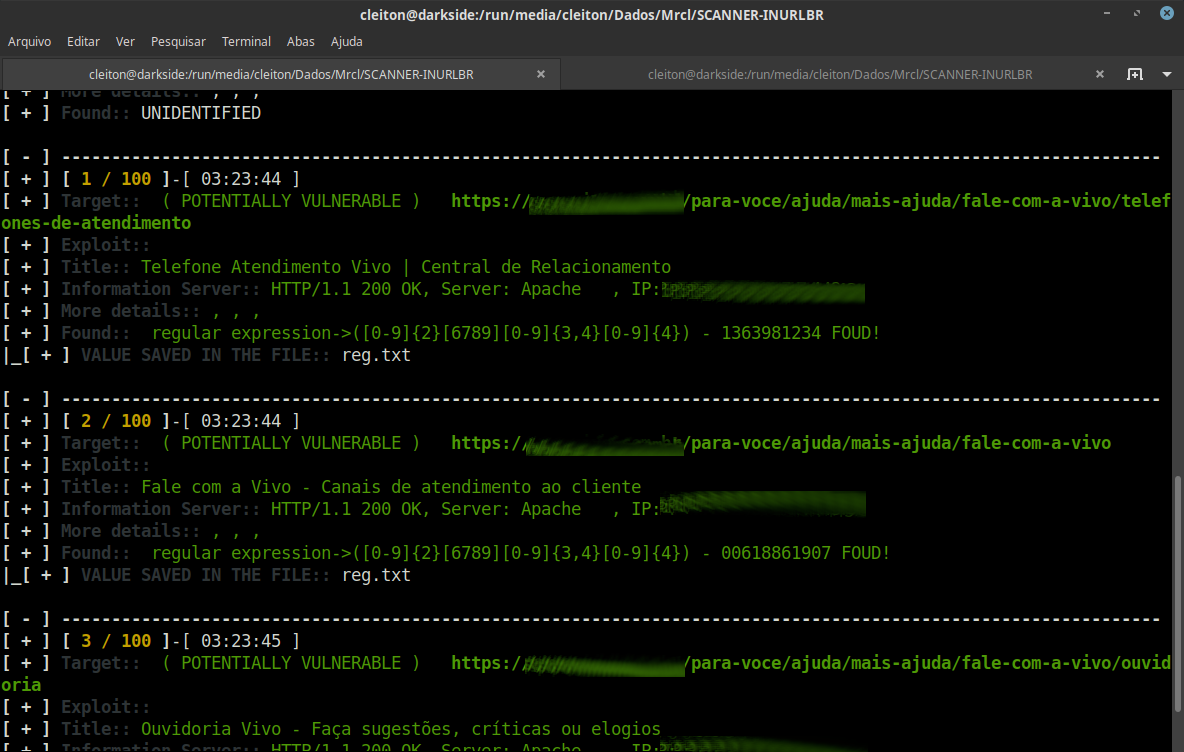 mrcl0wnlab/scanner-inurlbr
Erweiterte Suche in Suchmaschinen, ermöglicht Analyse zur Ausnutzung von GET-/POST-Anfragen, die E-Mails und URLs erfassen, mit einer internen…
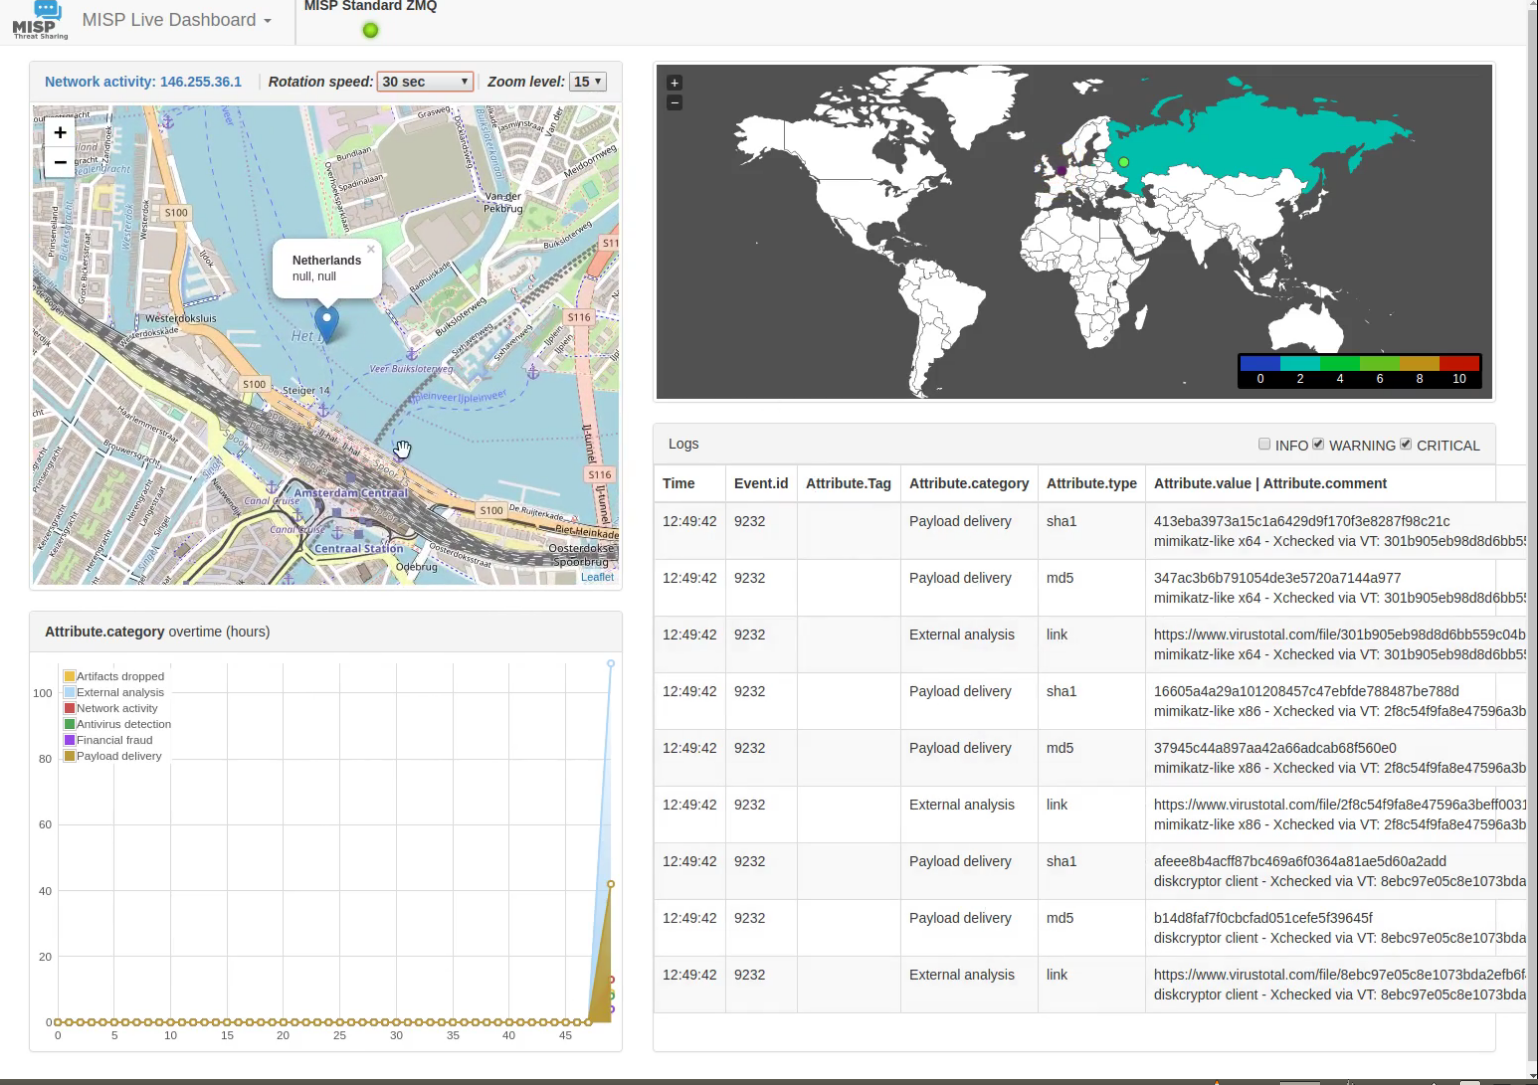 misp/misp-dashboard
Ein Live-Dashboard für eine Echtzeit-Übersicht von Bedrohungsinformationen aus MISP-Instanzen
 skyplabs/probequest
Toolkit zum Experimentieren mit Wi-Fi-Probe-Requests
 abdulgaphy/r3con1z3r
R3con1z3r ist ein leichtgewichtiges Web-Informationssammlungstool mit intuitiven Funktionen, geschrieben in Python. Es bietet eine leistungsstarke…
 brinhosa/apidetector
Mehrfädiger Scanner zur Erkennung exponierter Swagger/OpenAPI-Endpunkte über Webdomänen und Subdomänen hinweg, mit automatischer XSS-Erkennung,…
 postuf/telegram-osint-lib
PHP-Bibliothek zur Ausführung von Telegram-OSINT-Szenarien: Benutzer suchen, Gruppenmitglieder analysieren, Online-Status überwachen, Fotos…
 werdhaihai/atlasreaper
Ein Kommandozeilen-Tool für Aufklärung und gezielte Schreiboperationen auf Confluence- und Jira-Instanzen.
 mayyhem/maestro
Missbrauch von Azure-Diensten über C2
 ghostpack/deeppass
Auf der Jagd nach Passwörtern mit Deep Learning
 mgeeky/azurert
AzureRT - Ein Powershell-Modul, das verschiedene Azure Red Team-Taktiken implementiert.