
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen

 cdk-team/cdk
📦 Erleichtern Sie die Sicherheitstests von K8s, Docker und Containerd.
 aydinnyunus/keylogger
Erfassen Sie Tastatur-, Maus-, Bildschirmfoto- und Mikrofoneingaben vom Zielcomputer und senden Sie diese an Ihre E-Mail.
 k8gege/ladon
Ladon – großer Intranet-Penetrationstest-Scanner, PowerShell- und Cobalt-Strike-Plugin, In-Memory-Loading, dateiloses Scannen. Enthält Port-Scanning,…
 ly4k/certipy
Tool für die Active Directory Certificate Services Enumeration und Missbrauch
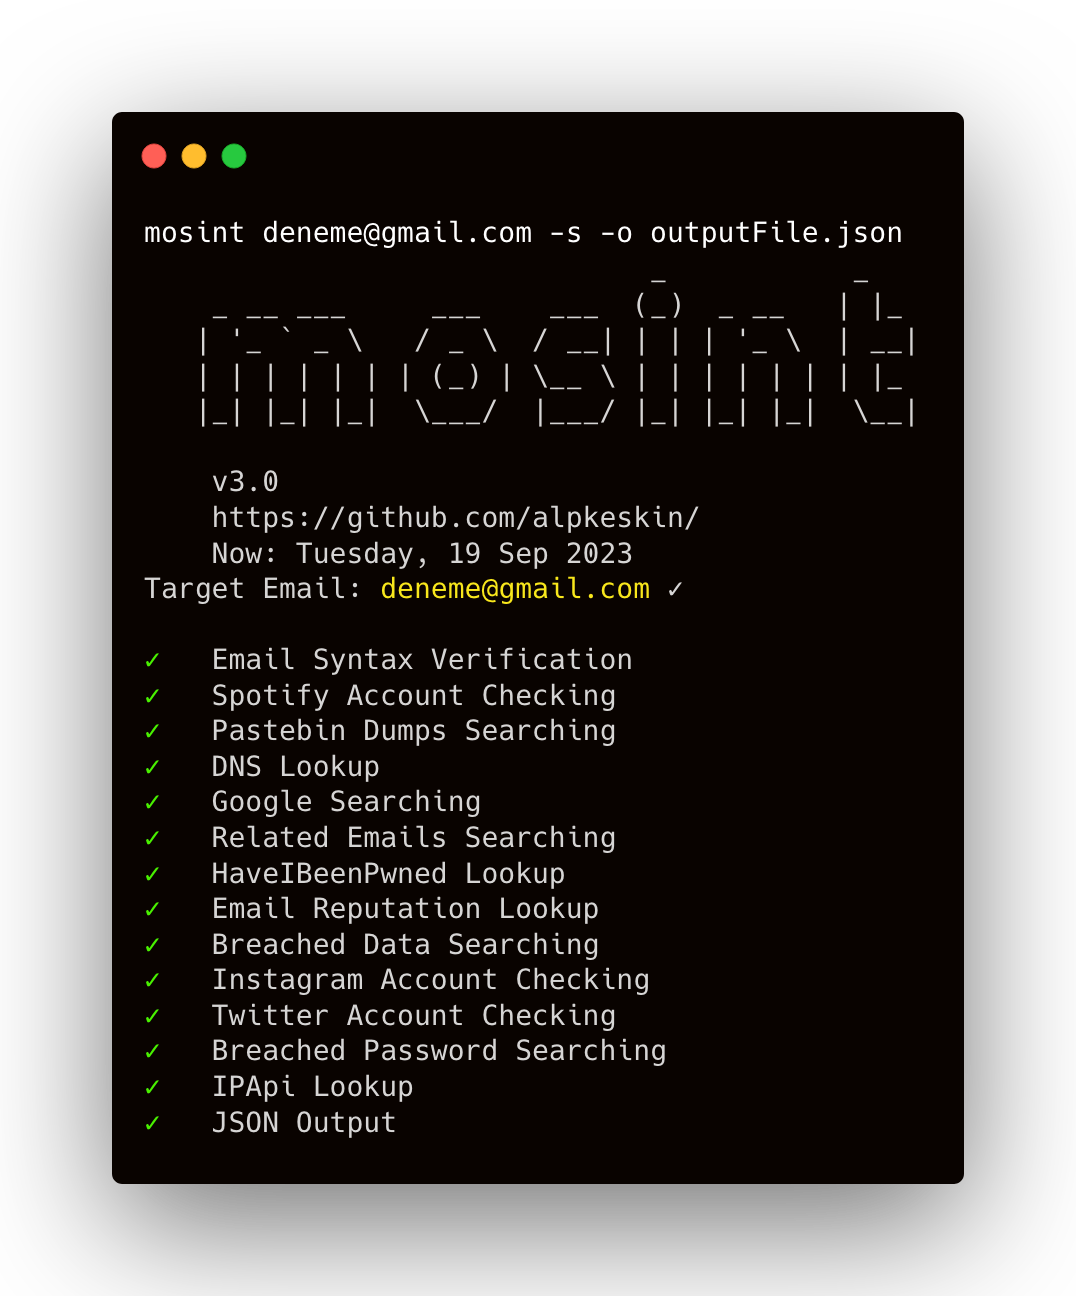 alpkeskin/mosint
Automatisiertes E-Mail-OSINT-Tool, das E-Mails verifiziert, Datenlecks und Passwortlecks prüft, verwandte E-Mails/Domains findet, Pastebin-Dumps…
 netspi/powerupsql
PowerUpSQL: Ein PowerShell-Toolkit für Angriffe auf SQL Server
 netspi/microburst
Eine Sammlung von Skripten zur Bewertung der Sicherheit von Microsoft Azure.
 byt3bl33d3r/offensivenim
Meine Experimente zur Bewaffnung von Nim (https://nim-lang.org/)
 voorivex/pentest-guide
Leitfaden für Penetrationstests basierend auf OWASP, einschließlich Testfällen, Ressourcen und Beispielen.
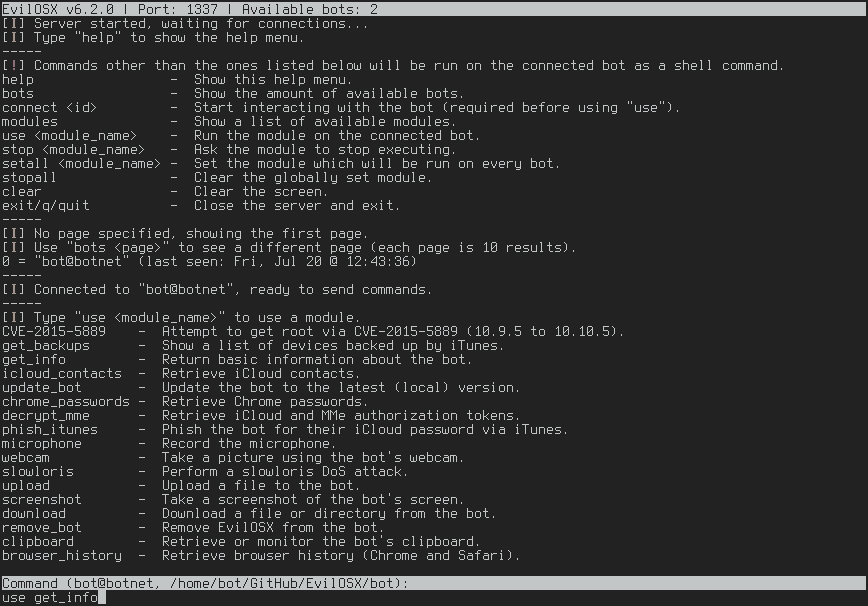 marten4n6/evilosx
Ein bösartiges RAT (Fernwartungstool) für macOS / OS X.
 designativedave/androrat
Fernverwaltungstool für Android-Geräte
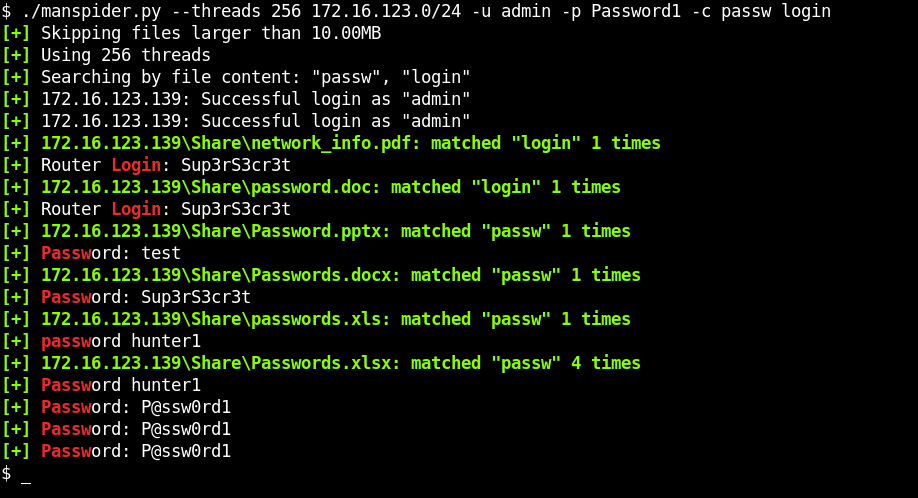 blacklanternsecurity/manspider
Durchforste ganze Netzwerke nach interessanten Dateien, die sich auf SMB-Freigaben befinden. Suche in Dateinamen oder Dateiinhalten - regex…
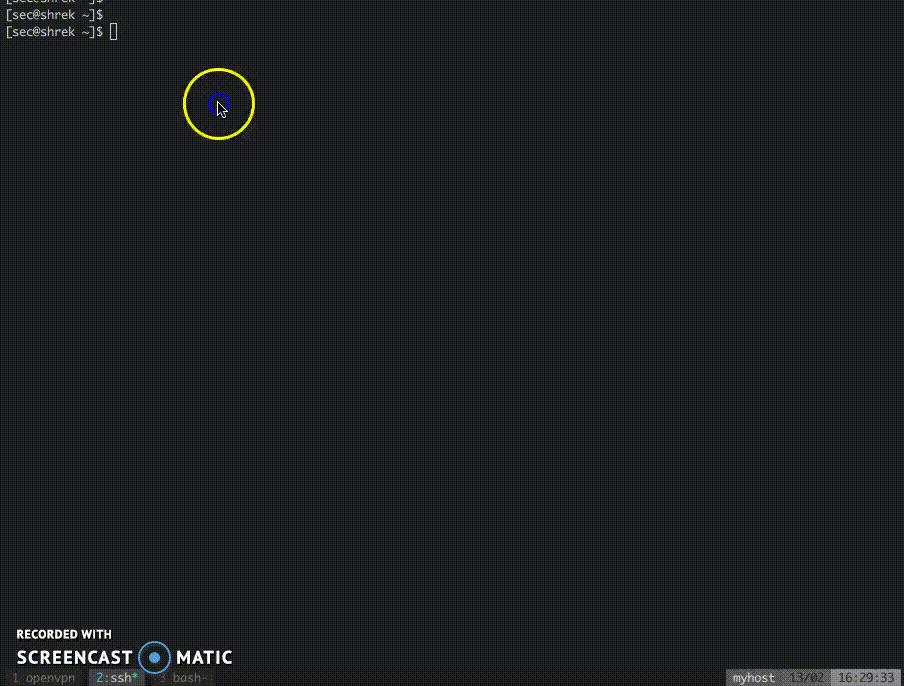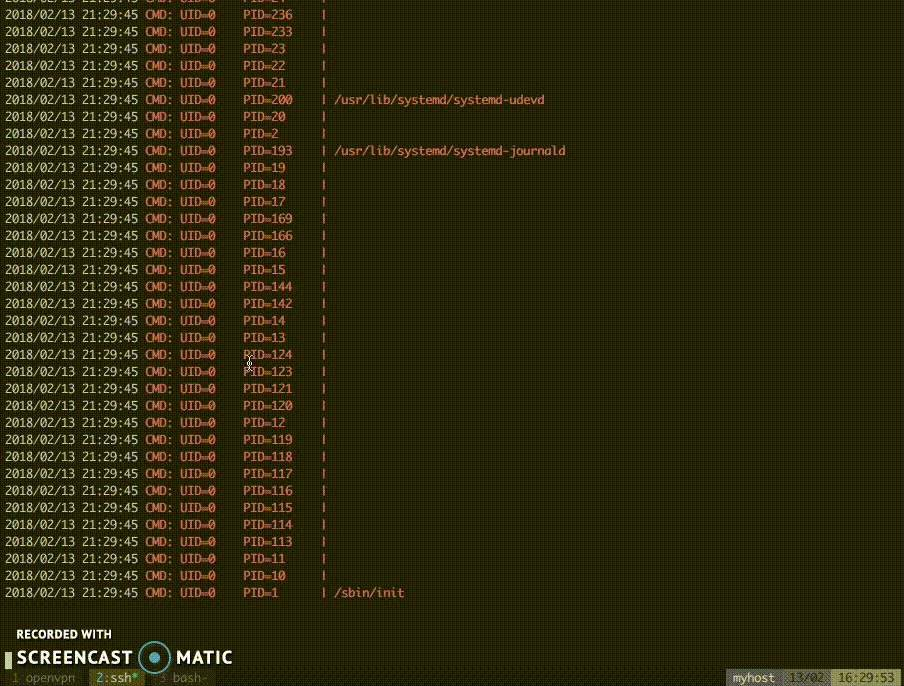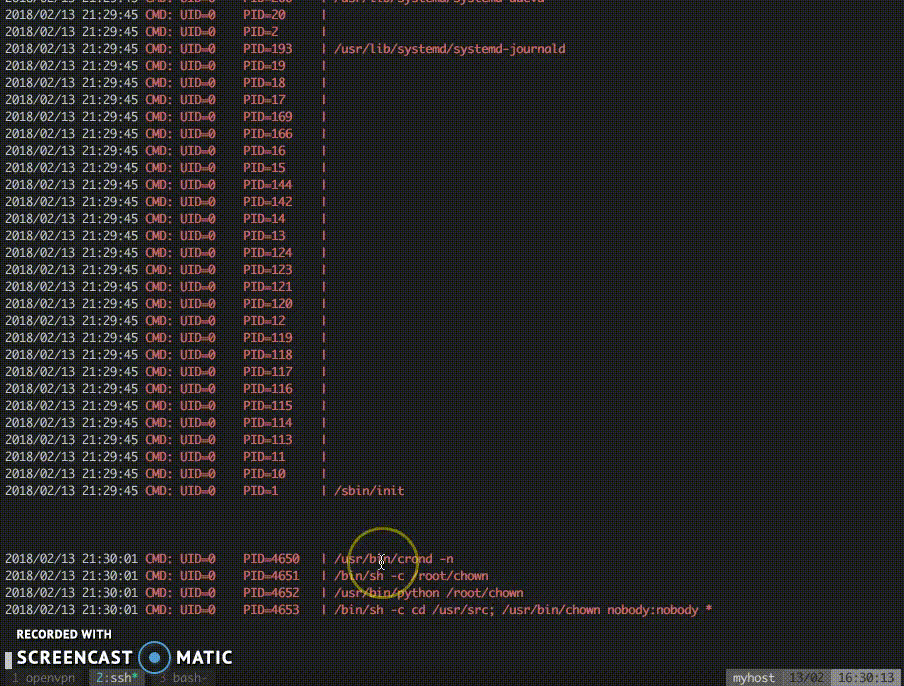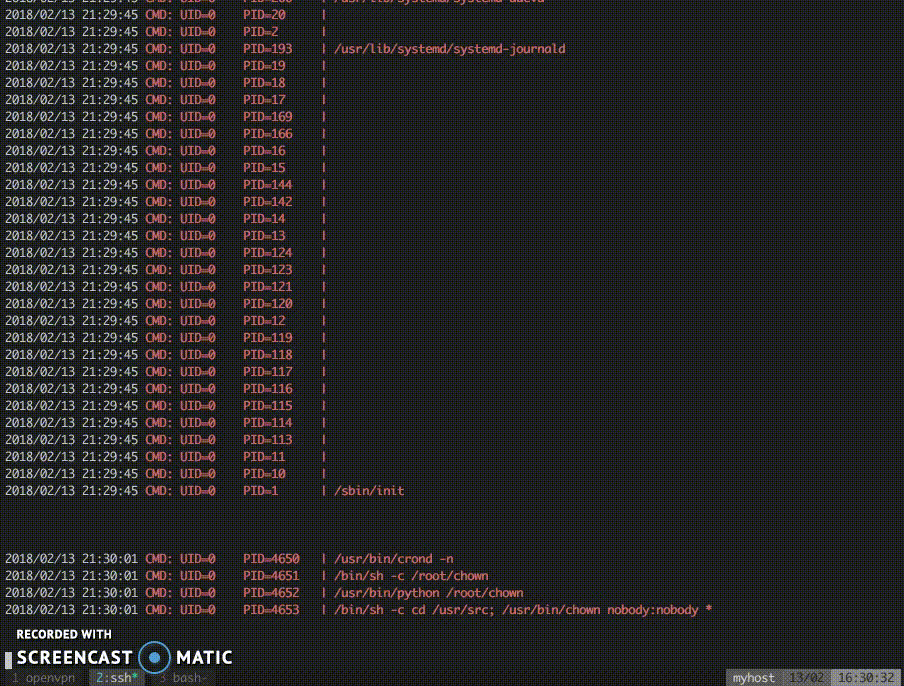 dominicbreuker/pspy
Überwache Linux-Prozesse ohne Root-Berechtigungen
 thewover/donut
Generiert positionsunabhängigen Shellcode für x86, x64 oder AMD64+x86, der .NET-Assemblies, PE-Dateien und andere Windows-Payloads aus dem Speicher…
 r4j0x00/exploits
Sammlung von Proof-of-Concept-Exploits, die sich auf Linux-Kernel-LPE-, sudo-Heap-Overflow- und Chrome-V8-OOB-Write-Schwachstellen für…
 monoxgas/srdi
Shellcode-Implementierung von Reflektierender DLL-Injektion. Wandelt DLLs in positionsunabhängigen Shellcode um.
 byt3bl33d3r/silenttrinity
Ein asynchroner, kollaborativer Post-Exploitation-Agent, unterstützt von Python und .NETs DLR
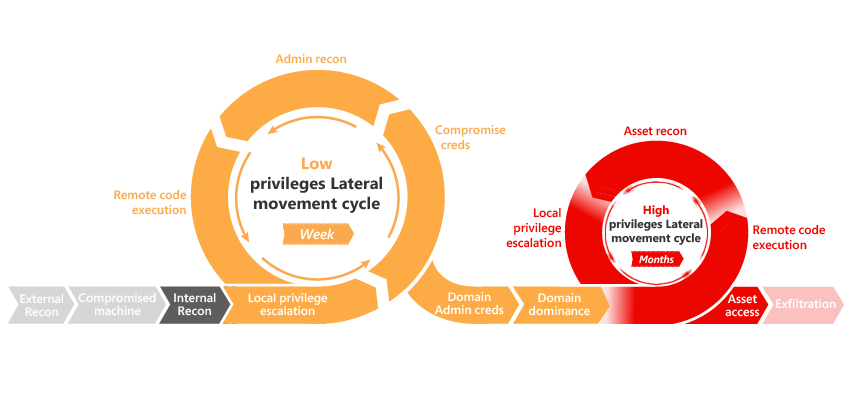 integration-it/active-directory-exploitation-cheat-sheet
Ein Spickzettel mit gängigen Enumeration- und Angriffsmethoden für Windows Active Directory.







