
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen

 trustedsec/titanis
Windows-Protokollbibliothek, einschließlich SMB- und RPC-Implementierungen, unter anderem.
 peewpw/invoke-wcmdump
PowerShell-Skript zum Auslesen von Windows-Anmeldeinformationen aus dem Anmeldeinformations-Manager
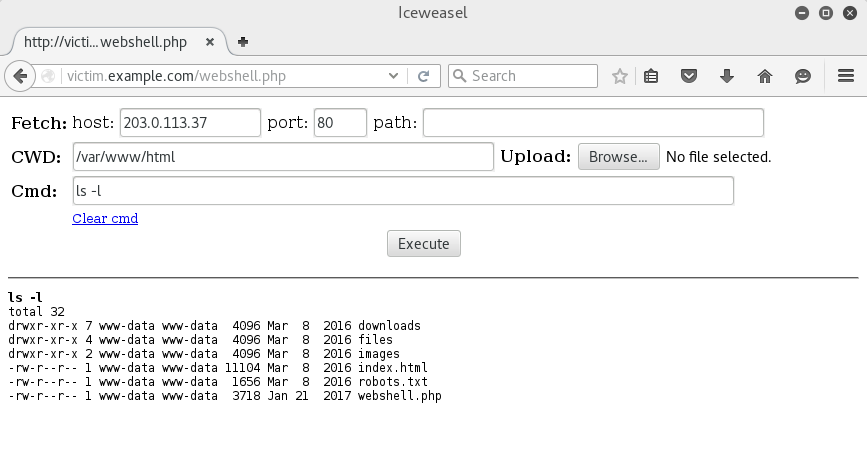 whitewinterwolf/wwwolf-php-webshell
WhiteWinterWolfs PHP-Webshell
 nour833/stegoforge
Das ultimative Toolkit für Steganografie und digitale Forensik. Verstecken und extrahieren Sie Daten in Bildern, Audio, Video, Dokumenten und…
 safebreach-labs/poolparty
Eine Reihe von vollständig unentdeckbaren Prozessinjektionstechniken, die Windows-Threadpools missbrauchen.
 yuriicrimson/exploitgsm
Exploit für 6.4 - 6.5-Kernel und ein weiterer Exploit für 5.15 - 6.5
 j-jaeyoung/bad-epoll
Linux-Kernel-Exploit zur Privilegieneskalation für CVE-2026-46242, ein Race-Condition-Use-after-Free in epoll, mit 99 % zuverlässigem Root-Zugriff…
 saelo/pwn2own2018
Ein Pwn2Own-Exploit-Chain
 mwsrc/betterandrorat
Android-Fernzugriffs-Trojaner
 mandiant/gopacket
Ein vollständiger Go-Port von Impacket – 63 CLI-Tools und 24 Bibliotheken für Angriffe auf Windows- und Active-Directory-Protokolle, kompiliert zu…
 xdnice/pcshare
PCShare ist eine leistungsstarke Remote-Control-Software, mit der Bildschirm, Registrierung (Registry), Dateisystem usw. des Zielrechners überwacht…
 n00py/wpforce
Wordpress-Angriffssuite
 arget13/ddexec
Eine Technik, um Binärdateien dateilos und versteckt unter Linux auszuführen, indem der Prozess der Shell mit einem anderen "überschrieben" wird.
 sin5678/gh0st
ein Open-Source-Fernverwaltungswerkzeug
 x3omdax/penbox
PenBox - Ein Penetrationstest-Framework - Das Werkzeug mit allen Werkzeugen , Das Hacker-Repo
 xiaolichan/wmiexec-pro
Neue Generation von wmiexec.py
 djhohnstein/sharpchromium
.NET 4.0 CLR-Projekt zum Abrufen von Chromium-Daten wie Cookies, Verlauf und gespeicherte Anmeldedaten.
 idov31/sandman
NTP-basierte Hintertür für gehärtete Netzwerke, die beliebigen Shellcode über gefälschten NTP-Verkehr ausliefert und ausführt, mit optionaler…








