
 #1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen

 postmodern/ruby-nmap
Ein Ruby-Interface zu nmap, dem Erkundungswerkzeug und Sicherheits-/Port-Scanner. Ermöglicht das Automatisieren von nmap und das Parsen von…
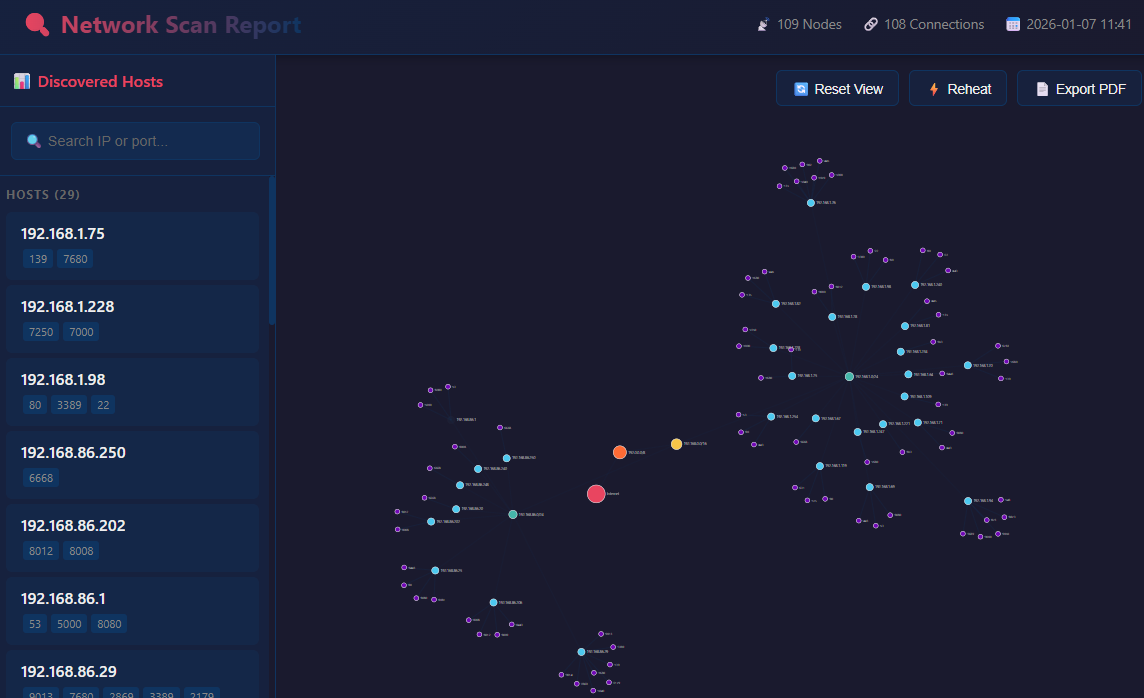 artofscripting/masscan-report
Ein Python-Tool, das interaktive React-basierte HTML-Visualisierungen aus masscan-JSON-Ausgabe generiert, mit einem D3.js-Kraft-gesteuerten…
 deade1e/radar
Der hackbare Netzwerkscanner
 rxerium/bug-bounty-tools
Ein BASH-Skript zur Automatisierung der Installation der beliebtesten Bug-Bounty-Tools
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 alechilczenko/kimi
Attack Surface Discovery Tool, basierend auf einem Mikroservice-Ansatz, der Multi-Threading für schnelle, internetweite Asset-Indizierung nutzt
 cyberintel-labs/insightsnexus
Anwendung zur Untersuchung von OSINT-Graphen
 microsoft/ethr
Plattformübergreifende CLI für Netzwerkleistungstests über TCP, UDP, HTTP, HTTPS und ICMP: Bandbreite, Verbindungen/s, Pakete/s, Latenz, Verlust,…
 divinelabio/argus
Das ultimative Toolkit zur Informationsbeschaffung
 bahaabdelwahed/killshot
Ein Penetrationstest-Framework, Informationssammlungstool und Website-Schwachstellen-Scanner
 mafiosohack/offensive-lab-2
Penetrationstest-Durchlauf auf einer verwundbaren Ubuntu-VM. Ausgenutzt wurde die ProFTPD 1.3.3c Hintertür (CVE-2010-4221), um Root-Zugriff zu…
 geeknik/scada-scanner
Ein leistungsstarker, asynchroner SCADA/ICS-Scanner
 chvancooten/bugbountyscanner
Ein Bash-Skript und ein Docker-Image für Bug-Bounty-Reconnaissance. Für den headless Einsatz vorgesehen.
 yogeshojha/rengine
reNgine ist ein automatisiertes Reconnaissance-Framework für Webanwendungen, das sich durch einen hoch konfigurierbaren, optimierten Recon-Ablauf…
 helich0pper/karkinos
Penetration Testing und Hacking CTF's Schweizer Taschenmesser mit: Reverse Shell Handling - Encoding/Decoding - Encryption/Decryption - Cracking…
 gmh5225/mcp-god-mode
Wolltest du nicht schon immer, dass es einfach alles kann? 148 LEISTUNGSSTARKE Infosec-/Admin-Tools auf einem einzigen MCP-Server.
 bandit-haxunit/haxunit
Automatisiertes Web-Domain-Reconnaissance- und Sicherheitsbewertungstool, das Subdomain-Enumeration, Port-Scanning, Schwachstellenscan und…








