
 #1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen
 xdavidhu/portspider
🕷 Ein blitzschnelles, multithreaded Netzwerk-Scanner-Framework mit Modulen.
 lazorfuzz/python-hacklib
hacklib – Pentesting, Port-Scans und überall mit Python einloggen
 abdulgaphy/r3con1z3r
R3con1z3r ist ein leichtgewichtiges Web-Informationssammlungstool mit intuitiven Funktionen, geschrieben in Python. Es bietet eine leistungsstarke…

 rek2/goenumerator
Ein persönliches Tool in GO für meine üblichen ersten Aufklärungsschritte auf einem Ziel.
 s0md3v/striker
Striker ist ein offensiver Informations- und Schwachstellen-Scanner.
 owasp/ninja-pingu
Hochleistungs-Netzwerkscanner für groß angelegtes IP- und Port-Scannen mit Diensterkennung, eingebetteter Geräteerkennung und Schwachstellenanalyse…
 haishanzheng/cve-2019-0708-generate-hosts
CIDR-basiertes Host-Erkennungstool, das nmap verwendet, um Windows-Maschinen mit offenem Port 3389 (RDP) zu identifizieren und Ziel-IPs für…
 dviros/excalibur
Excalibur ist ein auf „Powershell“ basierender Eternalblue-Exploit-Payload für das Bashbunny-Projekt.
 ekultek/zeus-scanner
Erweitertes Aufklärungstool
 nurdilin/cve-2018-16706
Oder wie ich meinen TV per Cronjob ausschalte
 firefart/wordpresspingbackportscanner
WordpressPingbackPortScanner
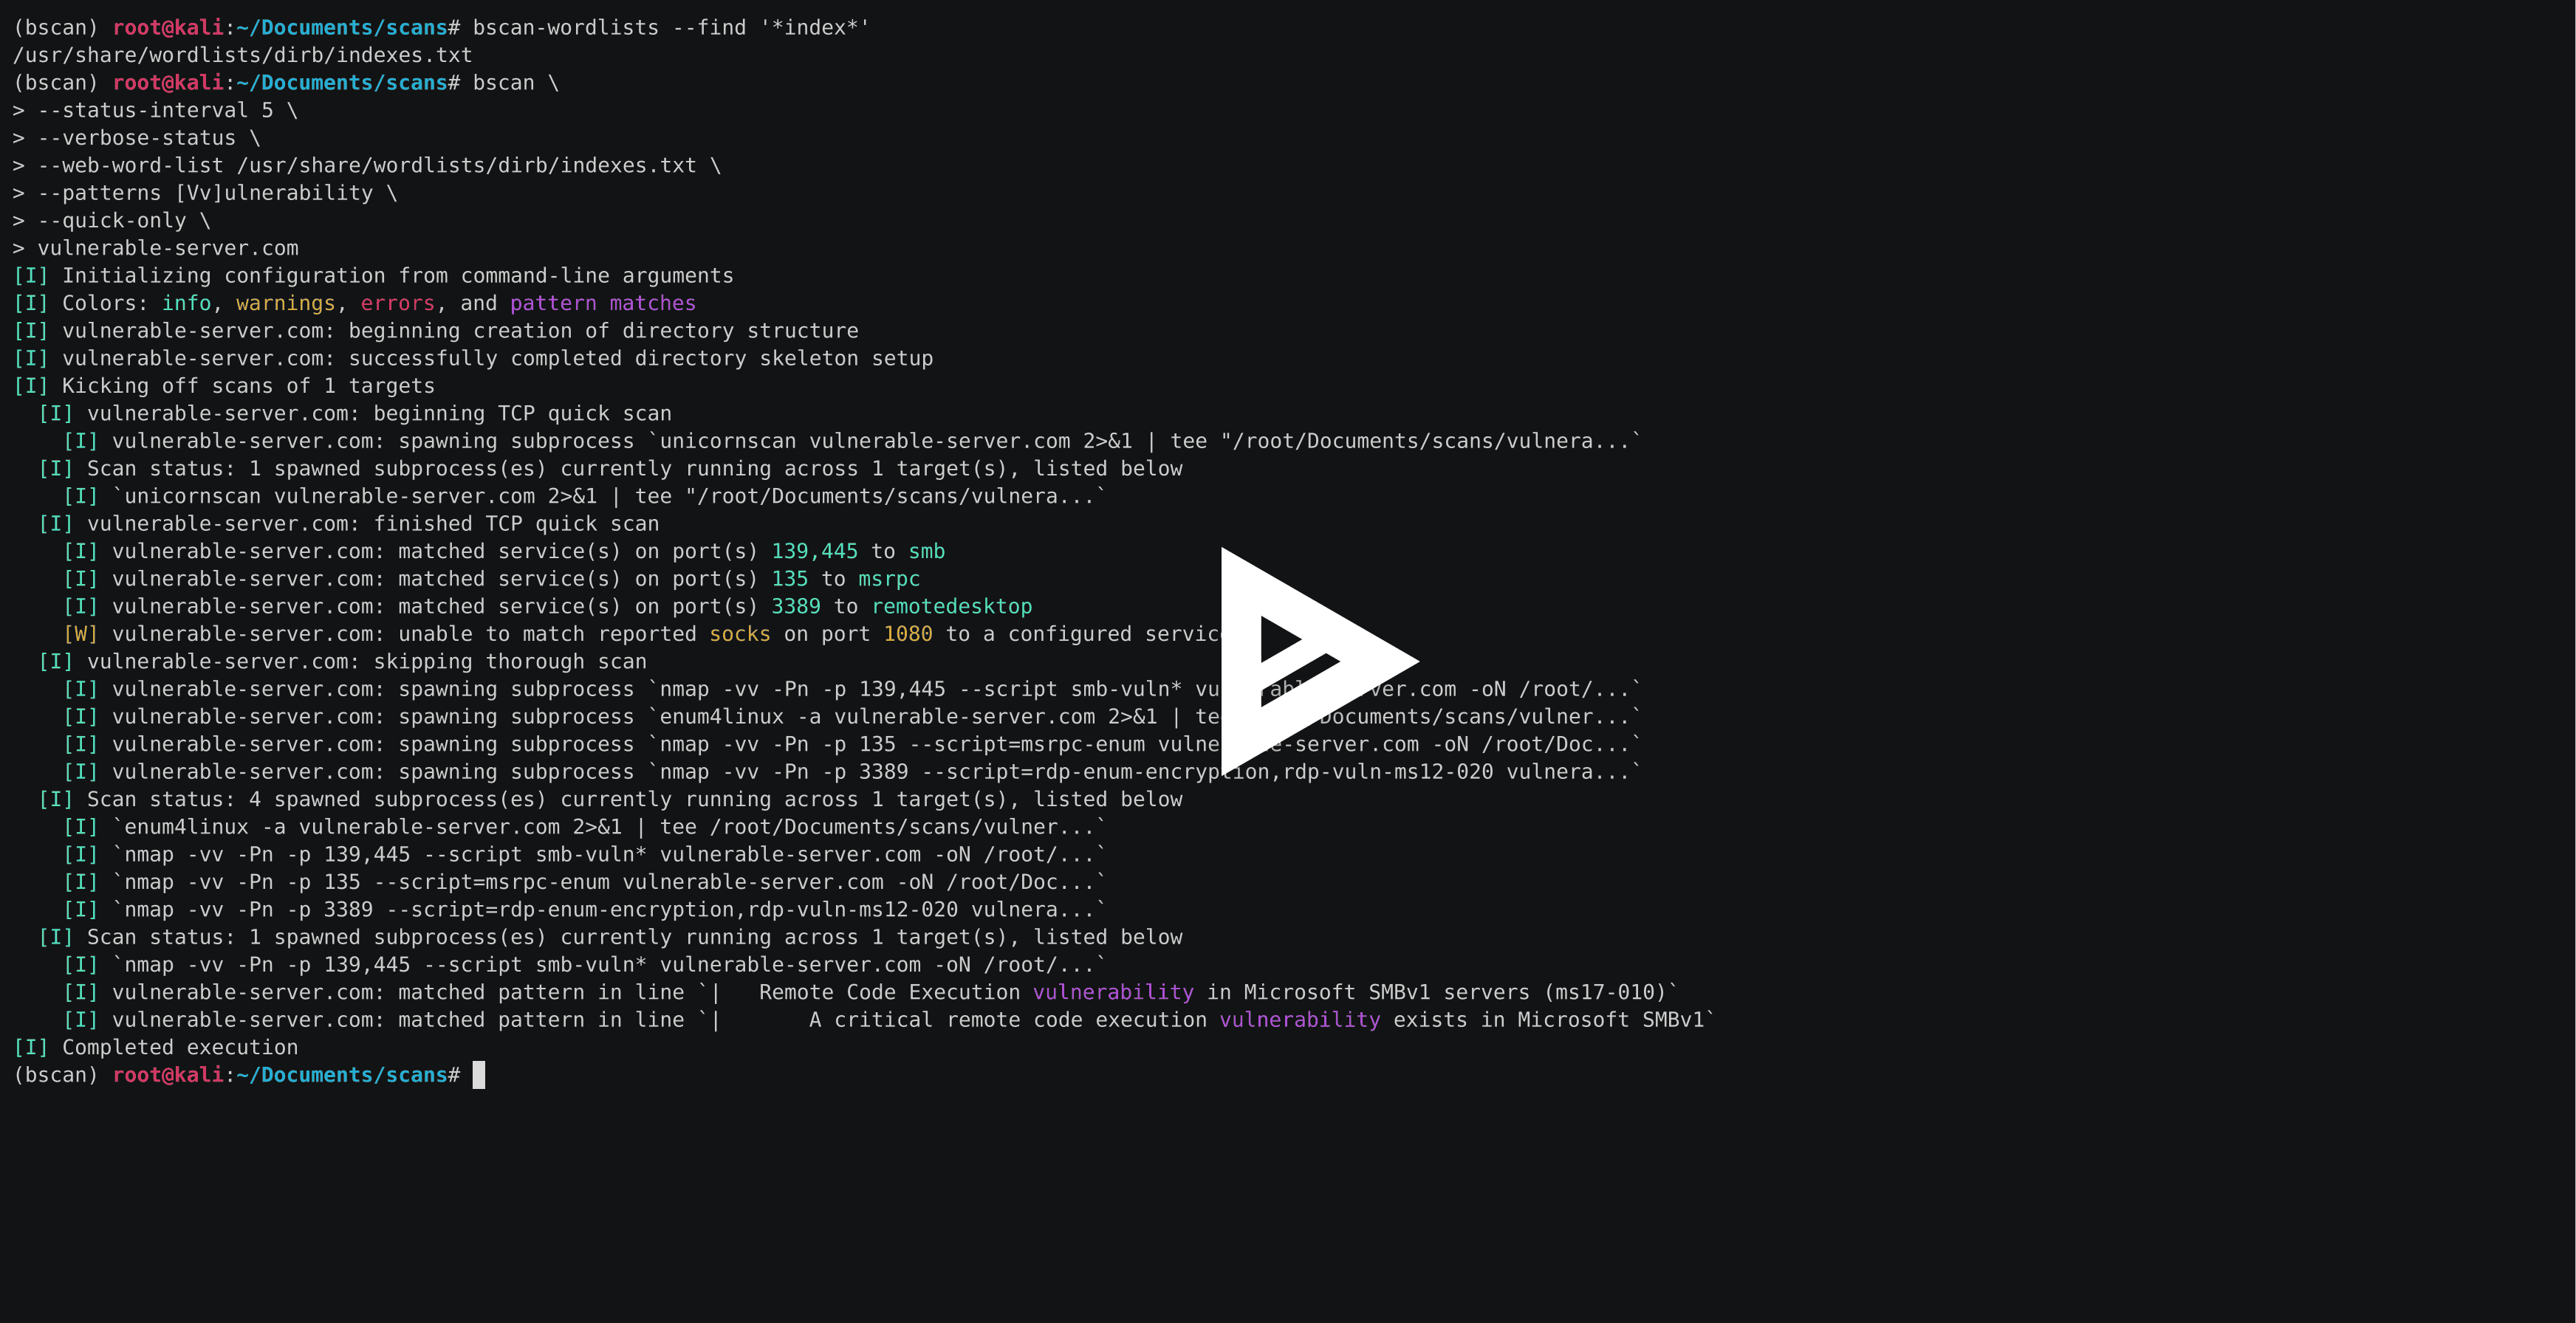 welchbj/bscan
ein asynchrones Zielenumerationstool
 dewolfrobin/last
Linux Automatisiertes Sicherheits-Scan-Tool
 tlkh/prowler
Verteilter Netzwerk-Schwachstellenscanner
 viperbluff/portwitness
Tool zum Überprüfen, ob eine Domain oder ihre mehreren Subdomains online sind.

 etocheney/javadeserialization
Ein Java-Deserialisierungs-Schwachstellenscanner für ähnliche Schwachstellen wie CVE-2017-10271








