
 #1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen

 sleepingbag945/dddd
Batch-Tool zur Asset-Erfassung und Schwachstellen-Scanning für Red Teams. Zieht Ziele von Hunter, Fofa und Quake, führt Fingerprinting,…
 vmware-labs/attack-surface-framework
Werkzeug zur Erkennung der externen und internen Netzwerkangriffsfläche
 bojanisc/quicmap
quicmap ist ein einfacher, aber quic (!) schneller Scanner für das QUIC-Protokoll
 besimorhino/powercat
netshell bietet alle Funktionen in Version 2 von PowerShell
 v4d1/dome
Schnelles, auf Python basierendes Subdomain-Enumeration-Tool, das passive OSINT und aktives Brute-Force-Scanning mit DNS-Wildcard-Erkennung,…
 an00brektn/gopher47
Ein Gopher Assassin eines Drittanbieters für das Havoc Framework.
 ullaakut/gorsair
Gorsair gibt Root-Zugriff auf entfernte Docker-Container, die ihre APIs offenlegen.
 k8gege/ladongo
Ladon for Kali ist ein plattformübergreifender Open-Source-Internal-Penetration-Scanner für Windows, Linux, Mac und Router. Damit lassen sich mit…
 zyylhn/zscan
Zscan ein Scan-Blasting-Toolset
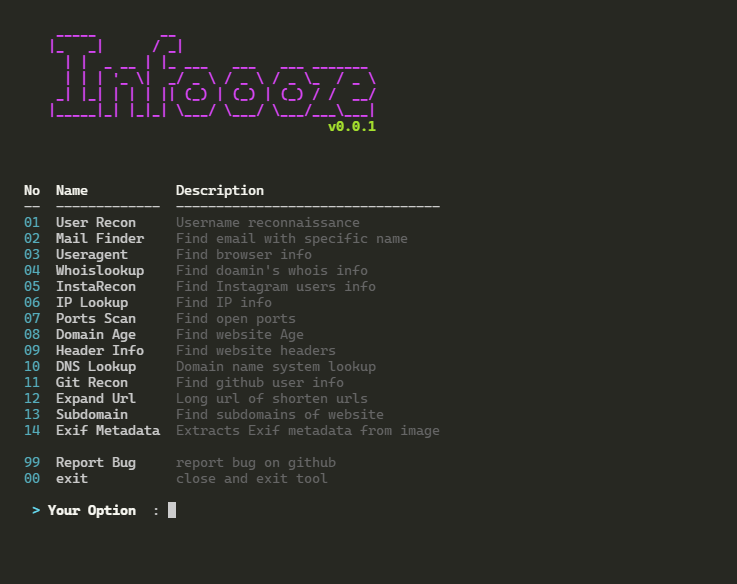 devxprite/infoooze
Ein OSINT-Tool, das dir hilft, schnell und effektiv Informationen zu finden. Gib einfach etwas ein und es kümmert sich um den Rest.
 knowledge-wisdom-understanding/recon
Ein Ziel basierend auf Nmap-Ergebnissen enumerieren
 nccgroup/ps2
Ein Port-Scanner, der vollständig in PowerShell geschrieben ist.
 samh4cks/cve-2023-27163-internalprober
Ein Tool zur Durchführung von Port-Scans unter Verwendung verwundbarer Request-Baskets
 lcvvvv/kscan
Multi-Protokoll-Portscanner mit Fingerabdruckerkennung, Diensterkennung und Brute-Force-Authentifizierungstests. Unterstützt 1200+ Protokolle, 10000+…
 injectionmethod/windows-zte-loader
Windows ZTE Loader CVE-2014-2321 erfordert ZMAP für Windows oder BigEar
 masjohncook/netsec-project
Script des Netzwerksicherheitsprojekts - Angriff auf CVE-2021-22555
 mttaggart/offensivenotion
Notion als Plattform für offensive Operationen








