
 #1

 owasp/nettacker
Automatisiertes Penetrationstest-Framework - Open-Source-Schwachstellenscanner - Schwachstellenmanagement
 bettercap/bettercap
Das Schweizer Taschenmesser für 802.11-, BLE-, HID-, CAN-Bus-, IPv4- und IPv6-Netzwerkaufklärung und MITM-Angriffe.
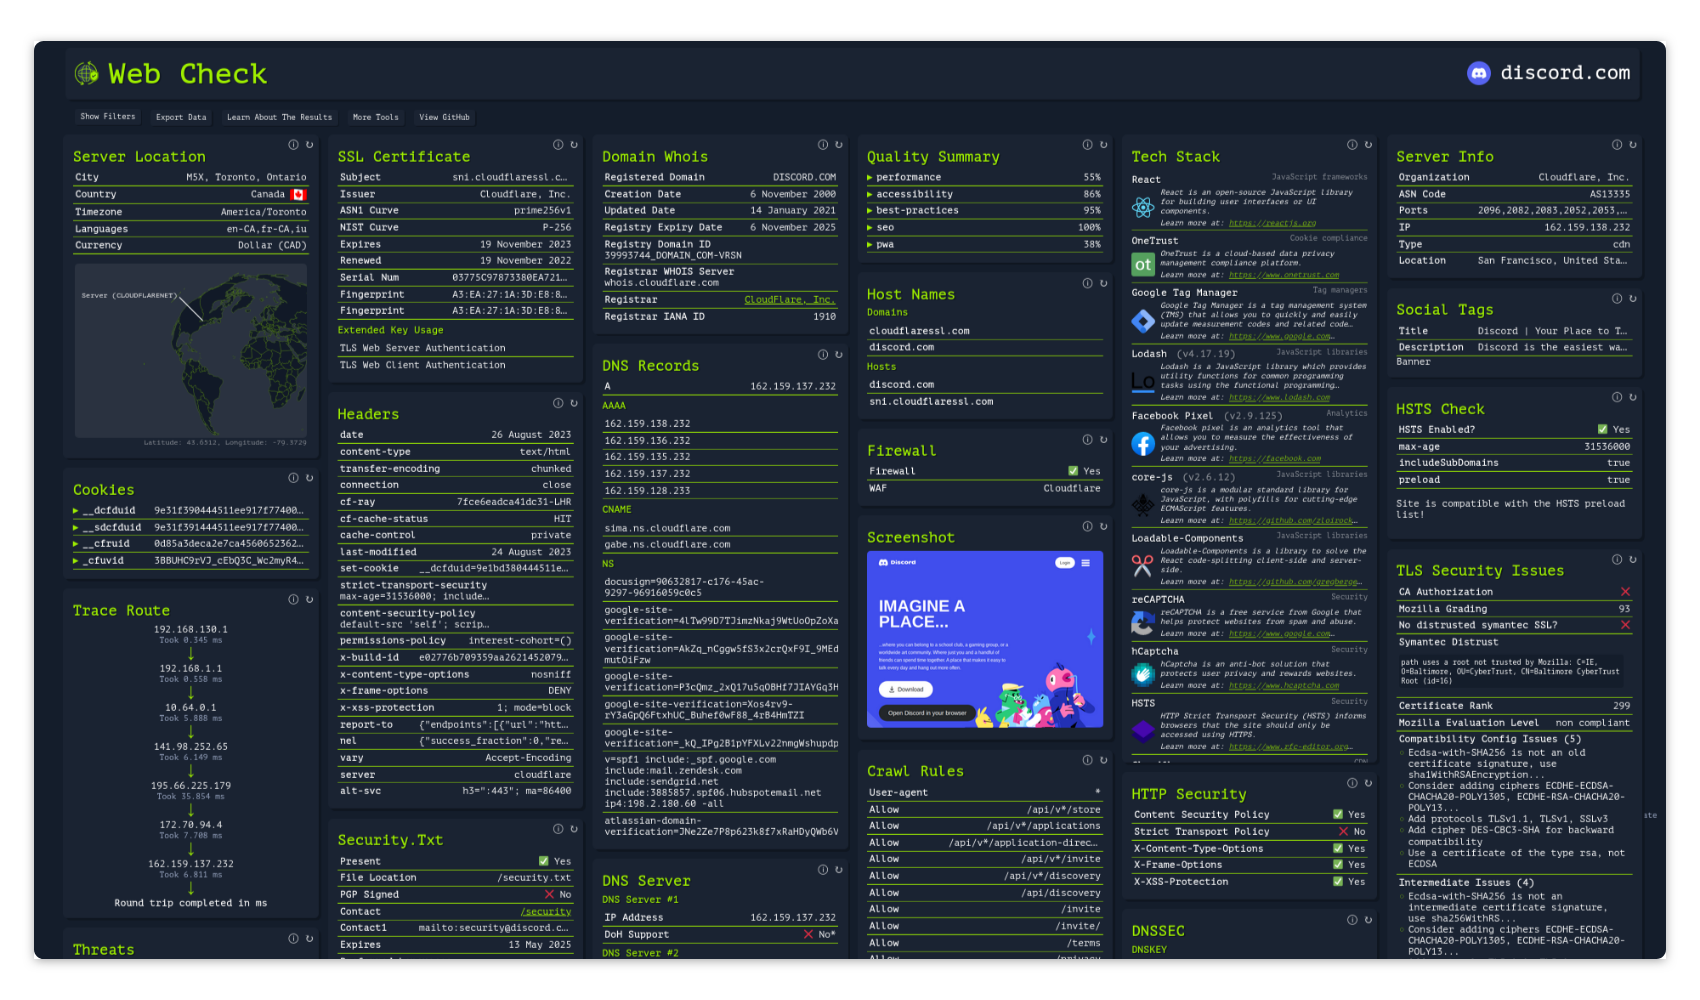 lissy93/web-check
🕵️♂️ All-in-One OSINT-Tool zur Analyse jeder Website
 dmontgomery40/pentest-mcp
Nicht für Bildungszwecke: Ein MCP-Server für professionelle Penetrationstester mit STDIO/HTTP/SSE-Unterstützung, nmap, go/dirbuster, nikto, JtR,…

 yunuscadirci/callstranger
Schwachstellenprüfer für Callstranger (CVE-2020-12695)
 reanimat0r/bpnd-libssh
Multithread-fähiger, zuverlässiger Scanner für CVE-2018-10933.
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 thongor77/nmlinux
Einheitliches Netzwerk-Toolkit für Linux — Python 3 + PySide6
 tjnull/cygor
Ein modulares Asset-Discovery-Framework, geschrieben in Python, um die sich wiederholende manuelle Arbeit zu automatisieren.
 yakushstanislav/ultraviolet
Selbstgehostete Netzwerkerkennungs- und Suchmaschine mit kontinuierlichem Port-Scanning, tiefer Protokollanalyse über ~100 Dienste, lokaler…
nmap/nmapHochleistungsfähiges Netzwerk-Erkennungs- und Sicherheits-Audit-Tool mit fortschrittlichem Port-Scanning, Betriebssystemerkennung,…
 guppss/vulnscan-pro
⚡ Professioneller Schwachstellenscanner — Port-Scanning, CVE-Erkennung, Risikobewertung & PDF-Berichte in einem dunklen PyQt6-Dashboard
 cyberintel-labs/insightsnexus
Anwendung zur Untersuchung von OSINT-Graphen
 alan-baigorria/dscanner
DScanner ist ein Bash-Tool, das die Erkennungsphase bei Web-Sicherheitsaudits automatisiert, indem es mehrere Dienstprogramme (dig, nmap, httpx,…
 haishanzheng/cve-2019-0708-generate-hosts
CIDR-basiertes Host-Erkennungstool, das nmap verwendet, um Windows-Maschinen mit offenem Port 3389 (RDP) zu identifizieren und Ziel-IPs für…
 isgroup/openmagic
OpenSSL TLS Heartbeat-Leseüberlauf (CVE-2014-0160)








