
 #1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen
 xdavidhu/portspider
🕷 Ein blitzschnelles, multithreaded Netzwerk-Scanner-Framework mit Modulen.
 isgroup/openmagic
OpenSSL TLS Heartbeat-Leseüberlauf (CVE-2014-0160)
 nhpt/weblogic-ssrf_cve-2014-4210
Weblogic SearchPublicRegistries SSRF(CVE-2014-4210) Exploit-Skript basierend auf Python3
 internon/inter-recon
Skript zur automatischen ersten Web- und Schwachstellenaufklärung
 nurdilin/cve-2018-16706
Oder wie ich meinen TV per Cronjob ausschalte
 znakar/sharktooth
Port Scanner mit Docker & Prometheus + Grafana Integration. Ein Tool für das Netzwerk-Auditing mit Multithreading-Unterstützung und…
 r4tw1z/cve-2024-6387
Dieses Skript, erstellt von R4Tw1z, wurde entwickelt, um IP-Adressen zu scannen und zu überprüfen, ob sie eine potenziell anfällige Version von…
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
Autorisiertes hochwirksames Tool aus dem CYBERDUDEBIVASH ECOSYSTEM zur Erkennung von CVE-2025-64155 (FortiSIEM phMonitor Command Injection). Scannt…

 rek2/goenumerator
Ein persönliches Tool in GO für meine üblichen ersten Aufklärungsschritte auf einem Ziel.
 sairson/yasso
Leistungsstarkes Toolkit zur Unterstützung von internen Netzwerkpenetrationen – lass Yasso wie den Wind sein. Unterstützt Brute-Force-Angriffe auf…
 blindfuzzy/lhf
Ein modulares Recon-Tool für Pentesting
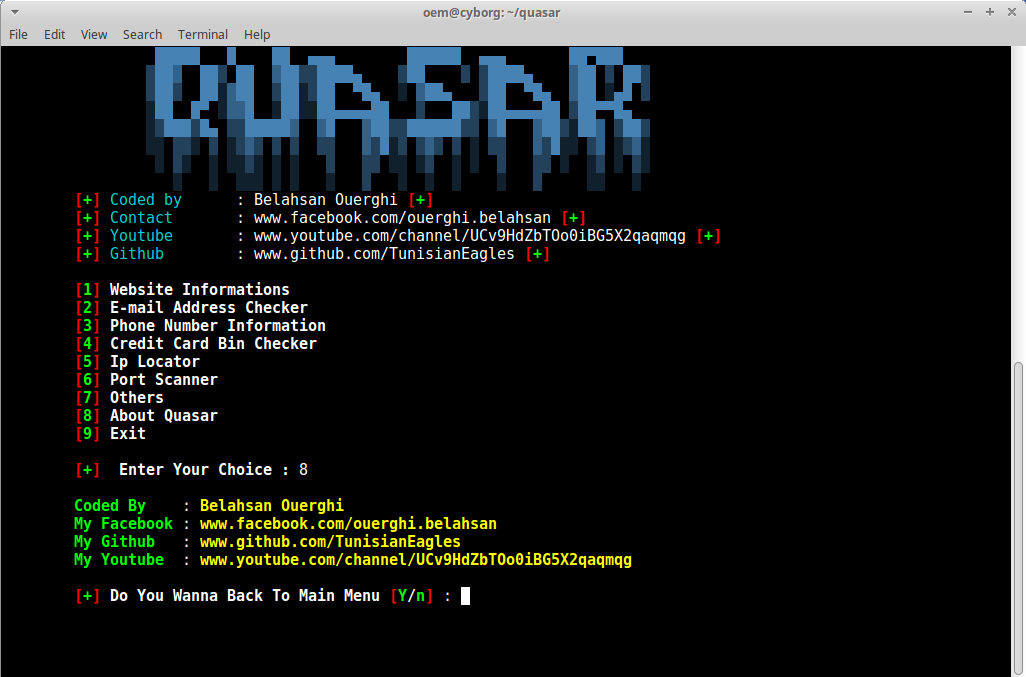 cyb0r9/quasar
Modulares Informationssammlungs-Framework für Penetrationstester, mit Funktionen wie Website-Analyse, E-Mail/Telefon-Suche, Kreditkarten-BIN-Prüfung,…
 thegenetic/cve-2024-6387-exploit
CVE-2024-6387-Exploit
 hackersonlineclub/hocig1_2
HOCig- Automatisches HOC-Informationssammelwerkzeug V 1.2
 rickgeex/cve-2024-6387-checker
CVE-2024-6387-Check ist ein schlankes und effizientes Tool, das entwickelt wurde, um Server zu erkennen, die auf anfälligen Versionen von OpenSSH…
 slsteff/cve-2020-0688-scanner
Scannt nach Microsoft Exchange-Versionen mit masscan
 parbatzone/reconvault
🔍 Organizer für Recon-Notizen für Bug-Bounty-Jäger und CTF-Spieler — Subdomains, Ports, Endpunkte, Schwachstellen, alles an einem Ort.
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
Es ist ein einfaches Skript zur Automatisierung des internen Port-Scannings aufgrund von SSRF in requests-baskets v 1.2.1. Dieses Skript kann auch…








