#1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen

 synacktiv/nmap-farewell
Automatisierte Netzwerksicherheit mit Rust: Erkennung und Blockierung von Port-Scannern
 mafiosohack/offensive-lab-2
Penetrationstest-Durchlauf auf einer verwundbaren Ubuntu-VM. Ausgenutzt wurde die ProFTPD 1.3.3c Hintertür (CVE-2010-4221), um Root-Zugriff zu…
 c00ln3t/log4shellauditor
Ein autonomer reflexiver Go-Agent für vollständige Sicherheitsaudits, WAF-Umgehung, OOB-LDAP-Verifizierung, Selbstreparatur (automatisches Patchen)…
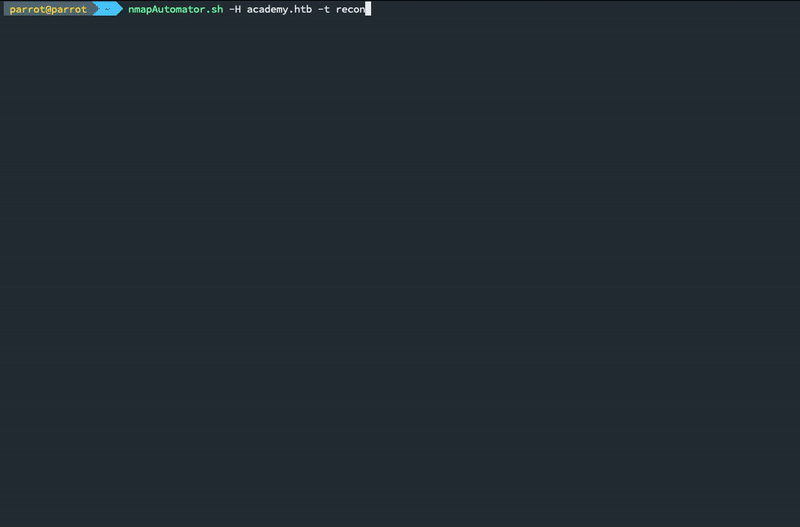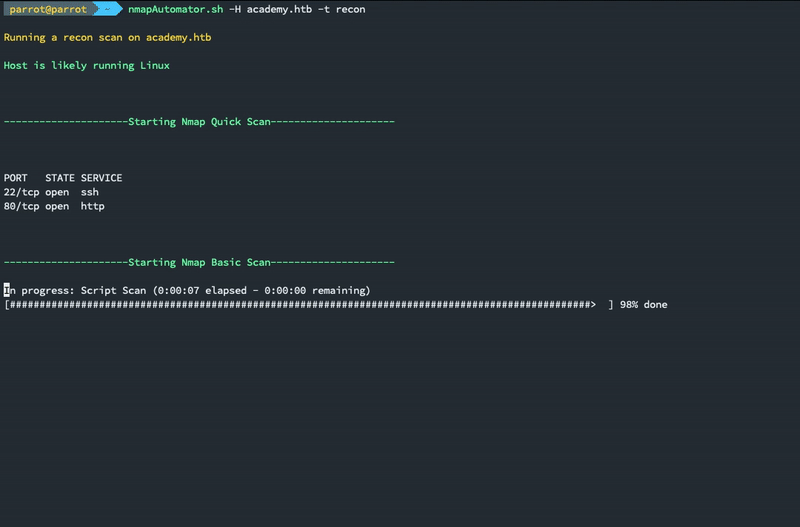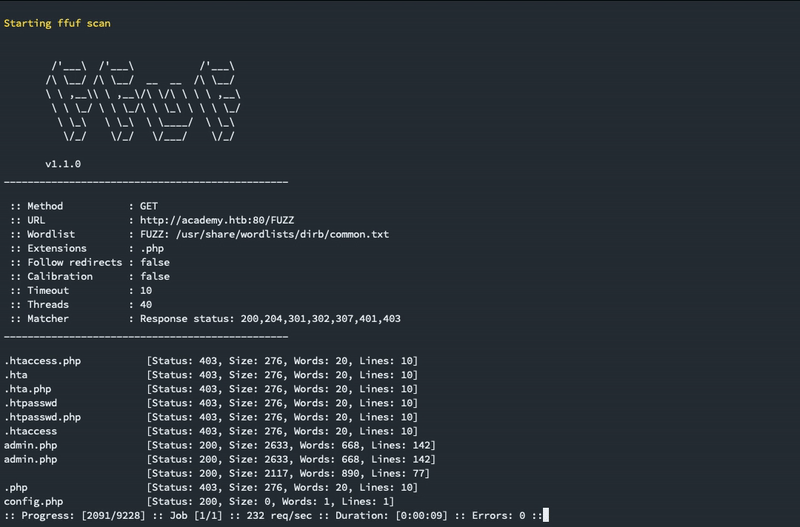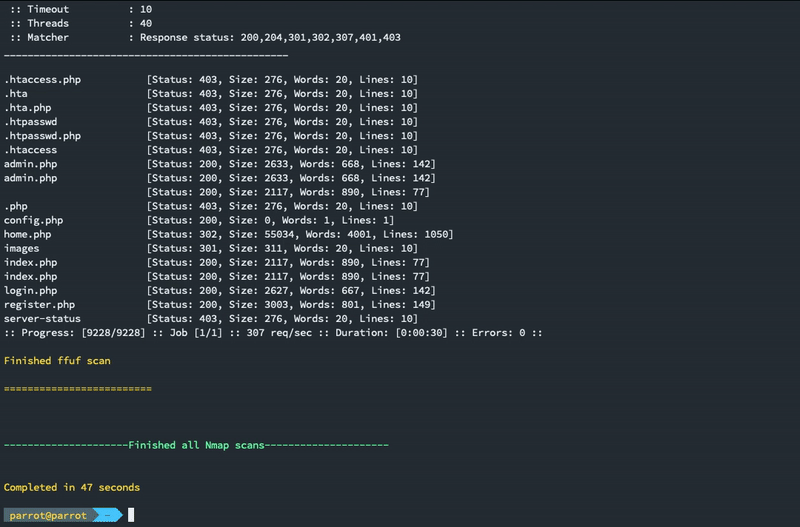 21y4d/nmapautomator
Ein Skript, das du im Hintergrund ausführen kannst!
 lionsec/xerosploit
Effizientes und fortschrittliches Man-in-the-Middle-Framework.
 nccgroup/singularity
Ein DNS-Rebinding-Angriffsframework.
 eslam3kl/3klcon
Automation Recon Tool, das mit großen und mittleren Umfängen arbeitet. Es führt viele Aufgaben aus und liefert alle Ergebnisse in getrennten Dateien…
 leviathan36/kaboom
Ein Tool zur Automatisierung von Penetrationstests
 maldevel/intelspy
Führt automatisierte Netzwerk-Erkundungsscans durch.
 dmontgomery40/pentest-mcp
Nicht für Bildungszwecke: Ein MCP-Server für professionelle Penetrationstester mit STDIO/HTTP/SSE-Unterstützung, nmap, go/dirbuster, nikto, JtR,…
 owasp/ninja-pingu
Hochleistungs-Netzwerkscanner für groß angelegtes IP- und Port-Scannen mit Diensterkennung, eingebetteter Geräteerkennung und Schwachstellenanalyse…
 guppss/vulnscan-pro
⚡ Professioneller Schwachstellenscanner — Port-Scanning, CVE-Erkennung, Risikobewertung & PDF-Berichte in einem dunklen PyQt6-Dashboard
 vaibhavkrishna12004/ubuntu-privesc-lab
Vollständiger Penetrationstest-Workflow: Credential Brute Force, SSH-Zugriff und Privilegieneskalation (CVE-2021-4034)
 yeee3642/edu-recon
Autorisierter Recon- & Triage-Orchestrator für den Bildungssektor (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, Secret-/API-Key-Leak, XSS, wp2shell)…
 v4d1/dome
Schnelles, auf Python basierendes Subdomain-Enumeration-Tool, das passive OSINT und aktives Brute-Force-Scanning mit DNS-Wildcard-Erkennung,…
 idealeer/xmap
Hochleistungs-Netzwerkscanner für IPv4/IPv6-Forschung im Internet, mit Multi-Probe-Modulen (ICMP, TCP SYN, UDP, DNS) und…
 silverpoision/rock-on
Rock-On ist ein All-in-One-Recon-Tool, das lediglich einen Domainnamen als Eingabe benötigt und die gesamte Arbeit allein erledigt.