
 #1
Tools für Phishing-Simulation, Erkennung, Analyse und Security-Awareness-Training.
Kitploit empfohlen
 gluxon/cve-2018-13257
Proof-of-Concept-Exploit für CVE-2018-13257, der Host-Header-Spoofing in Blackboard Learn demonstriert, um Benutzersitzungen über eine bösartige…
 charlesgargasson/cve-2023-41425
XSS-zu-RCE-Exploit für Wonder CMS 3.2.0–3.4.2 mit automatisierter Payload-Zustellung, Reverse Shell und Cookie-Diebstahl über bösartige…
 sanupl/cve-2024-34568
Im LetterPress Plugin <= 1.2.1 besteht eine Cookie-Diebstahl-Schwachstelle. Ein Angreifer kann die Cookies stehlen, indem er JavaScript-Code…
 sybelle03/cve-2021-43617
Dies ist eine Reproduktion der PHP Laravel 8.70.1 - Cross Site Scripting (XSS) zu Cross Site Request Forgery (CSRF) Schwachstelle.
 iwallplace/cve-2026-26897-ecoonline-deeplink
Öffentliches Advisory & PoC für CVE-2026-26897 — Deep-Link-Bypass in EcoOnline EHS Android (com.airsweb.v10), behoben in 0.2.500
 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Proof-of-Concept-Exploit für CVE-2024-21413, eine kritische Outlook-RCE-Sicherheitslücke, die NetNTLMv2-Hashes über manipulierte file://-Links…
 artur-augustyniak/class_struggle
Autoencoder-basierte Anomalieerkennung zur Identifizierung von Phishing-Domains anhand der CERT-Polska-Warnlistendaten, mit Jupyter-Notebooks für…
 razielx64/cve-2025-69606-gsvoip-xss
Proof-of-Concept für eine reflektierte XSS-Schwachstelle (CVE-2025-69606) im GSVoIP Web Panel v2.0.90, die nicht authentifizierte beliebige…
 kaleth4/cve-2022-30190
Automatisierter PoC-Exploit für CVE-2022-30190 (Follina), der bösartige RTF/DOCX-Dateien erzeugt, die das MSDT-Protokoll missbrauchen, um beliebige…
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Ein Tool für die Sicherheitsforschung zur Simulation gezielter Phishing-Kampagnen mittels CVE-2024-21413 (Moniker Link).
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE Zero-Click RCE Exploitation erkannt (CVE-2025-21298) Walkthrough
 alessandrobertoldi/research
Veröffentlichtes Sicherheitsforschungs-Repository mit akademischen Arbeiten zu Domain-Hijacking, 2FA-Bypass und groß angelegten Spoofing-Techniken,…
 yoguicr/cve-2024-21413-outlook-assessment
Detaillierter Schwachstellenbewertungs- und Ausnutzungsbericht für CVE-2024-21413 (Moniker Link) in Microsoft Outlook, einschließlich Angriffspfad,…
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
Bildungsbezogenes Cybersicherheitsprojekt, das die Ausnutzung und Eindämmung von CVE-2020-25213 (WordPress File Manager Plugin RCE) demonstriert.…
 star-sg/random-scripts
Sammlung von DFIR- und OSINT-Python-Skripten zum Parsen bösartiger LNK-Samples, Extrahieren von OLE-Objekten aus MHTML und Hashing von Favicons zur…
 4n4s4zi/cve-2025-33053_poc
POC-Exploit für CVE-2025-33053 (externe Kontrolle des Dateiausführungspfads in der URL-Datei)
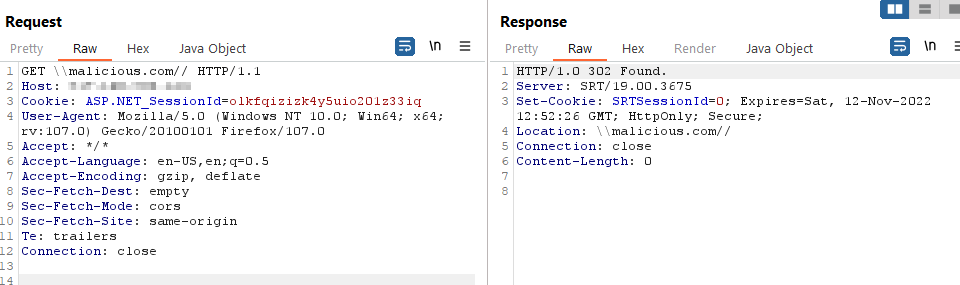 jbalanza/cve-2022-44215
Öffentliche Offenlegung von TitanFTP 19.X Open Redirection vulnerability
 pescada-dev/cve-2025-22381
Entdeckung von CVE-2025-22381: Host-Header-Injection im Open-Source-Projekt Aggie








