#1
Tools zum Erstellen, Verwalten und Analysieren gefälschter Login-Seiten und E-Mail-Kampagnen.
Kitploit empfohlen
 bishopfox/ca-clone
Skripte zum Klonen von CA-Zertifikaten für den Einsatz bei HTTPS-Client-Angriffen.
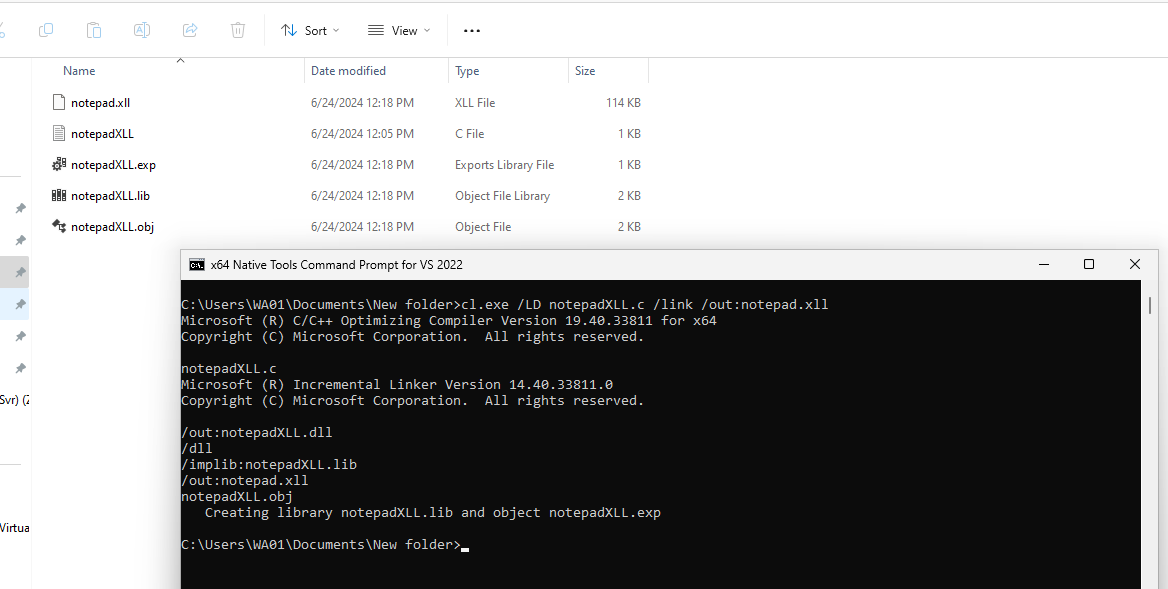 h3x0v3rl0rd/xll_windows_reverse_shell
xll Windows-Reverse-Shell
 cappricio-securities/camjacking
CamJacking ist ein Tool, das für den Einsatz im Rahmen von Human-Penetrationstests entwickelt wurde. Es soll potenzielle Sicherheitsbedrohungen…
 cappricio-securities/socialengineering-templates
a SET-Framework-Vorlagen
 cappricio-securities/socialengineering
SEt-Framework
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
Das LetterPress-Plugin in Version <= 1.2.1 ist anfällig für eine HTML-Injection-Schwachstelle, die weiterhin zu einer Open-Redirection-Schwachstelle…
 itres-labs/usbcoercer
USBCoercer verwandelt ein ESP32-Entwicklungsboard mit nativem USB-OTG in ein Ethernet-over-USB-Gadget, das Proxy-Konfiguration über WPAD erzwingen…
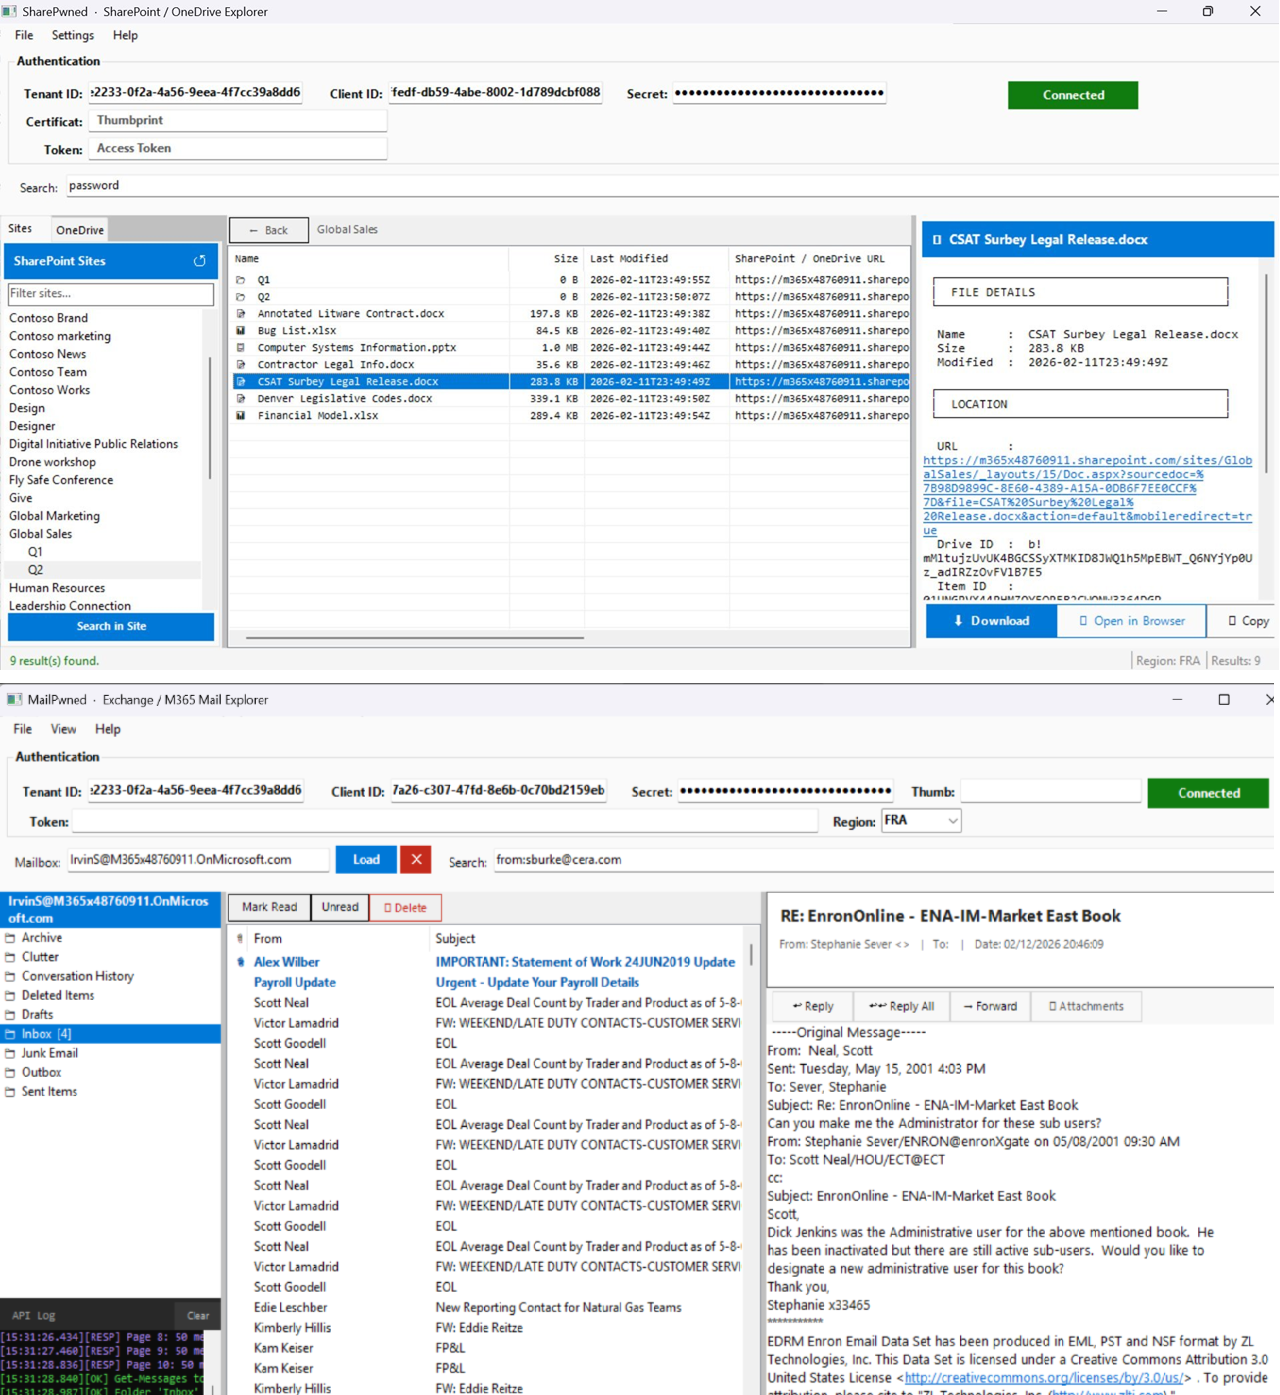 otterhacker/m365pwned
Zwei WinForms-GUI-Tools zum Enumerieren, Durchsuchen und Exfiltrieren von Daten aus M365-Umgebungen mithilfe von OAuth-Tokens auf Anwendungsebene
 wireghoul/htshells
Eigenständige htaccess-Shells und Angriffe
 minhhk68/cve-2026-13156
CVE-2026-13156 Schwachstellenhinweis & PoC — Entdeckt von Huynh Kien Minh (MinhHK).
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
CVE-Reproduktion: cve-2024-43451-ntlm_hash_disclosure_reproduction
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Atlassian GraphQL E-Mail Enumeration Oracle (CWE-204, CVSS 5.3 MEDIUM)
 nu11secur1ty/vulnerable-pdf
Pädagogische PDF-Dateien, die clientseitige Exploitation-Techniken demonstrieren, einschließlich Rechnerausführung und Verzeichnisbrowsing, für…
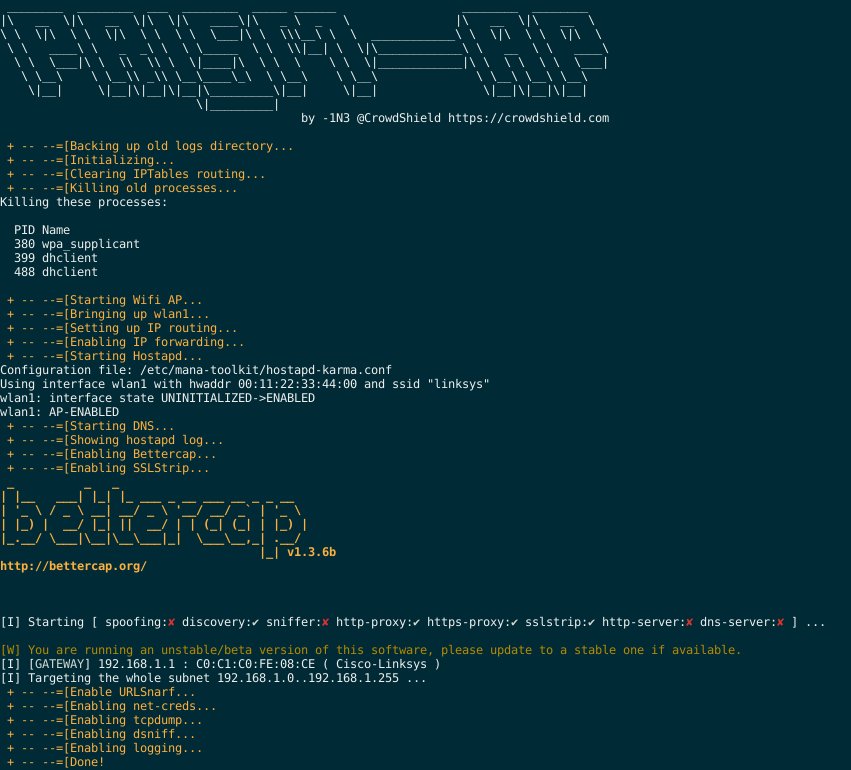 1n3/prism-ap
Ein automatisiertes Framework für Wireless-RogueAP-MITM-Angriffe.
 dviros/rat-via-telegram
Windows Remote Post-Breach-Tool über Telegram