
 #1
Tools zur Aufrechterhaltung des langfristigen Zugriffs auf kompromittierte Systeme, auch nach Neustarts.
Kitploit empfohlen

 nccgroup/winpayloads
Nicht erkennbare Windows-Payload-Generierung
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 bytecode77/r77-rootkit
Dateiloses Ring-3-Rootkit mit Installer und Persistenz, das Prozesse, Dateien, Netzwerkverbindungen usw. verbirgt.
 nil0x42/phpsploit
Voll ausgestattetes C2-Framework, das mit einem einzeiligen PHP-Backdoor unbemerkt auf einem Webserver persistiert
 calebstewart/pwncat
Post-Exploitation-Plattform, die Aufzählung, Privilegieneskalation, Persistenz und C2-Operationen über Reverse/Bind-Shells automatisiert, mit…
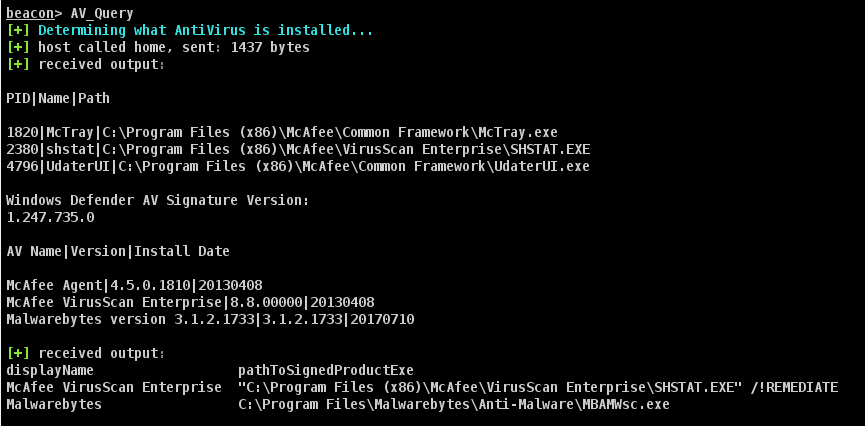 harleyqu1nn/aggressorscripts
Sammlung von Aggressor-Skripten für Cobalt Strike 3.0+, aus mehreren Quellen zusammengetragen
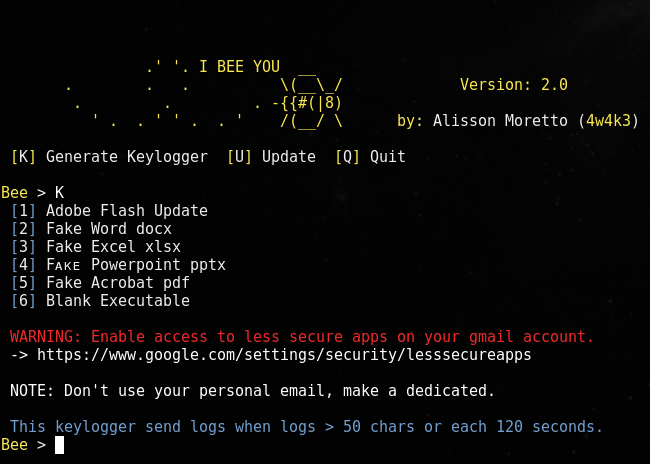 4w4k3/beelogger
Generieren von Gmail-E-Mail-Keyloggern für Windows.
 snaffcon/snaffler
Ein Werkzeug für Pentester, um köstliche Süßigkeiten zu finden, von @l0ss und @Sh3r4 ( Twitter: @/mikeloss und @/sh3r4_hax )
 matterpreter/offensivecsharp
Sammlung von Offensive-C#-Tooling
 sensepost/ruler
Ein Tool zum Missbrauchen von Exchange-Diensten
 trustedsec/cs-remote-ops-bof
Remote-Operations-Befehle, implementiert mithilfe von Beacon Object Files
 lyravoid/folkpatch
Root-Zugriff auf den Kernel kann einfach durch Patchen der Boot-Partition zum Neuflashen erreicht werden. Diese Lösung basiert auf einem…
 jkornev/hidden
Windows-Treiber mit Usermode-Schnittstelle, der Prozesse, Dateisystem- und Registrierungsobjekte verbergen, Prozesse schützen und Ähnliches kann
 sweetsoftware/ares
Python-Botnet und Backdoor
 gianlucaborello/libprocesshider
LD_PRELOAD-Shared-Library, die einen Linux-Prozess vor Tools wie ps und lsof verbirgt, indem sie readdir- und proc-Dateisystem-Aufrufe abfängt.
 reverseclabs/sharpgpoabuse
SharpGPOAbuse ist eine in C# geschriebene .NET-Anwendung, die verwendet werden kann, um die Bearbeitungsrechte eines Benutzers an einem…
 med0x2e/sigflip
SigFlip ist ein Tool zum Patchen von mit Authenticode signierten PE-Dateien (exe, dll, sys, usw.), ohne die bestehende Signatur zu ungültig zu machen…
 cobbr/sharpsploit
SharpSploit ist eine .NET Post-Exploitation-Bibliothek, geschrieben in C#








