Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Persistenzmechanismen

Tools zur Aufrechterhaltung des langfristigen Zugriffs auf kompromittierte Systeme, auch nach Neustarts.

Kitploit empfohlen
Top-Tools

10 ausgewählt
Empire preview#1

Empire

GitHubbc-security/empire
5.2kvor 1 Monat
sliver preview#2

sliver

GitHubbishopfox/sliver
11.7kvor 1 Tag
Mythic preview#3

Mythic

GitHubits-a-feature/mythic
4.7kvor 9 Tagen
Seatbelt preview#7

Seatbelt

GitHubghostpack/seatbelt
4.7kvor 1 Jahr
SharpDPAPI preview#8

SharpDPAPI

GitHubghostpack/sharpdpapi
1.4kvor 2 Jahren
NetExec preview#9

NetExec

GitHubpennyw0rth/netexec
5.8kvor 2 Tagen
impacket preview#10

impacket

GitHubfortra/impacket
16.0kvor 8h 34m
mimikatz preview#11

mimikatz

GitHubgentilkiwi/mimikatz
21.8kvor 6 Monaten
emp3r0r preview#13

emp3r0r

GitHubjm33-m0/emp3r0r
1.7kvor 5 Tagen
merlin preview#14

merlin

GitHubne0nd0g/merlin
5.6kvor 6 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
508 Ergebnisse
Flowise-CVE-2026-58057-exploit preview

Flowise-CVE-2026-58057-exploit

GitHubcerberusmrxi/flowise-cve-2026-58057-exploit

Flowise Windows-RCE-Exploit für CVE-2026-58057. Umgeht die Validierung von Umgebungsvariablen über eine Schwachstelle bei der Groß-/Kleinschreibung.…
persistence-mechanismsvulnerability-analysisexploitation+7
1vor 2 Monaten
Persistenzmechanismen — Seite 24 | Kitploit
hp-slate7-root-kit preview

hp-slate7-root-kit

GitHubvalentineus/hp-slate7-root-kit

Rooting-Kit für HP Slate 7 2800 mit Android 4.1.1 unter Verwendung von CVE-2015-1805.

android-securityprivilege-escalationpersistence-mechanisms+6
1vor 2 Monaten
CVE-2022-34301 preview

CVE-2022-34301

GitHubthemalwareguardian/cve-2022-34301

Demonstriert die Umgehung von Secure Boot über CVE-2022-34301 mittels der von Eurosoft signierten UEFI-Shell (esdiags.efi), wobei der Befehl mm…
persistence-mechanismsvulnerability-analysisexploitation+4
1vor 1 Monat
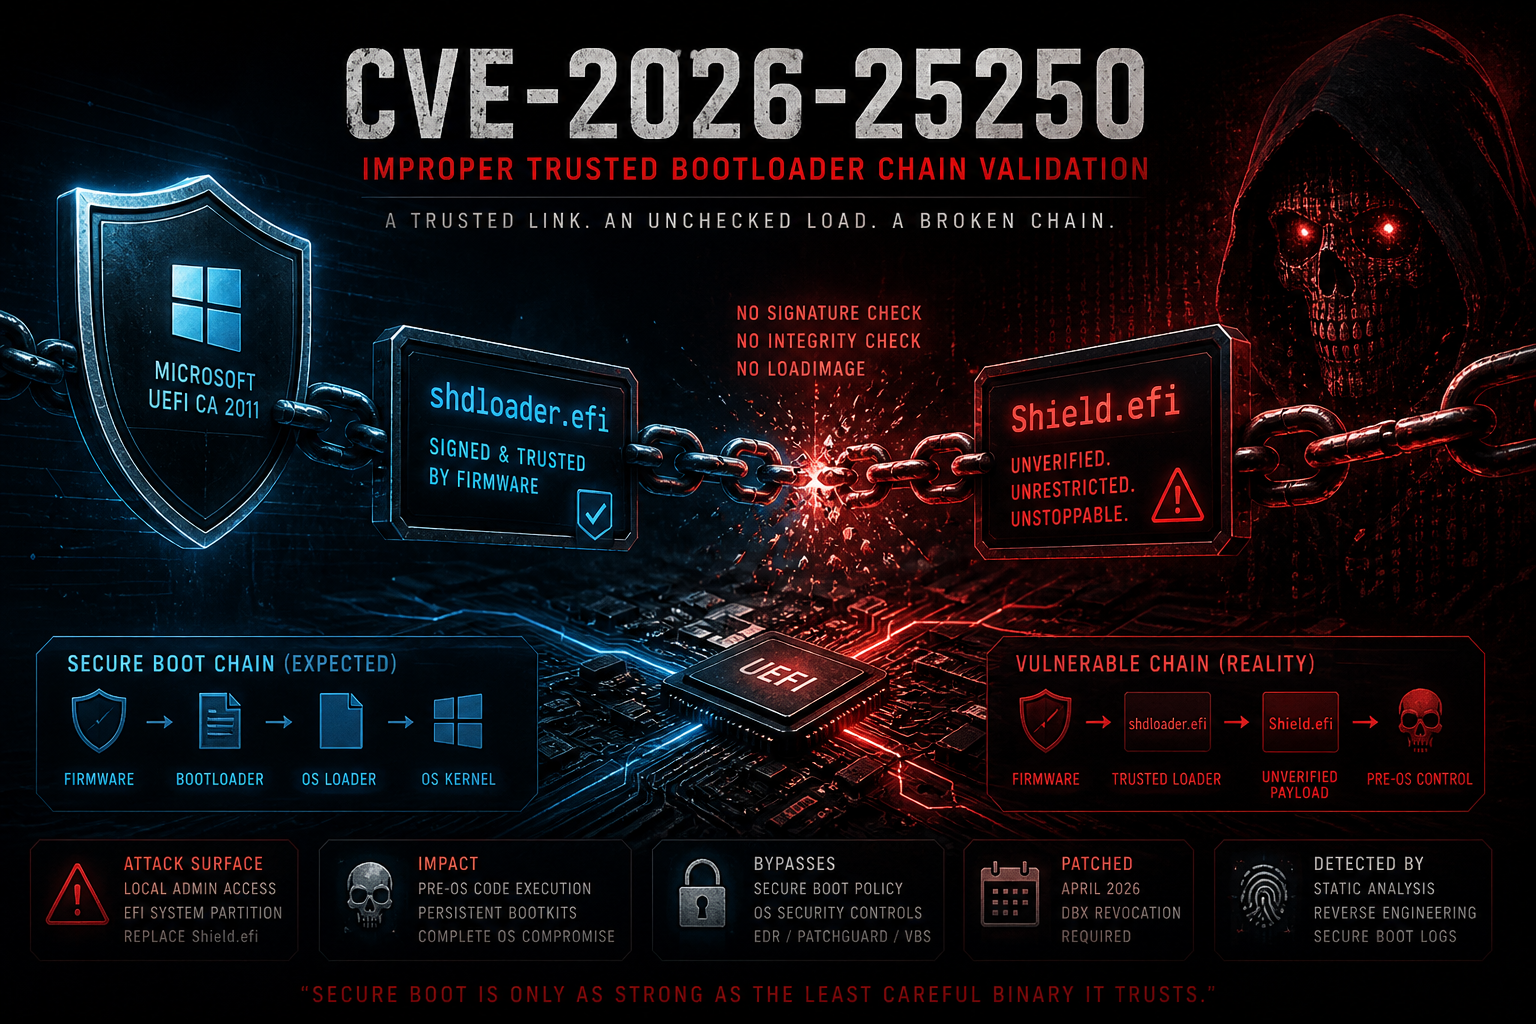
CVE-2026-25250 preview

CVE-2026-25250

GitHubthemalwareguardian/cve-2026-25250

Analyse und Exploit für CVE-2026-25250, eine Secure-Boot-Umgehung in Horizon DataSys Reboot Restore, bei der shdloader.efi Shield.efi ohne…
persistence-mechanismsvulnerability-analysisexploitation+3
1vor 2 Monaten
Project-CVE-2026-33017 preview

Project-CVE-2026-33017

GitHube4zyy/project-cve-2026-33017

CVE-2026-33017 – Langflow-Exploit für nicht authentifizierte Remote-Codeausführung (RCE)
reconnaissancepersistence-mechanismsvulnerability-analysis+6
1vor 1 Monat
WinRAR-CVE-2025-8088-Path-Traversal-PoC preview

WinRAR-CVE-2025-8088-Path-Traversal-PoC

GitHubpexlexity/winrar-cve-2025-8088-path-traversal-poc

Proof-of-Concept für die CVE-2025-8088-Sicherheitslücke in WinRAR (Pfad-Traversierung über ADS)

persistence-mechanismsvulnerability-analysisexploitation+3
2vor 1 Jahr
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

Reverse-Engineering-Analyse von RedLine Stealer, einem .NET-basierten Info-Stealer, der C2-Domains (198.46.86.63, tempuri.org) verwendet, Windows…
memory-forensicspersistence-mechanismsreverse-engineering+4
1vor 2 Monaten
ExtensionHijack preview

ExtensionHijack

GitHubal1ex/extensionhijack

ExtensionHijack

persistence-mechanismspost-exploitationred-teaming
2vor 6 Jahren
Windows-Defender-Security-Auditor-CVE-2026-50656- preview

Windows-Defender-Security-Auditor-CVE-2026-50656-

GitHubeh-amish/windows-defender-security-auditor-cve-2026-50656-

Schreibgeschützter PowerShell-Sicherheitsauditor für Windows-Endpunkte und -Server: prüft die Defender-Konfiguration, den Patch-Status,…
defensive-toolsioc-managementpersistence-mechanisms+8
1vor 2 Monaten
CVE-2024-54085 preview

CVE-2024-54085

GitHubmr-zapi/cve-2024-54085

Nur poc für CVE-2024-54085
authentication-authorizationembedded-systems-securitypersistence-mechanisms+5
2vor 1 Jahr
CVE-2025-8088-Winrar preview

CVE-2025-8088-Winrar

GitHubundefined-name12/cve-2025-8088-winrar

Fortgeschrittenes WinRAR-Pfad-Traversal-Exploit-Tool für CVE-2025-8088
payload-generationpersistence-mechanismsvulnerability-analysis+3
2vor 8 Monaten
Exploit-CVE-2014-4210- preview

Exploit-CVE-2014-4210-

GitHubzorvithonleo/exploit-cve-2014-4210-

Exploit für CVE-2014-4210, der auf WebLogic-Deserialisierung abzielt, mit Post-Exploitation-Funktionen wie Ransomware-Bereitstellung, C2-Integration…
privilege-escalationpersistence-mechanismsexploitation+7
2vor 1 Jahr
CVE-2026-5027-Langflow preview

CVE-2026-5027-Langflow

GitHublayer-6/cve-2026-5027-langflow

Multi-CVE-Exploit-Tool für Pre-Auth Remote Code Execution auf Ivanti Sentry und FortiSandbox. Bietet interaktive Shell, Webshell-Bereitstellung,…

privilege-escalationpersistence-mechanismsvulnerability-analysis+8
vor 4 Monaten
honda preview

honda

GitLabnu11secur1ty/0

Exploit für eine Race Condition in Windows Defender, der über Use-after-Free zu SYSTEM eskaliert, MsMpEng.exe zum Absturz bringt, eine versteckte…
privilege-escalationpersistence-mechanismsexploitation+3
vor 4 Monaten
lenovo-a1000g-mt8317-A412_01_09_130907-kernel-3.4.0-root-cve-2016-5195 preview

lenovo-a1000g-mt8317-A412_01_09_130907-kernel-3.4.0-root-cve-2016-5195

GitHubvoidgguy/lenovo-a1000g-mt8317-a412_01_09_130907-kernel-3.4.0-root-cve-2016-5195

[KI-gestützte] Root-Methode für Lenovo IdeaTab A1000G (MT8317, Kernel 3.4.0, Android 4.1) über CVE-2016-5195 (Dirty COW)
android-securityprivilege-escalationpersistence-mechanisms+4
vor 3 Monaten
cve-2025-57819-exploit preview

cve-2025-57819-exploit

GitHubits1zero/cve-2025-57819-exploit

Python-Exploit für CVE-2025-57819, das FreePBX über eine nicht authentifizierte SQL-Injection angreift, um Remote-Code-Ausführung mit automatischer…
persistence-mechanismsvulnerability-analysisexploitation+4
vor 3 Monaten
chimera preview

chimera

GitHub1neptune/chimera

Rust-basierter DLL-Hijacking-Loader für MobaXterm (CVE-2026-6421) mit Persistenz
privilege-escalationpersistence-mechanismsvulnerability-analysis+4
vor 3 Monaten
Powershell-C2 preview

Powershell-C2

GitHubal1ex/powershell-c2

Powershell-C2

persistence-mechanismspost-exploitationcommand-and-control+2
1vor 6 Jahren
Zurück1…232425…29Weiter