
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 justakazh/sicat
Multi-Quellen-Schwachstellen- und Exploit-Aggregator mit automatischer Erkennung über Nmap und Wappalyzer, der Exploit-DB, NVD, CVE.org, GitHub,…
 rub-nds/corstest
Ein einfacher Scanner für CORS-Fehlkonfigurationen

 cc1a2b/jshunter
jshunter ist ein Befehlszeilen-Tool zur Analyse von JavaScript-Dateien und zum Extrahieren von Endpunkten. Dieses Tool ist auf die Identifizierung…
 nccgroup/blackboxprotobuf
Blackbox Protobuf ist eine Sammlung von Werkzeugen für die Arbeit mit codierten Protocol Buffers (protobuf) ohne die zugehörige protobuf-Definition.
 kgretzky/evilqr
Proof-of-Concept zur Demonstration dynamischer QR-Code-Austausch-Phishing-Angriffe in der Praxis.
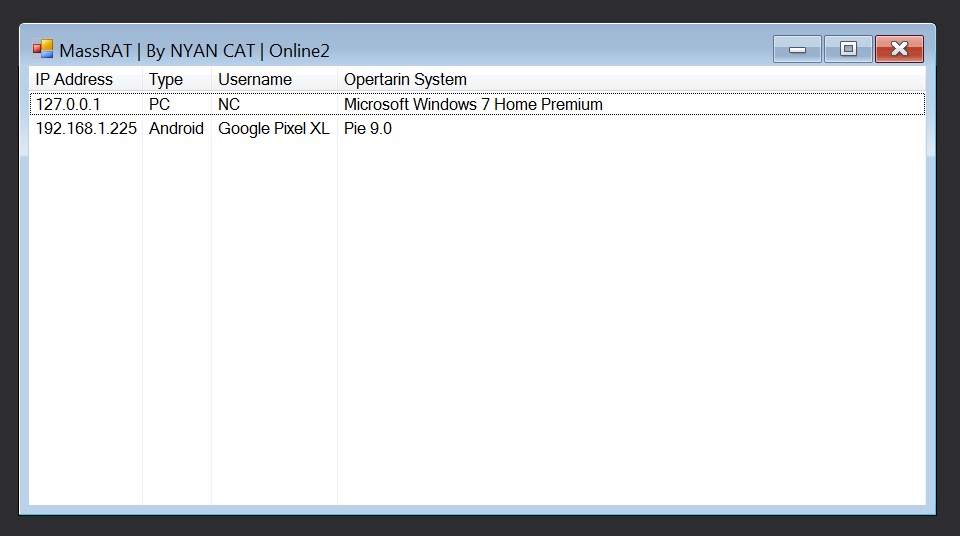 nyan-x-cat/mass-rat
Einfaches Multiplattform-Fernverwaltungstool - Xamarin

 v4d1/dome
Schnelles, auf Python basierendes Subdomain-Enumeration-Tool, das passive OSINT und aktives Brute-Force-Scanning mit DNS-Wildcard-Erkennung,…
 praetorian-inc/brutus
Schnelles, abhängigkeitsfreies Credential-Testing-Tool in Go. Brute Force für SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB und 20+ Protokolle.…
 drew-alleman/datasurgeon
Extrahiert schnell IPs, E-Mail-Adressen, Hashes, Dateien, Kreditkarten, Sozialversicherungsnummern und vieles mehr aus Text.
 spyboy-productions/omnisci3nt
Omnisci3nt ist ein Open-Source-Web-Reconnaissance- und Intelligence-Tool zum Extrahieren tiefer technischer Einblicke aus Domains, einschließlich…
 garrettfoster13/pre2k
Ein Tool zum Abfragen der Existenz von Pre-Windows-2000-Computerobjekten.
 caniphish/phishious
Ein Open-Source-Toolkit zur Evaluierung von Secure Email Gateways (SEG), entwickelt für Red-Teamer.
 nettitude/sharpwsus
C#-Tool für laterale Bewegung durch WSUS, indem bösartige Updates erstellt, genehmigt und auf Ziel-Windows-Clients in Active Directory-Umgebungen…
 praetorian-inc/augustus
LLM-Sicherheitstestframework zur Erkennung von Prompt-Injection, Jailbreaks und adversarialen Angriffen — 190+ Sonden, 28 Anbieter, einzelne…
 stong/cve-2021-3156
PoC für CVE-2021-3156 (sudo Heap-Überlauf)
 ginjachris/pentmenu
Ein Bash-Skript für Recon und DOS-Angriffe








