
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 samdenty/injectify
Führen Sie fortgeschrittene MiTM-Angriffe auf Websites mühelos durch 💉
 g0ldengunsec/sharpsecdump
.Net-Port der Remote-SAM- und LSA-Secrets-Dumping-Funktionalität von impacket's secretsdump.py
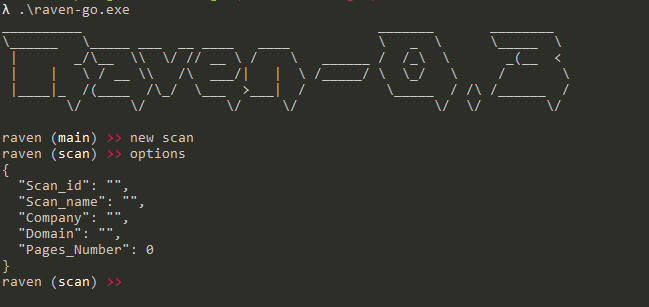 0x09al/raven
raven ist ein Tool zur Informationssammlung auf Linkedin, das von Pentestern verwendet werden kann, um Informationen über die Mitarbeiter eines…
 milesrichardson/docker-onion-nmap
Scannen Sie .onion-Versteckdienste mit nmap unter Verwendung von Tor, proxychains und dnsmasq in einem minimalen Alpine-Docker-Container.
 safebreach-labs/cve-2024-49113
LdapNightmare ist ein PoC-Tool, das einen verwundbaren Windows-Server gegen CVE-2024-49113 testet.
 whgojp/javaseclab
Umfassendes Java-Sicherheitslabor mit verwundbarem und korrigiertem Code, Angriffsszenarien, Audit-Notizen zu Quellen und Senken sowie Anleitungen…
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 allfro/sploitego
Maltego Penetrationstest-Transforms
 skelsec/msldap
Python-Bibliothek zur Überwachung von Microsoft Active Directory über LDAP, mit Unterstützung für NTLM-, Kerberos-, SSPI-Authentifizierung, Channel…
 antoniococo/juicypotatong
Eine weitere lokale Windows-Privilegienausweitung vom Dienstkonto auf System
 oriyomi12/otp-bot
Automatisiert Vishing-Anrufe über Discord-Bot und API, um SMS-Einmalpasswörter abzufangen und die SMS-Verifizierung für PayPal, Google, Instagram und…
 tobor88/powershell-red-team
Sammlung von PowerShell-Funktionen, die ein Red Teamer in einem Einsatz verwenden kann
 redsiege/egress-assess
Multi-Protokoll-Tool zum Testen von Datenexfiltration, das reale Egress-Szenarien über FTP, HTTP, HTTPS, DNS, ICMP, SMB, SMTP und SFTP simuliert, um…
 vanhoefm/macstealer
MacStealer: Umgehung der Wi-Fi-Client-Isolation
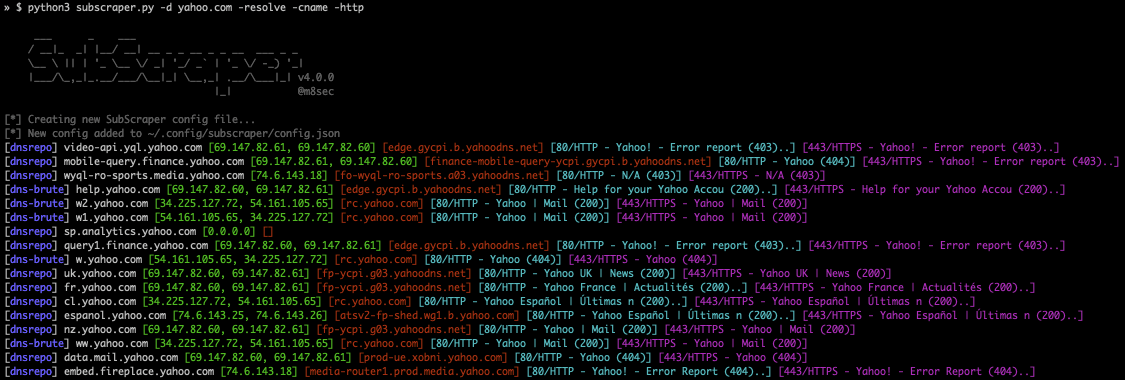 m8sec/subscraper
Werkzeug zur Subdomain- und Ziel-Enumeration, entwickelt für offensive Sicherheitstests
 francisck/danderspritz_lab
Ein voll funktionsfähiges DanderSpritz-Labor in 2 Befehlen
 waf-bypass-maker/waf-community-bypasses
Kuratierte CSV-Sammlung von Web Application Firewall-Bypass-Payloads aus der Community zum Testen und Validieren von WAF-Schutzmaßnahmen.
 bats3c/adcspwn
Ein Tool zur Eskalation von Berechtigungen in einem Active-Directory-Netzwerk, indem es die Authentifizierung von Maschinenkonten erzwingt und an den…








