
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 redcode-labs/bashark
Bash-Post-Exploitation-Toolkit
 eddieivan01/iox
Tool für Portweiterleitung & Intranet-Proxy
 prateek147/dvia-v2
Damn Vulnerable iOS App (DVIA) ist eine iOS-Anwendung, die verdammt verwundbar ist. Ihr Hauptziel ist es, mobilen Sicherheitsbegeisterten/-profis…
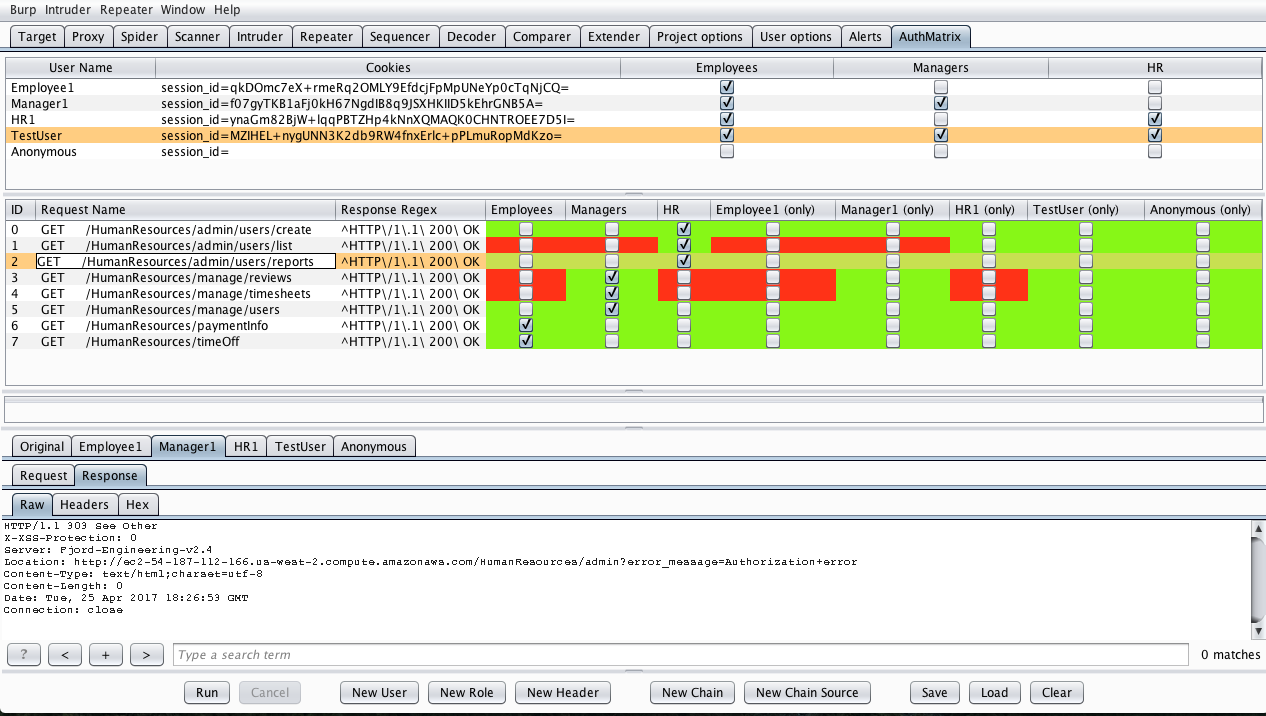 securityinnovation/authmatrix
AuthMatrix ist eine Burp Suite-Erweiterung, die eine einfache Möglichkeit bietet, die Autorisierung in Webanwendungen und Webdiensten zu testen.
 alexisahmed/cve-2022-0847-dirtypipe-exploits
Eine Sammlung von Exploits und Dokumentation, die verwendet werden können, um die Linux Dirty Pipe-Schwachstelle auszunutzen.
 liveoverflow/pwnadventure3
PwnAdventure3 Server
 aircrack-ng/mdk4
IEEE 802.11 Wi-Fi-Testwerkzeug zur Ausnutzung von Protokollschwächen, einschließlich Beacon-Flooding, Deauthentifizierung, Paket-Fuzzing und…
 markus-go/bonesi
BoNeSi - der DDoS-Botnetz-Simulator
 elkokc/reflector
Burp-Plugin, das reflektiertes XSS auf einer Seite in Echtzeit während des Surfens findet.
 codingo/interlace
Einfach single-threaded Kommandozeilen-Anwendungen in eine schnelle, multi-threaded Anwendung mit CIDR- und Glob-Unterstützung verwandeln.
 tomiwa-ot/moukthar
Android-Fernverwaltungstool
 nccgroup/sadcloud
Ein Tool zum Aufsetzen (und Abreißen!) von absichtlich unsicherer Cloud-Infrastruktur

 fox-it/aclpwn.py
Active Directory ACL-Exploitation mit BloodHound
 nccgroup/triforceafl
AFL/QEMU-Fuzzing mit Vollsystem-Emulation.
 mufeedvh/moonwalk
Verbergen Sie Ihre Spuren bei der Linux-Exploitation, indem Sie keinerlei Spuren in Systemprotokollen und Dateisystem-Zeitstempeln hinterlassen.
 l0ss/grouper
Ein PowerShell-Skript, das hilft, anfällige Einstellungen in AD-Gruppenrichtlinien zu finden. (veraltet, stattdessen Grouper2 verwenden!)
 infobyte/emploleaks
Ein OSINT-Tool, das dabei hilft, Mitglieder eines Unternehmens mit durchgesickerten Zugangsdaten zu erkennen.








