#1

 s3cur3th1ssh1t/creds
Einige nützliche Skripte und ausführbare Dateien für Pentest & Forensik
 athena-os/athena
Athena OS ist eine auf Arch/Nix basierende Distribution, die sich auf Cybersicherheit konzentriert. Lerne, übe und genieße mit jedem Hacking-Tool!
 eslam3kl/sqlidetector
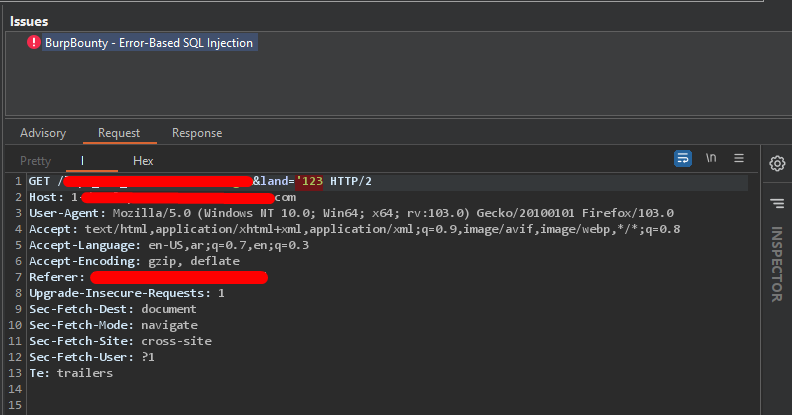
Einfaches Python-Skript, unterstützt durch ein BurpBounty-Profil, das hilft, SQL-Injection "Error based" zu erkennen, indem mehrere Anfragen mit 14…
 renniepak/cspbypass
CSPBypass.com, ein Tool, das ethischen Hackern dabei hilft, restriktive Content Security Policies (CSP) zu umgehen und XSS-Schwachstellen (Cross-Site…
 cyber-buddy/apkhunt
Statisches Codeanalyse-Tool für Android-Apps basierend auf OWASP MASVS, das Sicherheitslücken in APK-Dateien mit niedrigen Falsch-Positiv-Raten und…
 arnaucube/coffeeminer
kollaborativer (MITM) Kryptowährungs-Mining-Pool in WLAN-Netzwerken
 skavngr/rapidscan
:new: Der Multi-Tool-Web-Schwachstellenscanner.
 splx-ai/agentic-radar
Ein Sicherheitsscanner für Ihre LLM-Agenten-Workflows
 tls-attacker/tls-attacker
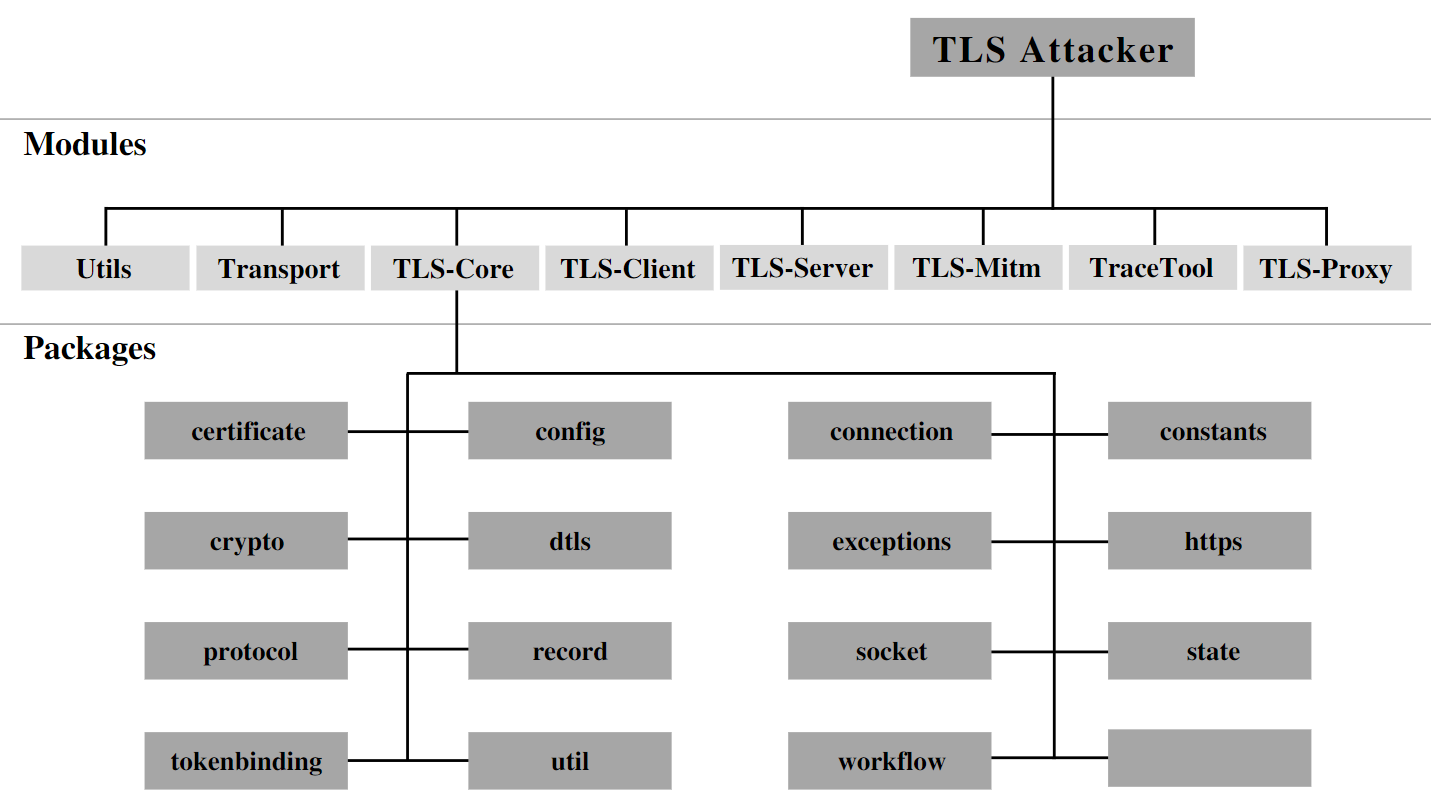
Java-basiertes Framework für systematisches Fuzzing und Analyse von TLS-Bibliotheken. Ermöglicht das beliebige Erstellen, Modifizieren und Testen von…
 hahwul/mobilehackersweapons
Mobile Hacker's Weapons / Eine Sammlung cooler Werkzeuge, die von Mobile-Hackern verwendet werden. Happy hacking , Happy bug-hunting
 vincentcox/bypass-firewalls-by-dns-history
Firewall-Bypass-Skript basierend auf DNS-Verlaufsaufzeichnungen. Dieses Skript sucht nach DNS-A-Verlaufsaufzeichnungen und prüft, ob der Server für…
 kevin-robertson/powermad
PowerShell MachineAccountQuota- und DNS-Exploit-Tools
 droe/sslsplit
Transparenter Man-in-the-Middle-Proxy, der SSL/TLS-Verbindungen beendet, Zertifikate spontan fälscht und entschlüsselten Datenverkehr für…
 nccgroup/redsnarf
RedSnarf ist ein Pen-Test-/Red-Teaming-Tool für Windows-Umgebungen.
 i-am-jakoby/powershell-for-hackers
Dieses Repository ist eine Sammlung von PowerShell-Funktionen, die jeder Hacker kennen sollte.
 hakluke/weaponised-xss-payloads
XSS-Payloads, die darauf ausgelegt sind, alert(1) in P1 zu verwandeln
 christophetd/log4shell-vulnerable-app
Spring Boot-Webanwendung, anfällig für Log4Shell (CVE-2021-44228).