
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 neex/phuip-fpizdam
Exploit für CVE-2019-11043
 webpwnized/mutillidae
OWASP Mutillidae II ist eine kostenlose, quelloffene, absichtlich verwundbare Webanwendung, die ein Ziel für Web-Sicherheitstraining bietet. Dies ist…
 bhavsec/reconspider
🔎 Das fortschrittlichste Open Source Intelligence (OSINT)-Framework zum Scannen von IP-Adressen, E-Mails, Websites und Organisationen.
 threatexpress/malleable-c2
# Cobalt Strike Malleable C2 Design- und Referenzhandbuch
 calebstewart/pwncat
Post-Exploitation-Plattform, die Aufzählung, Privilegieneskalation, Persistenz und C2-Operationen über Reverse/Bind-Shells automatisiert, mit…
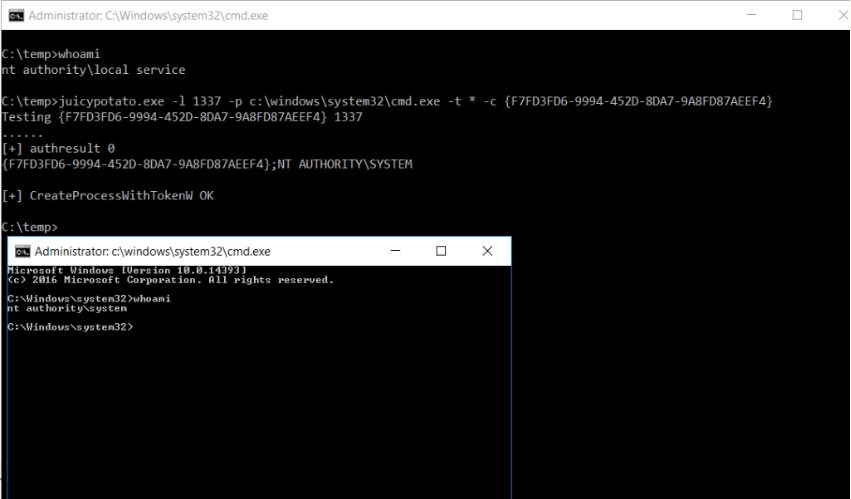 ohpe/juicy-potato
Eine verbesserte Version von RottenPotatoNG, mit etwas Extra, d.h. ein weiteres Tool zur lokalen Privilegienerweiterung, von Windows-Dienstkonten zu…
 hakluke/hakrevdns
Kleines, schnelles Tool für massenhafte Reverse-DNS-Abfragen.
 powershellempire/powertools
Sammlung von offensiven PowerShell-Projekten für Aufklärung, Privilegieneskalation und Post-Exploitation während Penetrationstest-Einsätzen.
 trimstray/htrace.sh
Mein einfaches Schweizer Taschenmesser für http/https-Fehlerbehebung und Profiling.
 gerenios/aadinternals
PowerShell-Modul für die Verwaltung und Überwachung von Azure AD und Office 365, das Token-Manipulation, Benutzeraufzählung und…
 ron190/jsql-injection
Automatisiertes Tool zur Erkennung und Ausnutzung von SQL-Injektionen zum Extrahieren von Datenbankinformationen aus Webanwendungen, das mehrere…
 nextronsystems/aptsimulator
Ein Werkzeugsatz, um ein System so aussehen zu lassen, als sei es das Opfer eines APT-Angriffs gewesen.
 khalilbijjou/wafninja
WAFNinja ist ein Tool, das zwei Funktionen zum Angriff auf Web Application Firewalls enthält.
 nfcgate/nfcgate
Eine NFC-Forschungs-Toolkit-Anwendung für Android
 0xsteph/pentest-ai-agents
Verwandle Claude Code in deinen Assistenten für offensive Sicherheitsforschung. Spezialisierte KI-Subagenten für autorisierte Penetrationstests:…
 rhinosecuritylabs/cves
Proof-of-Concept-Exploits für CVEs, die vom Team der Rhino Security Labs entdeckt wurden
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 nytrorst/netripper
NetRipper - Intelligentes Verkehrs-Sniffing für Penetrationstester








