
 #1
Integrierte Plattformen für die Entwicklung, Ausführung und Verwaltung von Penetrationstests.
Kitploit empfohlen
 yaldobaoth/cve-2015-1578-poc-metasploit
Dies ist ein Proof-of-Concept-Metasploit-Modul-Exploit für CVE-2015-1578, eine Buffer-Overflow-Sicherheitslücke in Achat 0.150 beta7 unter Windows.…
 blueisbeautiful/cve-2018-19323
Ein Exploitation-Framework für CVE-2018-19323 – GIGABYTE GDrv Privilege-Escalation-Schwachstelle mit Multi-Architektur-Unterstützung und…
 gmh5225/aggressor-aggregator
Ein Hilfsskript zum Zusammenführen von Aggressor- und BOF-Repositories in eine einzelne CNA-Datei für Cobalt Strike.
 ilk-toolkit/ilk-toolkit
Ein ToolKit, das automatisch alle benötigten Werkzeuge installiert und konfiguriert, um deine tägliche Linux-Distribution in eine Pentesting-Maschine…
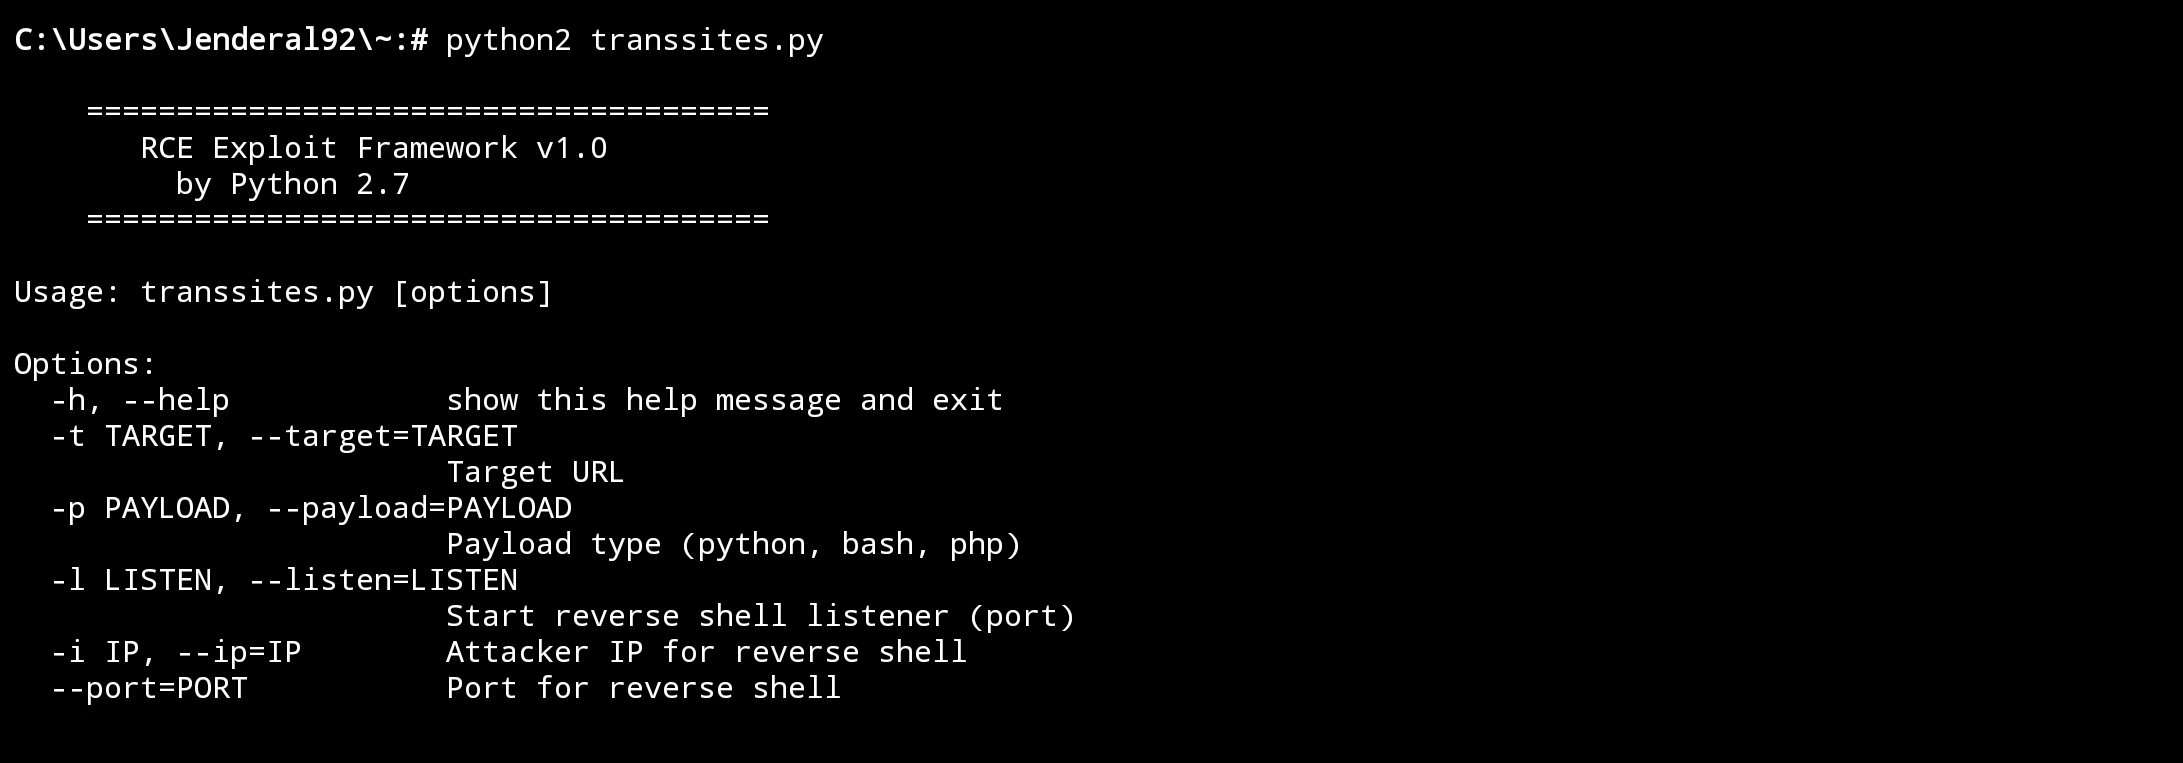 jenderal92/rce-exploit-framework
Dieses Framework wurde entwickelt, um Penetrationstestern oder Entwicklern zu helfen, die Mechanismen der Ausnutzung von Remote Code Execution (RCE)…
 zeoday/cobaltstrike4.5_cdf-1
CobaltStrike 4.5 Version geknackt, Entfernung der Checksum8-Eigenschaften, Umgehung von BeaconEye, Behebung von Stage-Leck durch fehlerhafte Pfade,…
 0xmetr0/metasploit-ldapnightmare
SafeBreaches CVE-2024-49113 POC (LdapNightmare) integriert in Metasploit
 cgv-dev/metasploit-module-tfm
Modul, geschrieben in Ruby, mit dem Ziel, die Schwachstellen CVE-2023-2728 und CVE-2024-3177 auszunutzen, die beide mit der Secret-Mount-Richtlinie…
 devzero-security/redstack
In AWS bereitgestelltes Red-Team-Operator-Lab via Terraform: Mythic, Sliver und Adaptix C2 hinter einem Apache-Redirector im Produktionsstil, mit…
 evildevill/devil
Menügesteuertes Shell-Framework, das Brute-Force-Login-Angriffe, das Sammeln von Freundeslisten- und Profildaten sowie automatisierte Module zum…
 cro-thehacker/v1ew-s0urce
Python-basiertes Penetration-Testing-Framework und Reconnaissance-Toolkit mit Modulen für Portscans, Informationssammlung und Netzwerkscans für…
 rapid7/metasploit-javapayload
Veraltete Java-Payload-Bibliothek für Metasploit, die mit Maven erstellte Java- und Android-Meterpreter-Agents bereitstellt. In metasploit-payloads…
 n1nj4sec/pupy
Pupy ist ein Open-Source, plattformübergreifendes (Windows, Linux, OSX, Android) C2- und Post-Exploitation-Framework, das in Python und C geschrieben…
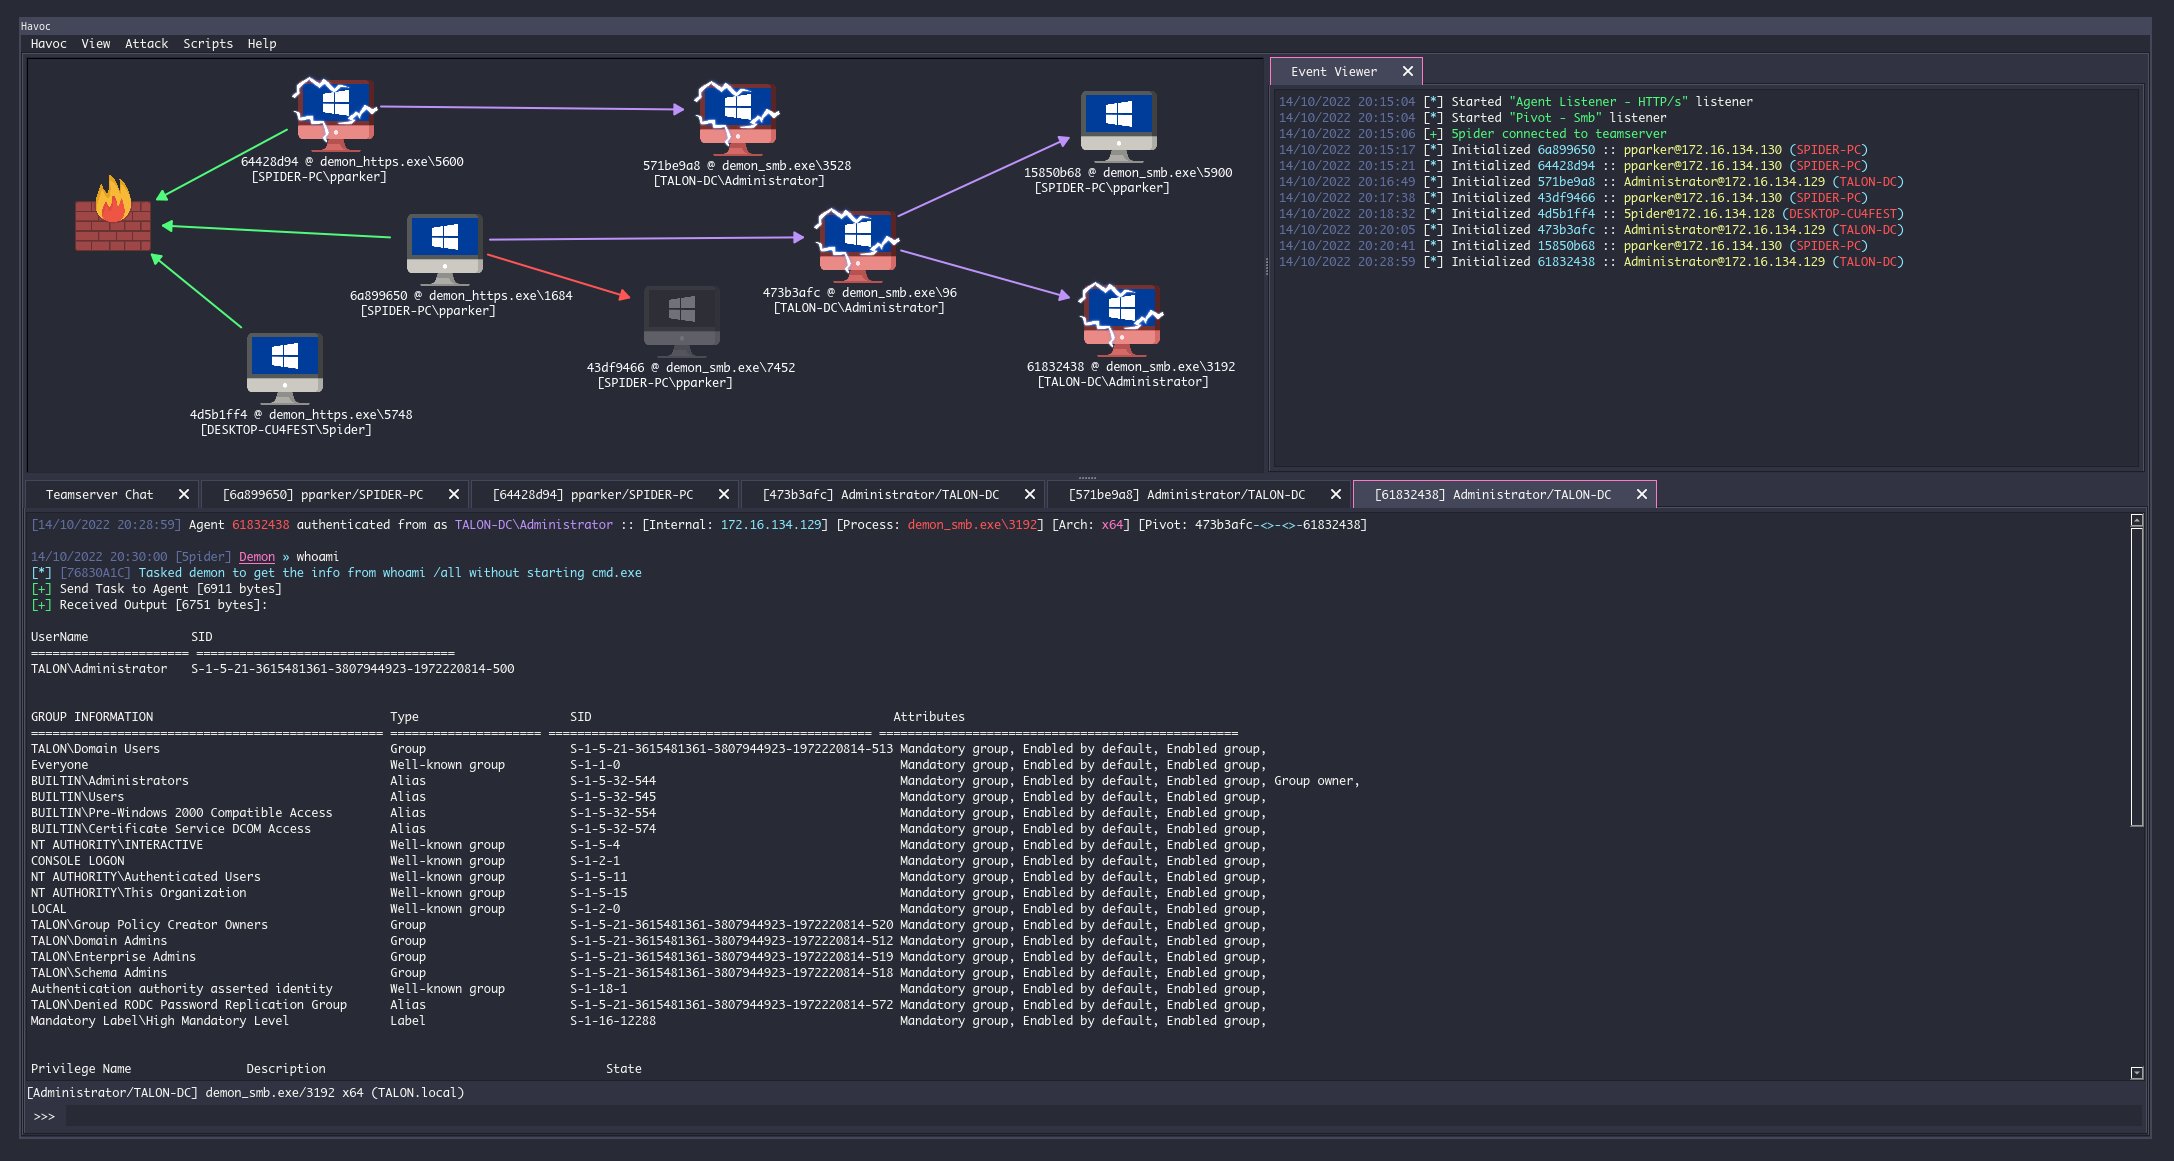 havocframework/havoc
Der Havoc Framework
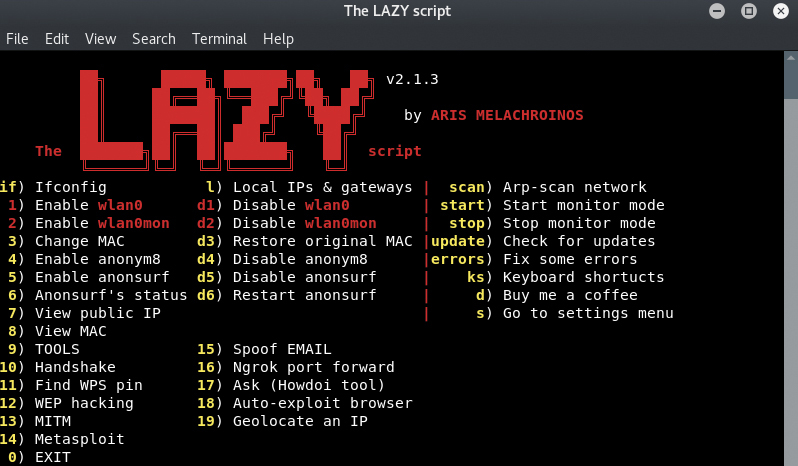 arismelachroinos/lscript
Das LAZY script wird Ihr Leben einfacher und natürlich schneller machen.
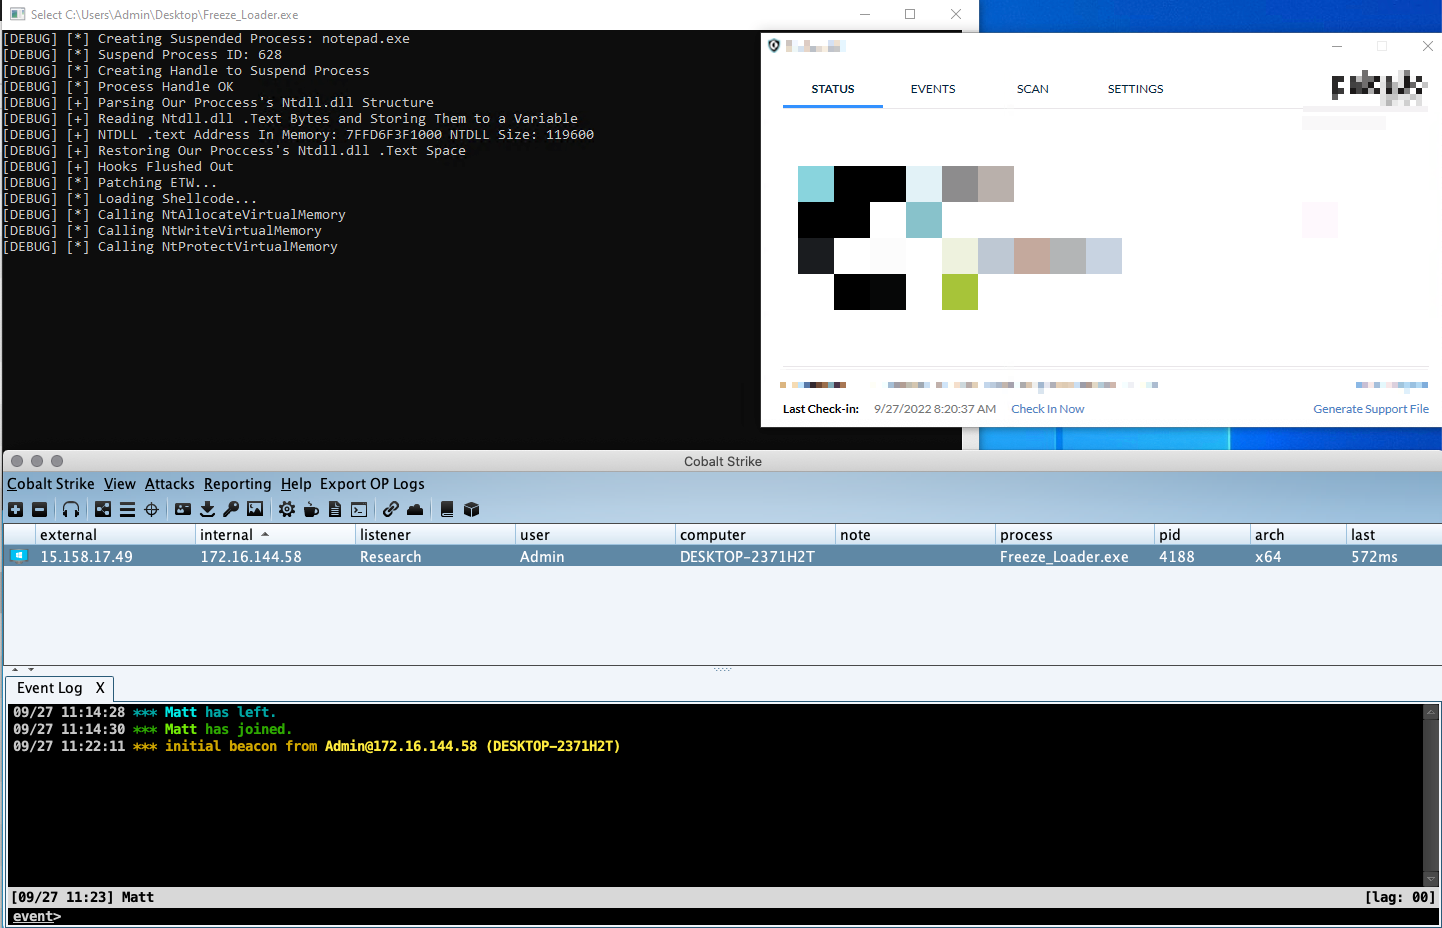 optiv/freeze
Freeze ist ein Payload-Toolkit zur Umgehung von EDRs mithilfe von angehaltenen Prozessen, direkten Syscalls und alternativen Ausführungsmethoden.
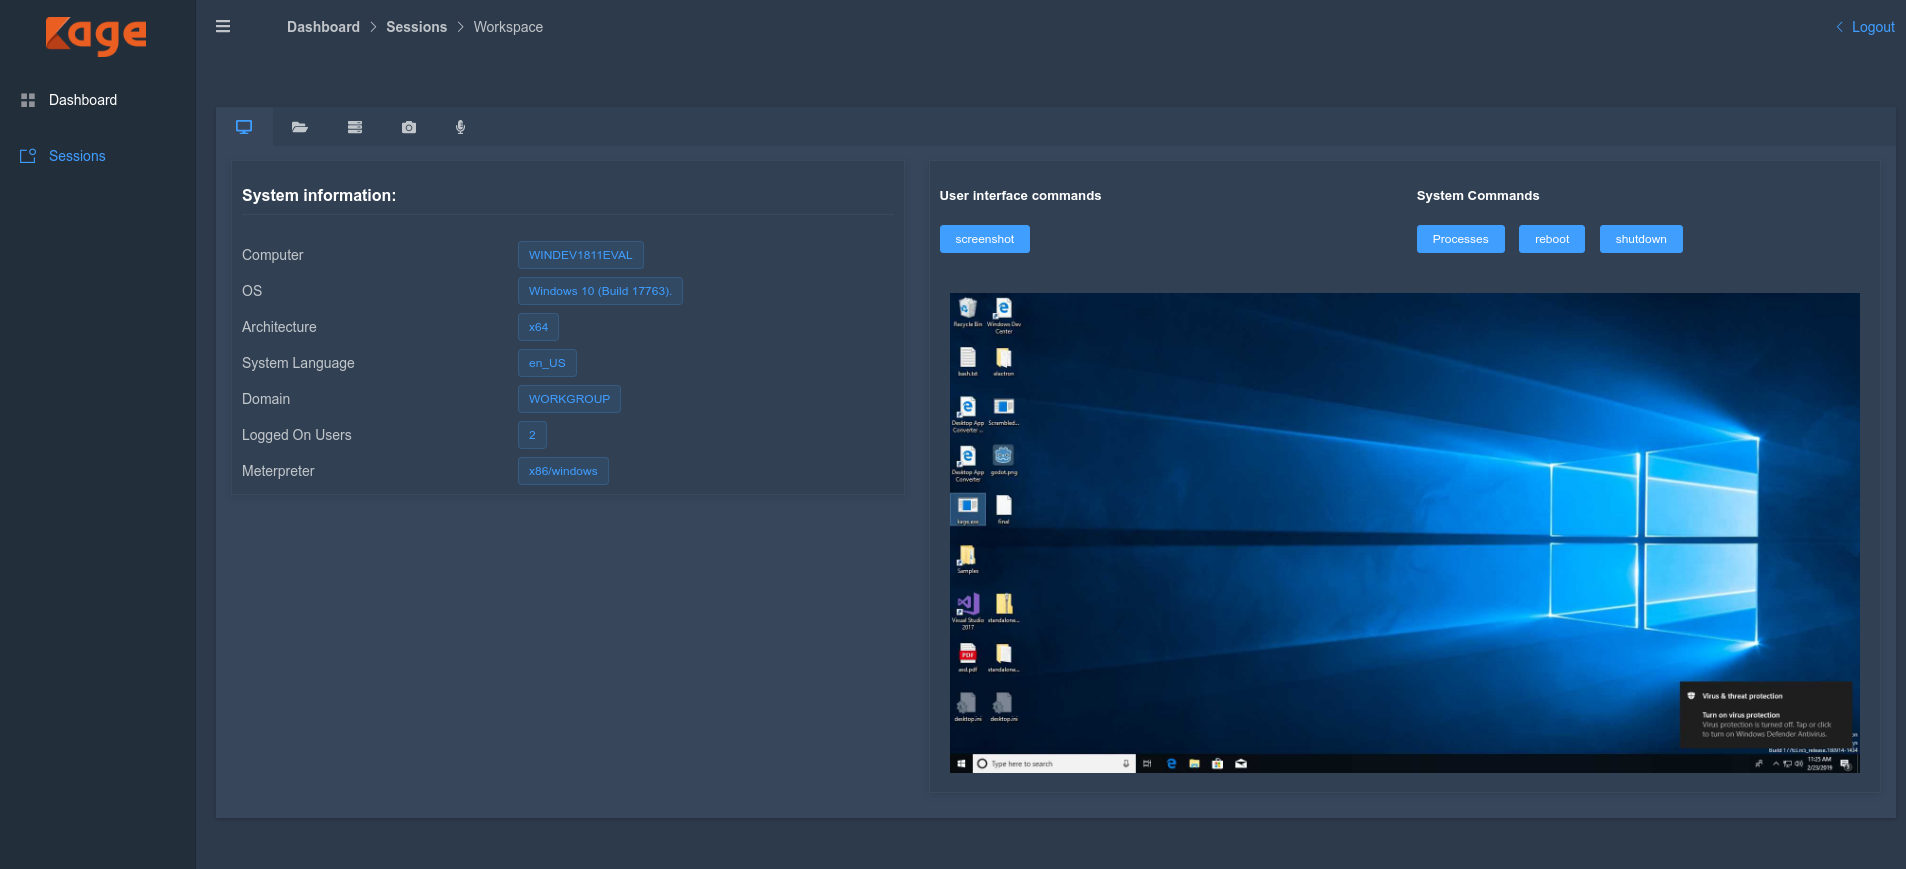 zerx0r/kage
Kage ist eine grafische Benutzeroberfläche für Metasploit Meterpreter und Session Handler
 mttaggart/offensivenotion
Notion als Plattform für offensive Operationen








