
 #1
Integrierte Plattformen für die Entwicklung, Ausführung und Verwaltung von Penetrationstests.
Kitploit empfohlen
 28zaaky/khaos-c2
KHAOS ist ein modernes C2-Framework, das den Agentenverkehr über Cloud-Dienste leitet, die bereits von Unternehmensnetzwerken als vertrauenswürdig…
 thomastjdev/wmd
Python-Framework für IT-Sicherheitstools
 bishopfox/zigdiggity
Ein ZigBee-Hacking-Toolkit von Bishop Fox
 0xm3r/cgpwn
Eine schlanke VM für Hardware-Hacking, RE (Fuzzing, symEx, Exploiting usw.) und Wargaming-Aufgaben.
 jack-new-project/zeebsploit
Modulares Exploitation-Framework für Penetrationstests, mit automatischer Payload-Generierung, Reconnaissance-Modulen und…
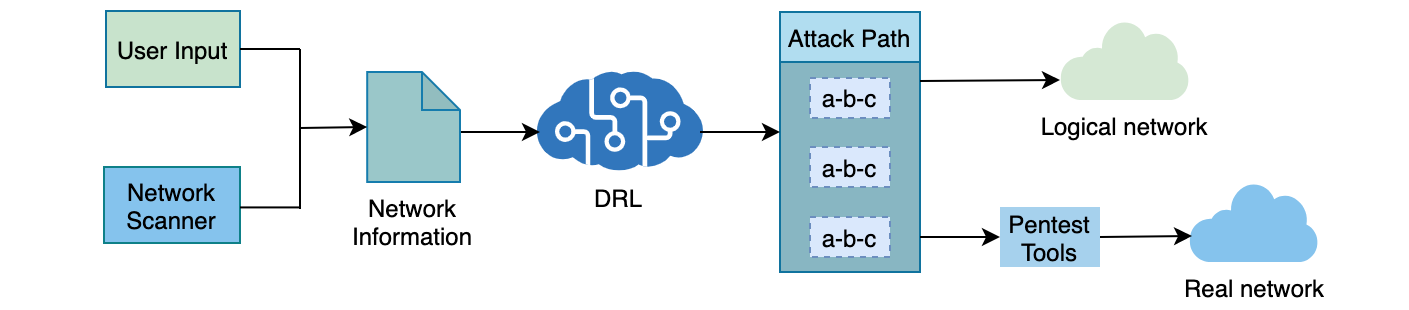 crond-jaist/autopentest-drl
AutoPentest-DRL: Automatisiertes Penetrationstesting mithilfe von Deep Reinforcement Learning
 shinthink/blitzstrike
MCP-Server, der eine dreistufige Penetrationstest-Methodik paketiert: Angriffsflächen-Aufklärung, Source-to-Sink-Statische Analyse und…
 und3rf10w/external_c2_framework
Python api zur Verwendung mit der External C2-Spezifikation von cobalt strike
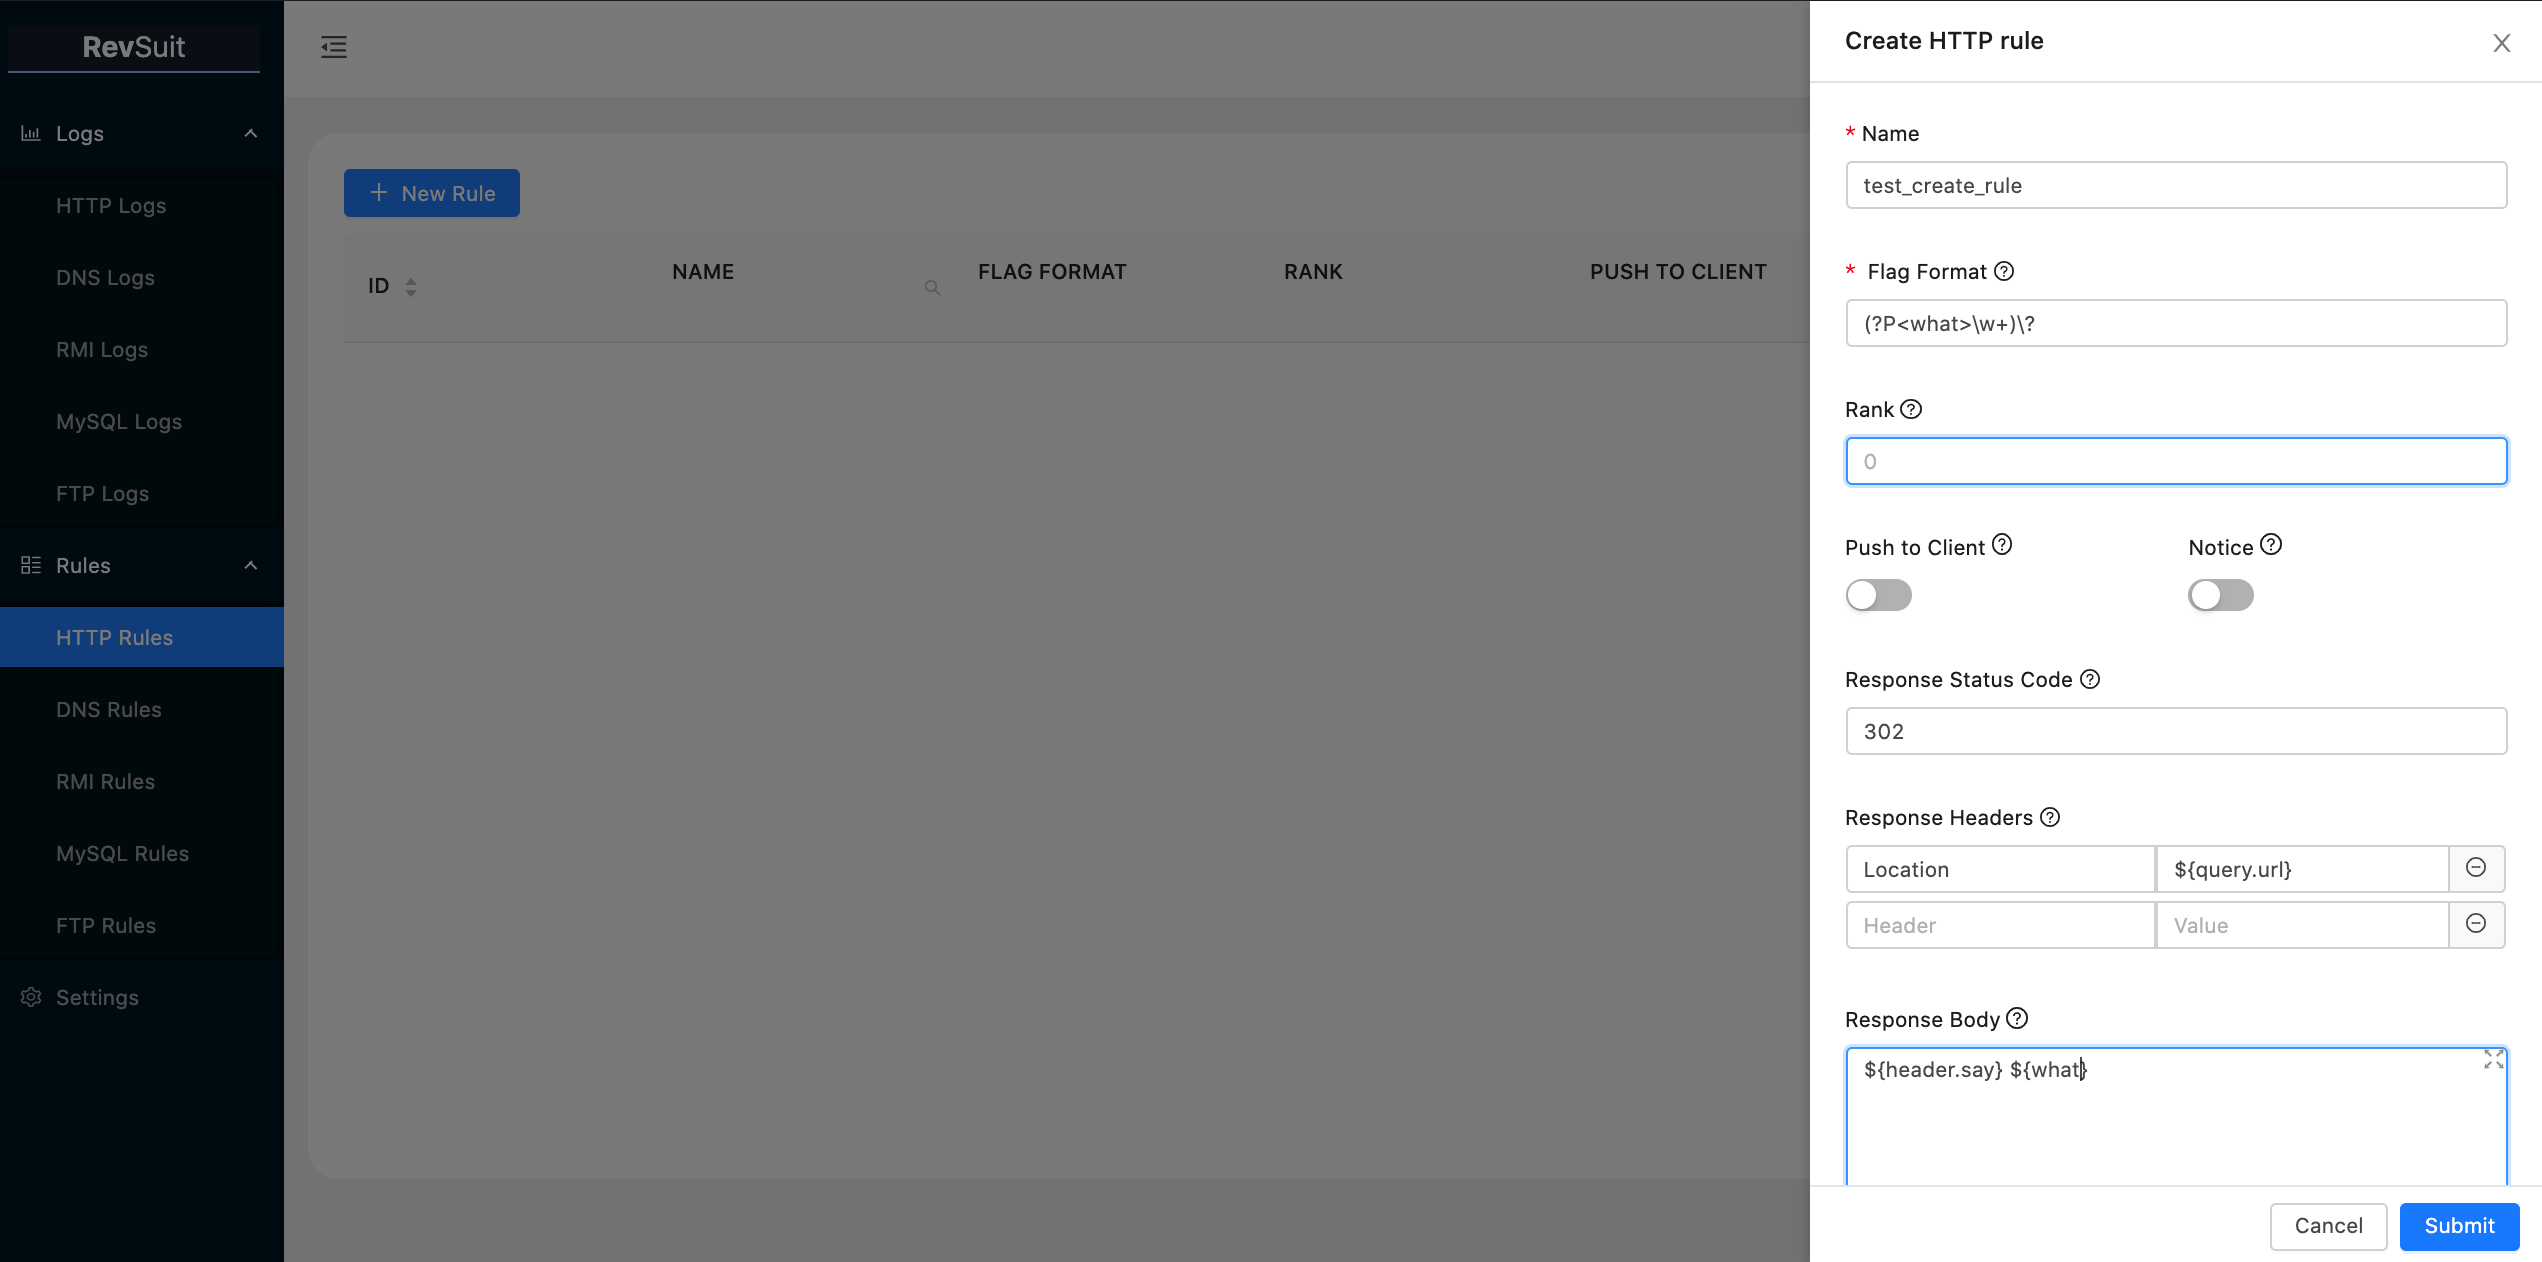 li4n0/revsuit
RevSuit ist eine flexible und leistungsstarke Reverse-Connection-Plattform, die entwickelt wurde, um Verbindungen von Zielhosts bei Penetrationstests…
 enkomio/alanframework
Ein C2-Post-Exploitation-Framework
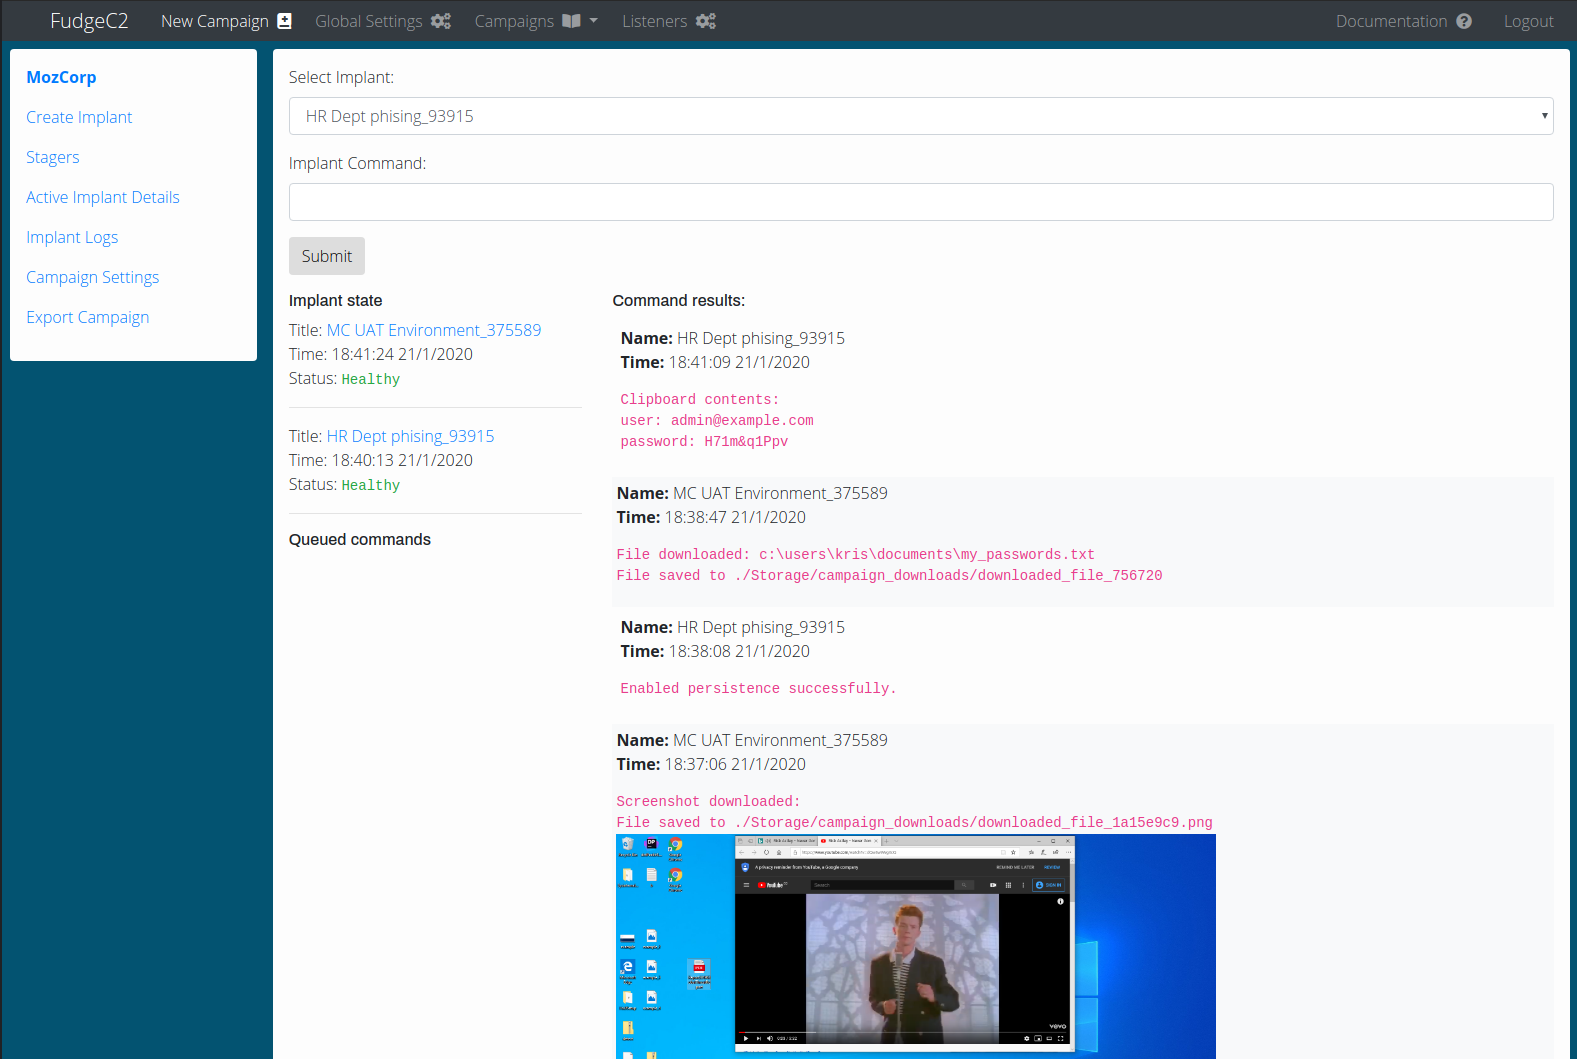 ziconius/fudgec2
FudgeC2 - ein Command-and-Control-Framework, das für Teamzusammenarbeit und Post-Exploitation-Aktivitäten entwickelt wurde.
 catsploit/catsploit
Automatisiertes Penetrationstest-Tool, das Cyber Attack Techniques Scoring (CATS) verwendet, um optimale Angriffsszenarien über die Integration von…
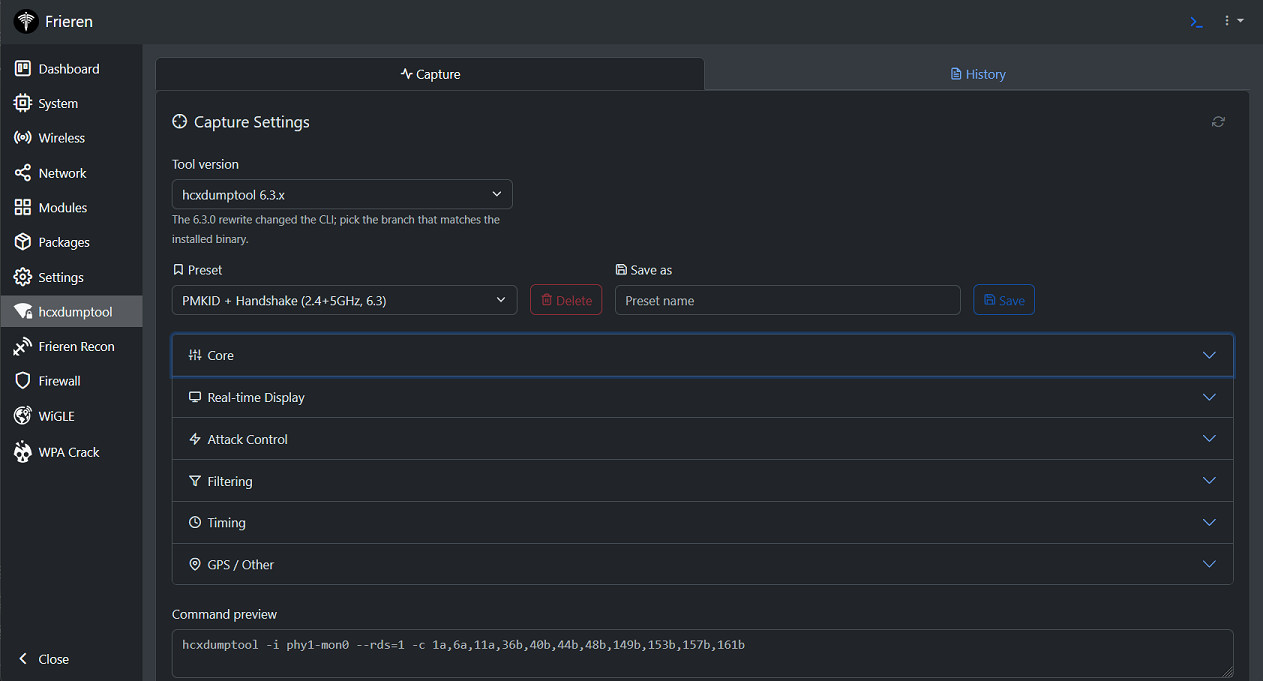 xchwarze/frieren
Frieren ist ein Mikro-Framework, das für den Einsatz in Routern und Single Board Computern (SBCs) entwickelt wurde. Dieses Framework ist darauf…
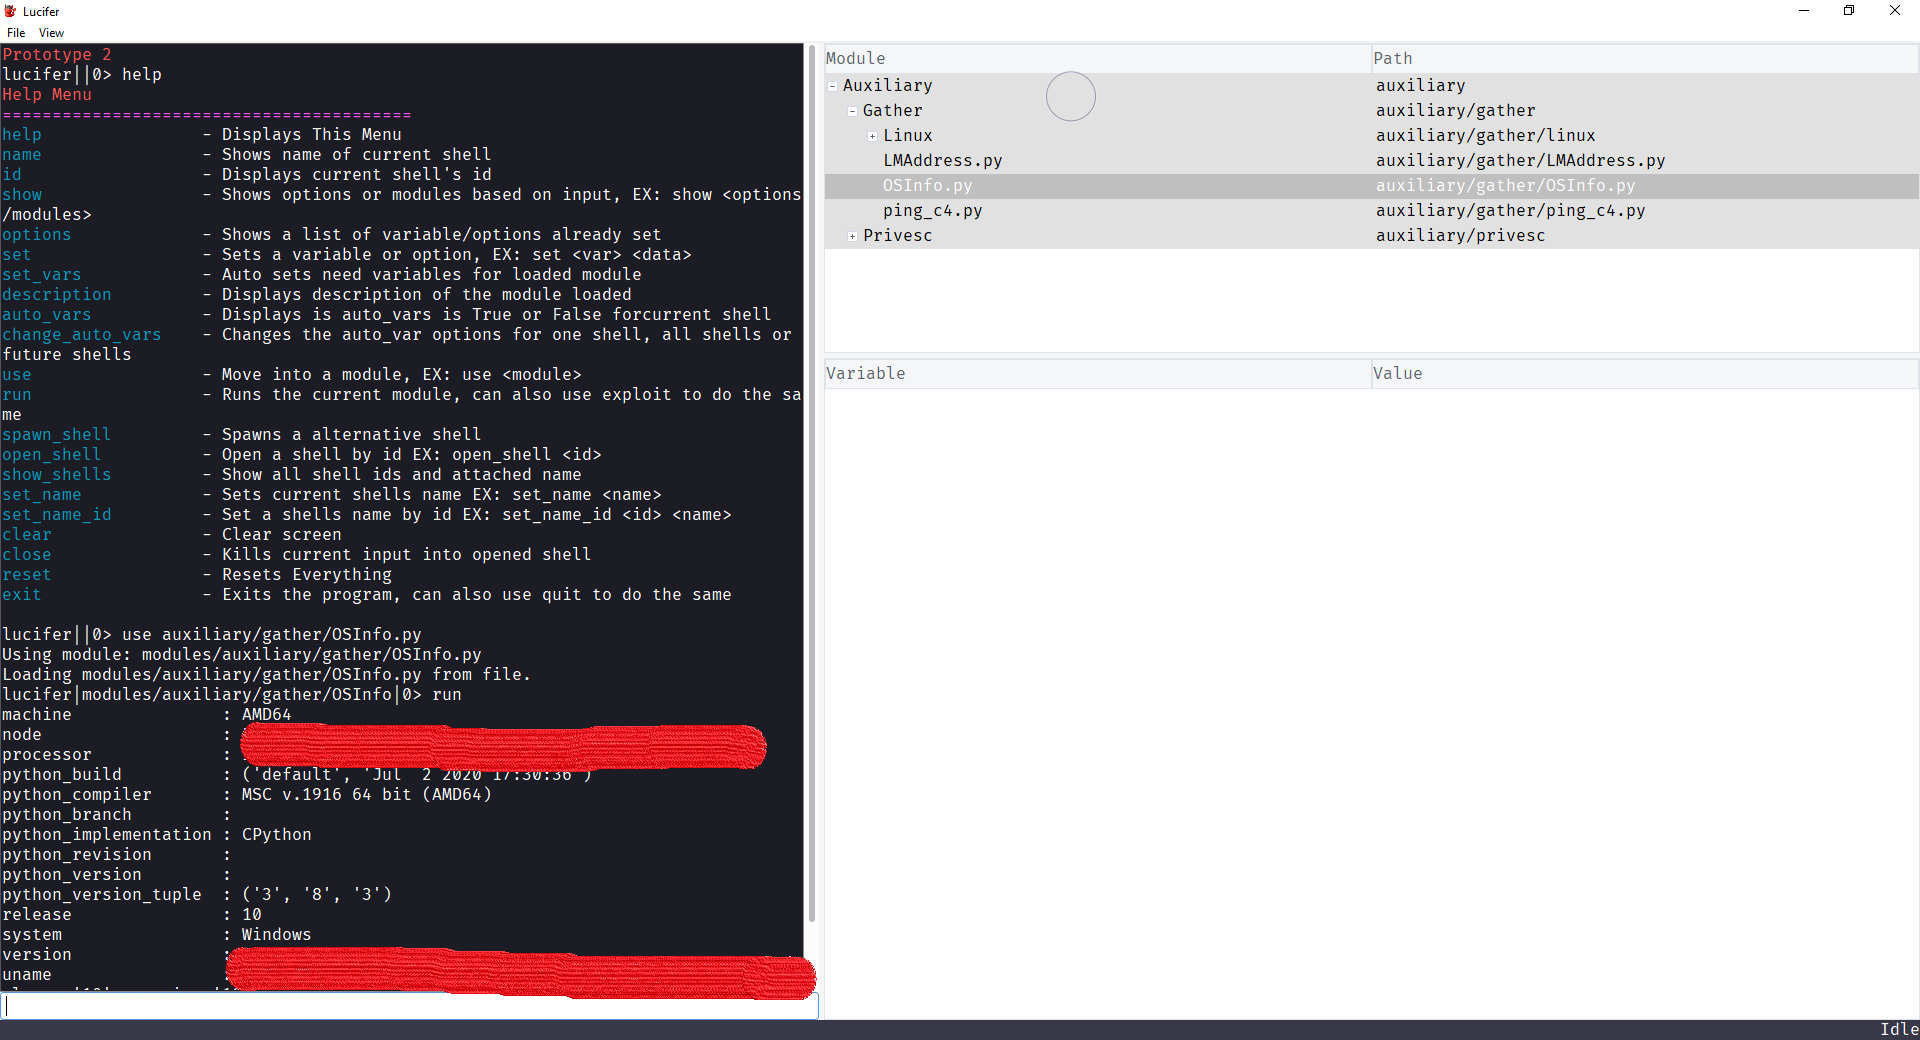 skiller9090/lucifer
Ein leistungsstarkes Penetrationstool zur Automatisierung von Penetrationsaufgaben wie lokaler Privilegienausweitung, Enumeration, Exfiltration und…
 fraunhofer-aisec/gallia
Erweiterbares Pentesting-Framework für automotive UDS-Schnittstellen, das reproduzierbare Scans, Diagnose-Fehlercode-Auslesen und Nachbearbeitung…
 nccgroup/autopwn
Ziele angeben und Toolsets gegen sie ausführen
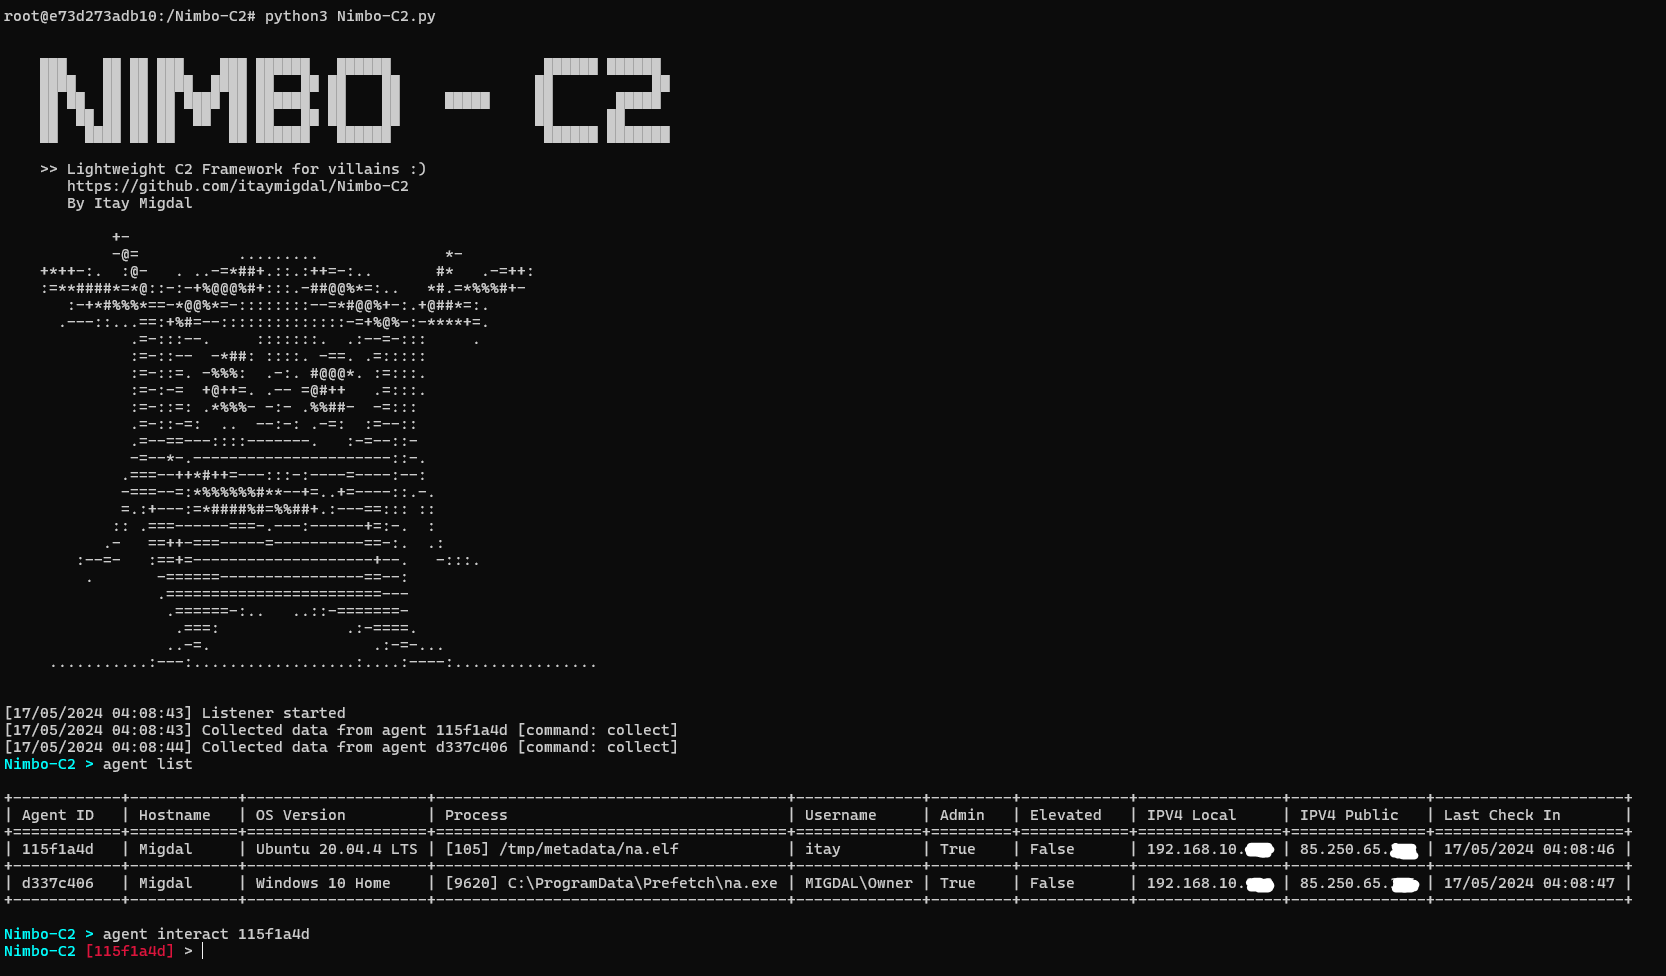 itaymigdal/nimbo-c2
Nimbo-C2 ist ein weiteres (einfaches und leichtes) C2-Framework
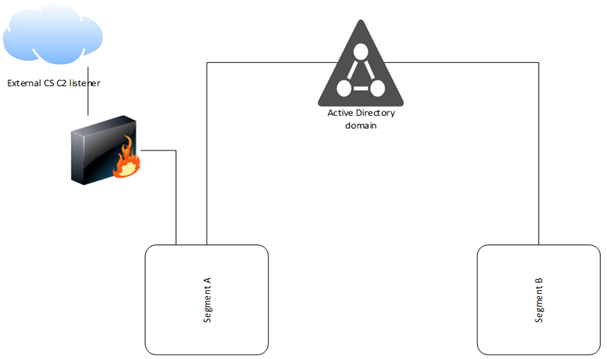 fox-it/ldapfragger
C2-Tool, das Cobalt-Strike-Beacon-Daten über LDAP-Benutzerattribute leitet, für verdeckte Command-and-Control in segmentierten Netzwerken.








