
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen

 asset-group/ghostsplice
# Ghostsplice-Repository: PoC für den Cross-Channel-Trust-Fragmentierungsangriff
 0axz-tools/cve-2025-2563-poc
Proof-of-Concept-Exploit für CVE-2025-2563, der die Schwachstelle demonstriert und Reproduktionsschritte für Sicherheitsforscher bereitstellt.
 lsposed/lspromise
Android-Komplettexploit-Kette, die eine Rechteausweitung von einer lokalen nicht vertrauenswürdigen App zu root/Kernel ermöglicht, eine Kombination…
 user696/mrrat
:mouse: Dies ist ein plattformübergreifender Remote-Access-Trojaner (RAT) für Python 2.x
 aniketlab/poco-m7-plus-jailbreak
Temporary Root Research on Poco M7 Plus (SM6375) via Qualcomm GBL Exploit (CVE-2026-24088) + GhostLock Kernel Analysis (CVE-2026-43499)
 b3rt1ng/koi
Multi-Session-Reverse-Shell-Handler mit PTY-Upgrade, Post-Exploitation-Modulen, Layer-3-Tunneling, Payload-Obfuskation zur EDR-Umgehung,…
 smgorelik/windows-rce-exploits
Die Exploit-Samples-Datenbank ist ein Repository für **RCE**-Exploits (Remote Code Execution) und Proof-of-Concepts für **WINDOWS**. Die Samples…
 x3r0day/fud-c2-framework
Ein fileless Reverse Shell- und C2-Framework, das direkte Syscalls, Proxy-Tunneling und ChaCha20-Verschlüsselung zur AV-Umgehung nutzt.
 codextf2/screenshotbof
Eine alternative Screenshot-Funktion für Cobalt Strike, die WinAPI verwendet und keinen Fork & Run durchführt. Screenshot wird im Speicher…
 kitsuneshade/winrar-exploit-tool---rust-edition
Eine leistungsstarke, speichersichere Implementierung des WinRAR CVE-2025-8088 Exploit-Tools, umgeschrieben in Rust für bessere Zuverlässigkeit und…
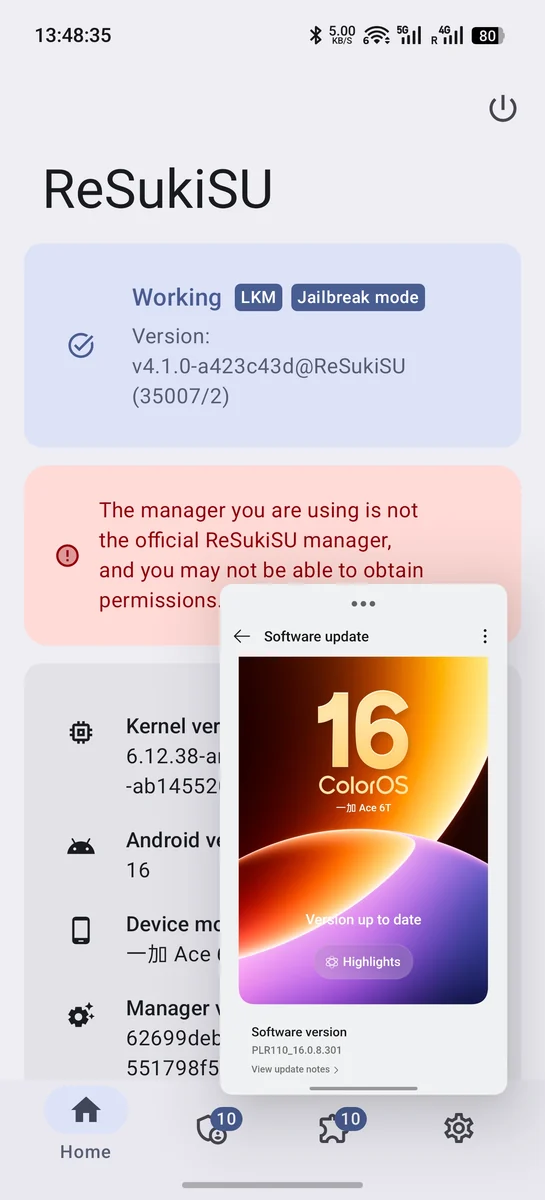 xiaobailovesstirring/ghostlock-k419-adapter
GhostLock (CVE-2026-43499) Adapter für den Android-Kernel 4.19.152-perf+
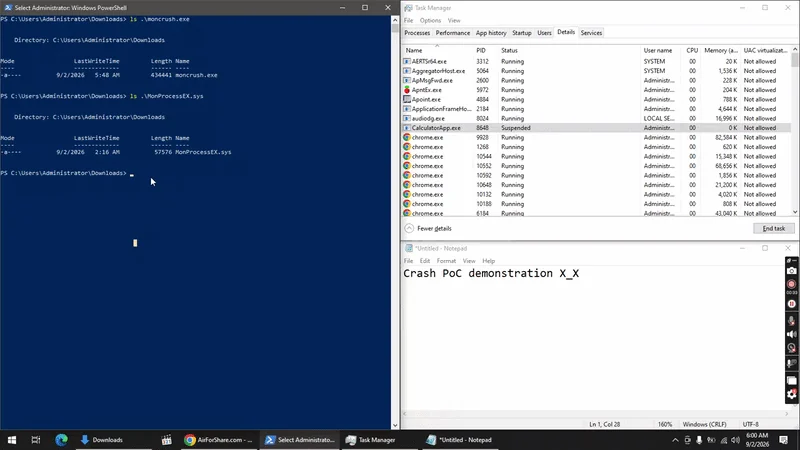 deathshotxd/0xm0ncrush
Kernel-Mode-Prozessbeender unter Verwendung eines signierten BYOVD-Treibers. Funktioniert auf allen Windows 10/11. Keine Offsets, kein PDB. Rust.
 postrequest/link
link ist ein in Rust geschriebenes Befehls- und Kontrollframework
 snothin/ghostlock-s26
GhostLock (CVE-2026-43499) für das Galaxy S26
 ntfargo/relapse-exploit
PS5-Exploit-Kette für Firmware 7.00-13.60, die ein WebKit-JSC-Info-Leak und TypedArray-Korruption mit einem aio_multi_wait-UAF-Race für…
 entysec/hatsploit
Modulare Penetrationstest-Plattform, die es Ihnen ermöglicht, Exploit-Code zu schreiben, zu testen und auszuführen.
 g13net/lockjaw
Modulares Windows-C2-Framework mit einem Rust-Teamserver, Zig-Implantat, indirekten Syscalls, AMSI-Bypass, reflektiver/PoolParty-Injektion,…
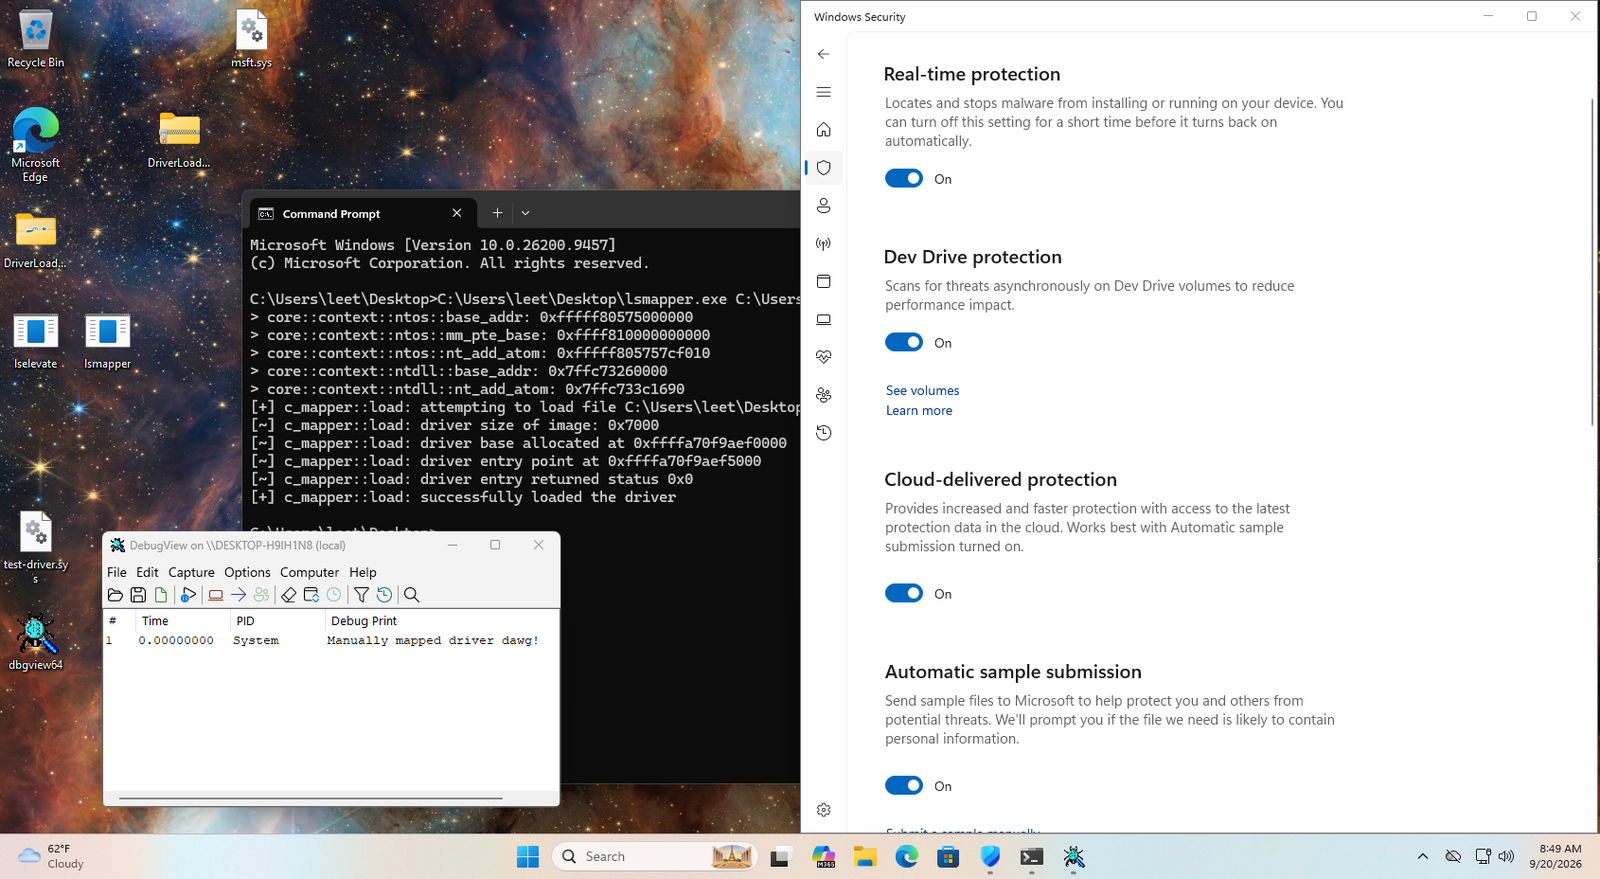 nbs32k/localstranger
PoC für WinNotify, demonstriert über einen Driver Mapper, und lokale Rechteausweitung.








