#1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen
 helviojunior/knowsmore
Korreliert NTLM-Hashes, BloodHound-Daten und geknackte Passwörter für Active Directory Penetrationstests. Importiert NTDS.dit, synchronisiert mit…
 jfjallid/go-secdump
Werkzeug zum entfernten Auslesen von Geheimnissen aus der Windows-Registrierung
 brodsbytes/cyberpup
Eine kostenlose, quelloffene Cybersicherheits-App für nicht technisch versierte Personen.
 ayham-megdadi/zero-day-legacy
Eine verwundbare Boot-to-Root-CTF-Labormaschine, die eine Krankenhausumgebung simuliert. Verfügt über eine realistische 17-Schritte-Angriffskette,…
 synacktiv/lehack-2026-challenge
Quellen von Synacktivs Herausforderung für leHack 2026
 adversis/screenscrub
Finden Sie Anmeldedaten in Screenshots, speichern Sie sie in Ihrem Secret Manager und schwärzen Sie sie unwiderruflich aus dem Bild — lokal, offline,…
 puppetm4ster/koyane-framework
Modulare Werkzeugsammlung für die Generierung, Bearbeitung, Analyse und Entdeckung von Wortlisten für das Knacken von Passwörtern, Fuzzing und…
 randomuser1983/ikeabuser
Ein einfaches Tool-Wrapper zur Automatisierung der Enumeration, des Fingerprintings und der PSK-Extraktion eines IPSec-VPN-Gateways.
 evilmog/ntlmv1-multi
NTLMv1-Multitool
 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Komplette Metasploit exploitation walkthrough gegen Metasploitable2 — vsftpd backdoor, Samba CVE-2007-2447, UnrealIRCd backdoor, Netcat exfiltration…
 vedantrana73/cve-2019-9053-py3
Nicht authentifizierter zeitbasierter Blind-SQL-Injection-Exploit für CMS Made Simple ≤ 2.2.9 (CVE-2019-9053), auf Python 3 portiert.
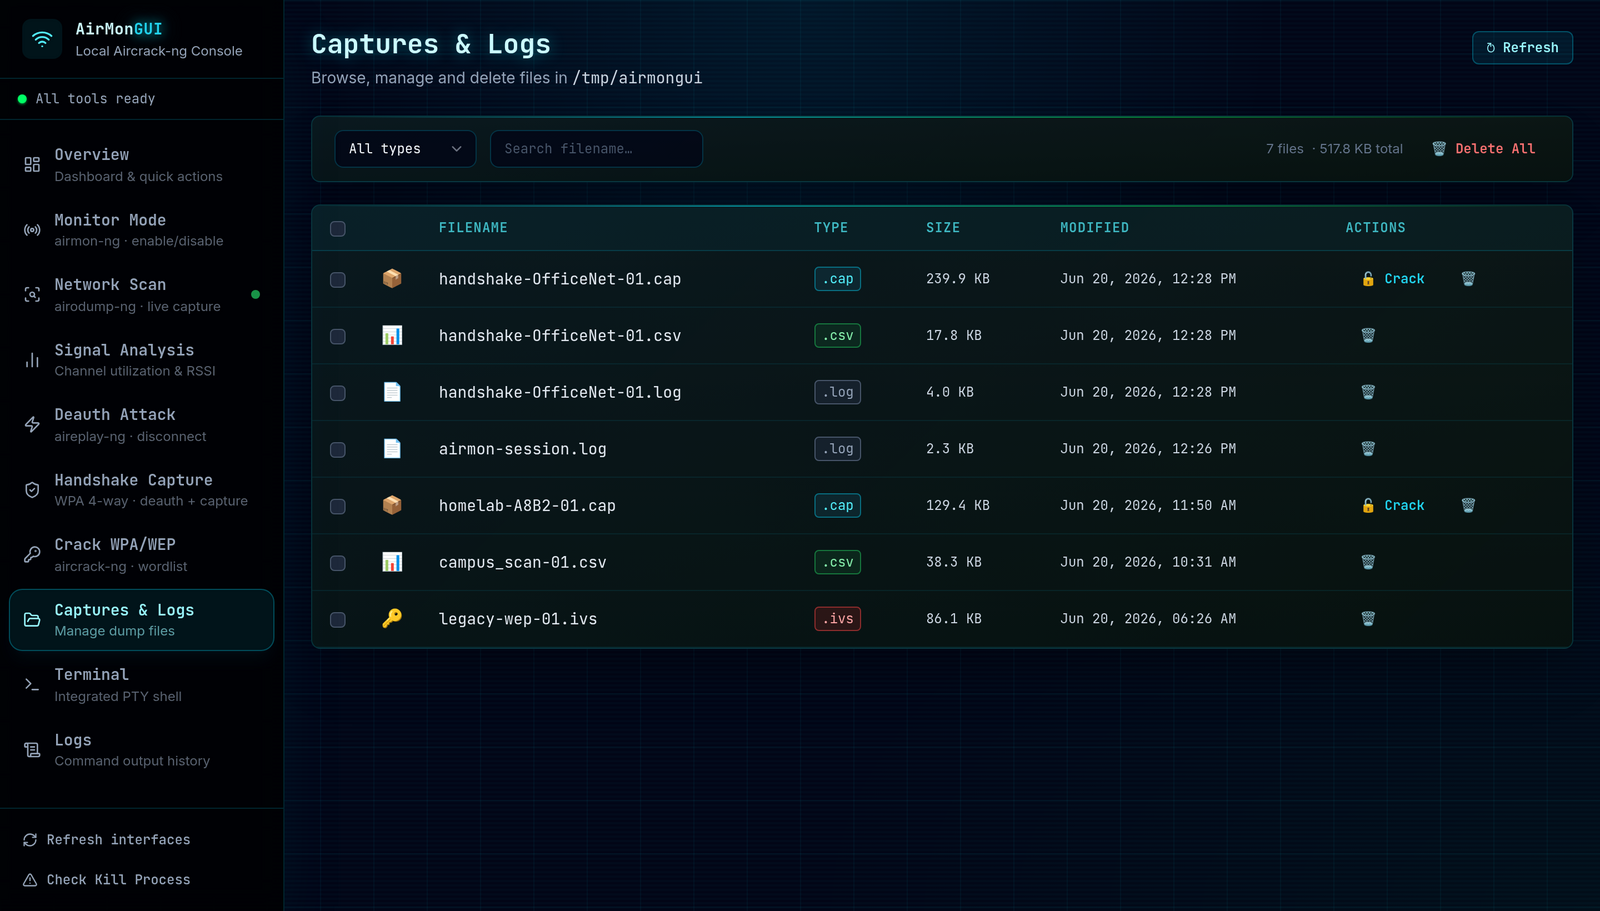 elhart05/airmongui
Eine lokal gehostete GUI für das Aircrack-ng-Wireless-Auditing-Suite.
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — Offline-Wiederherstellung von Klartextpasswörtern für Lansweeper lsrunase 2.0 / lsencrypt 2.0 über einen hartcodierten…
 0xblackash/cve-2026-47729
CVE-2026-47729
 fomovet/cve-2025-24071
POC für CVE-2025-24071
 rgkue/mysqli
Zeitbasiertes Blind-SQL-Injection-Tool für MySQL - CVE-2019-9053
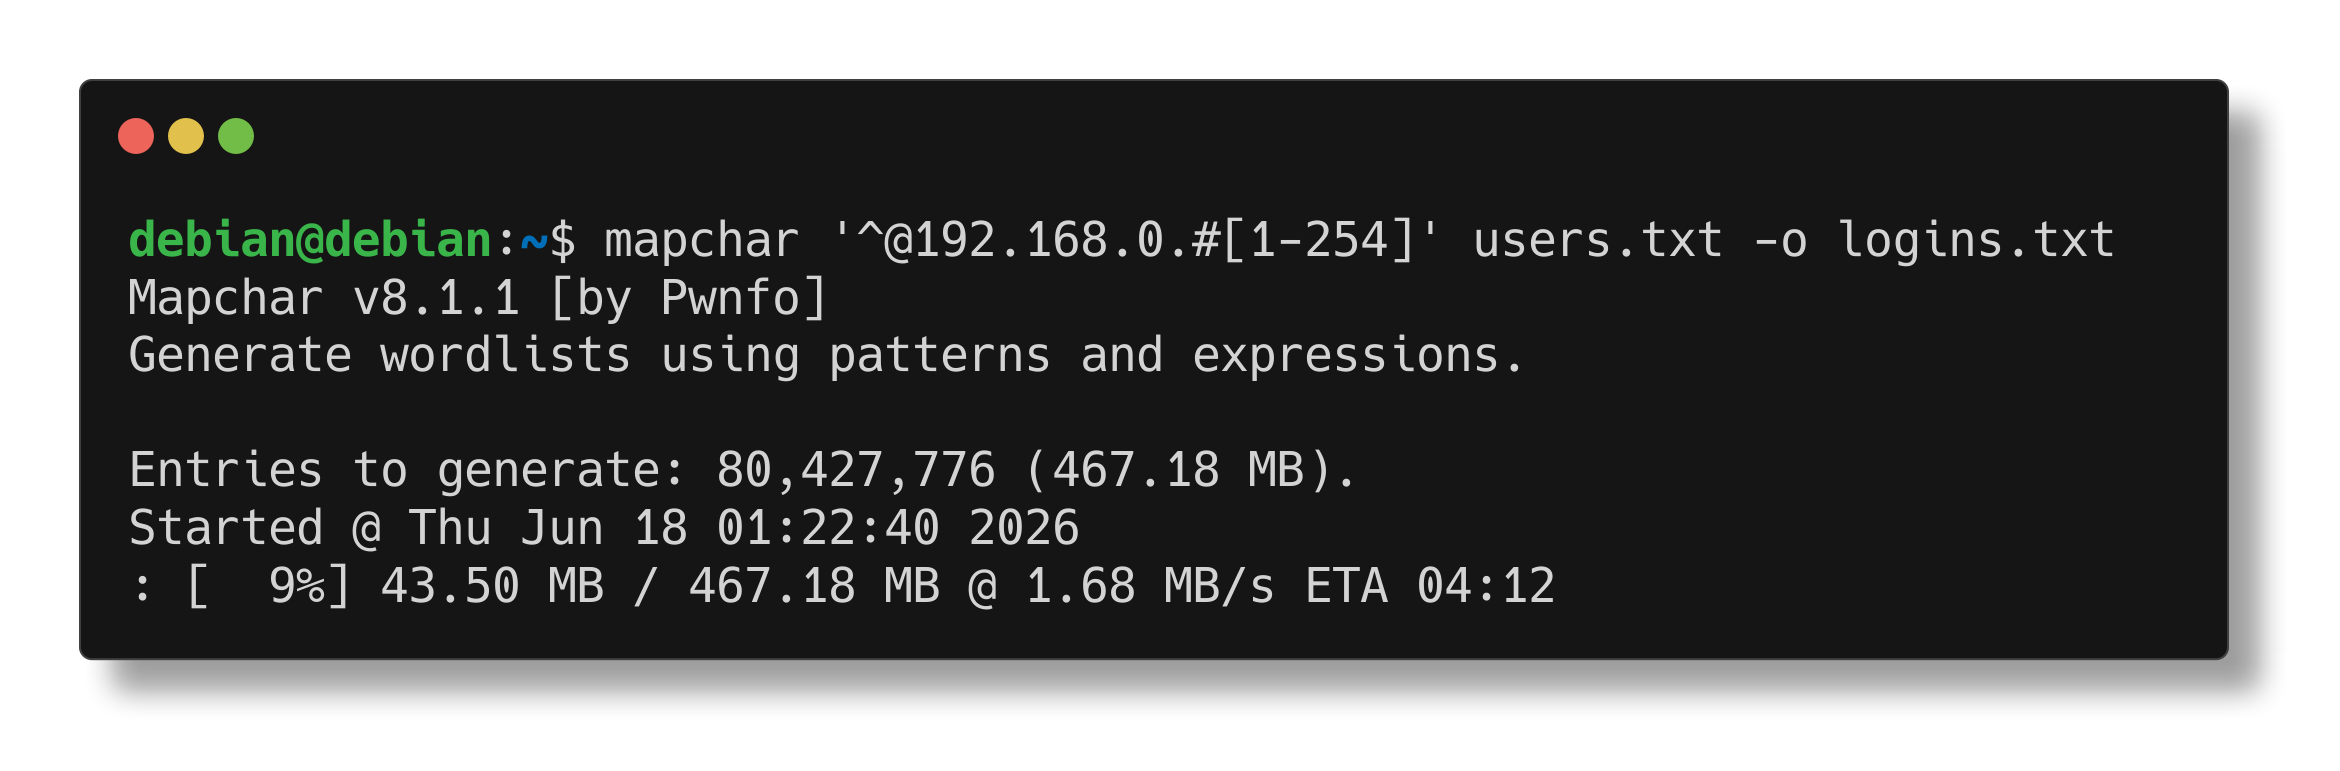 pwnfo/mapchar
Generiere Wortlisten mittels Pattern-Logik und Ausdrücken.
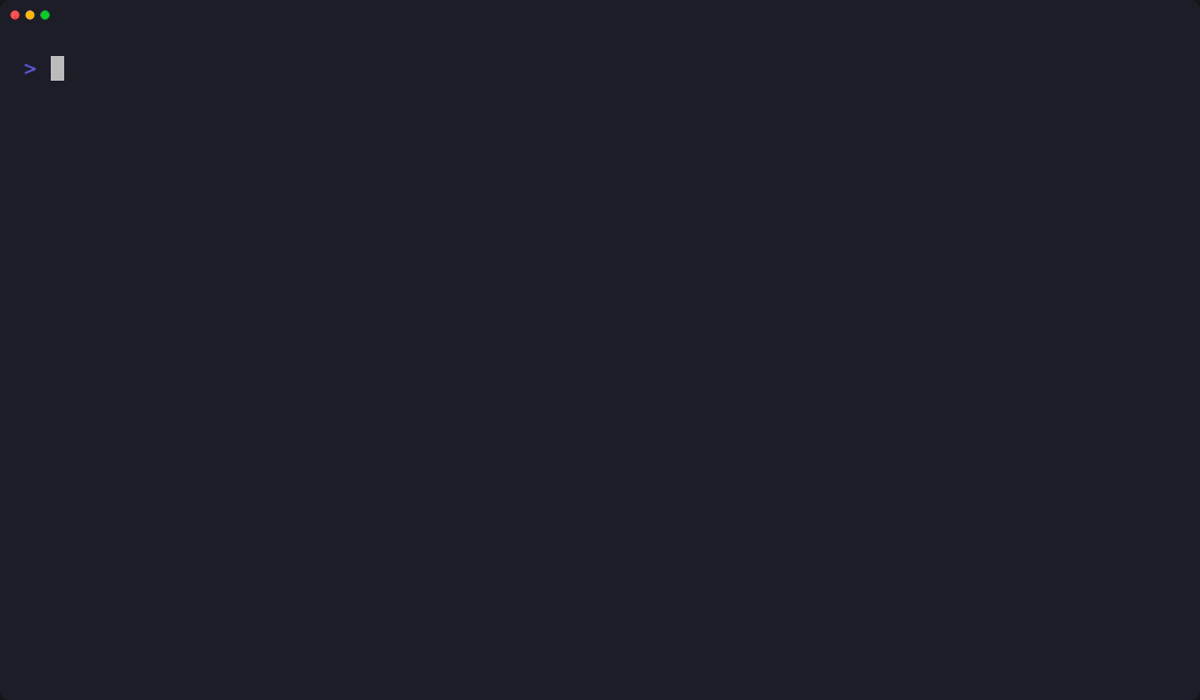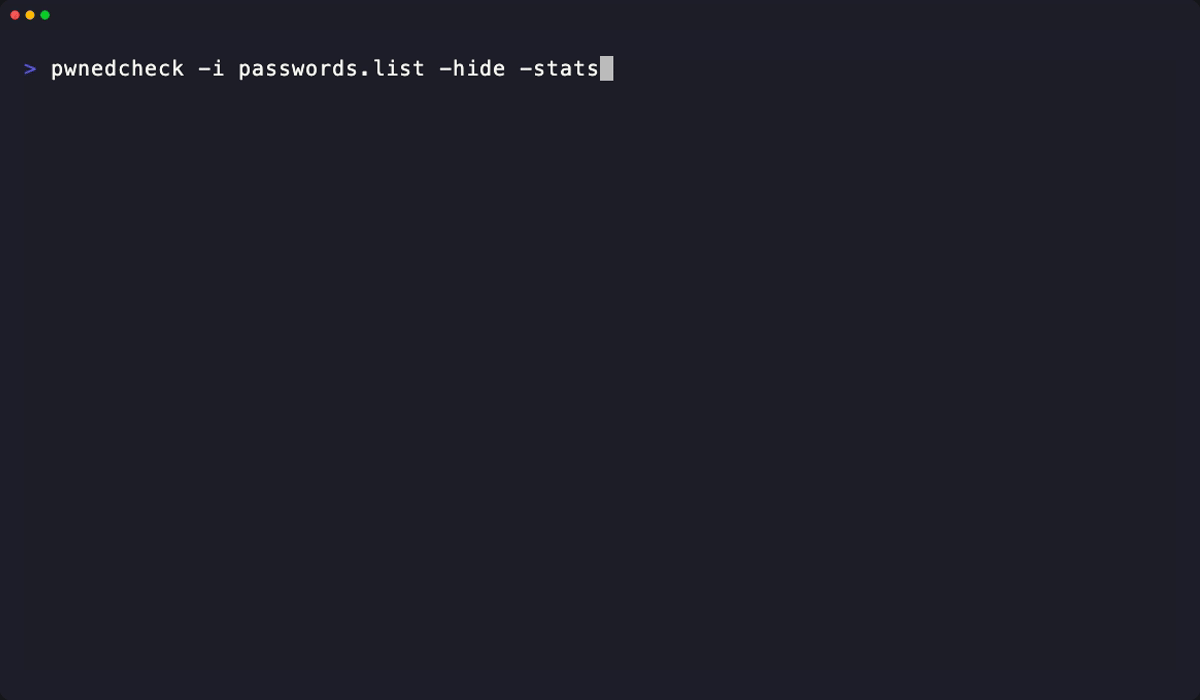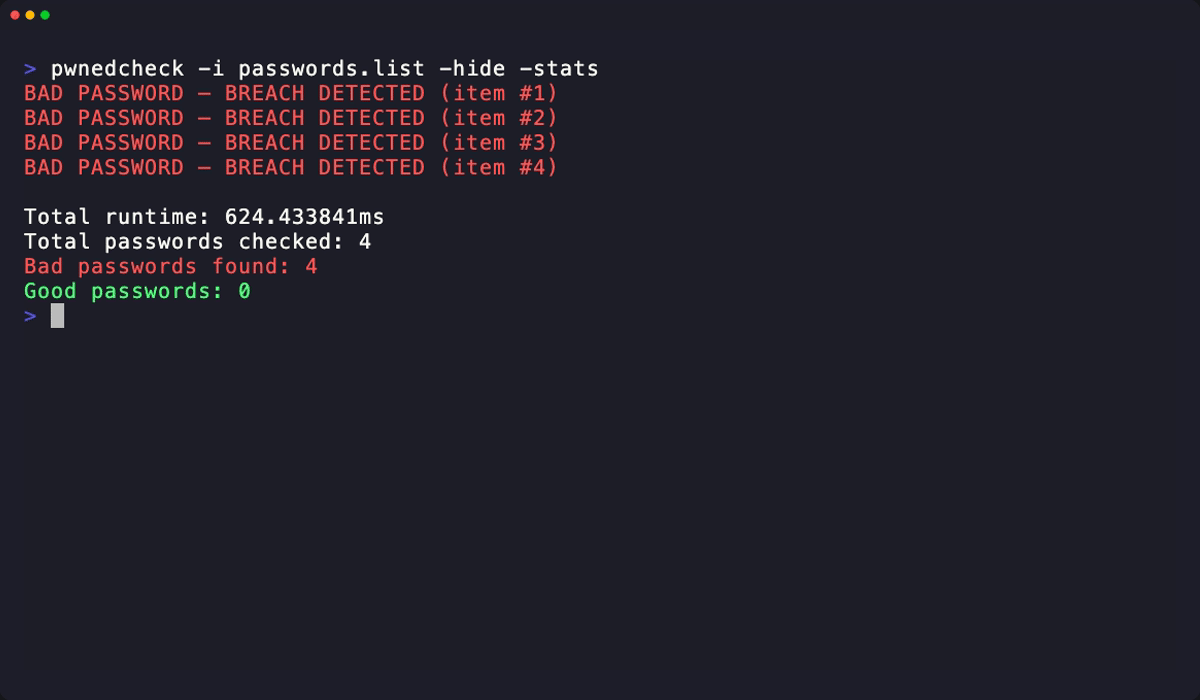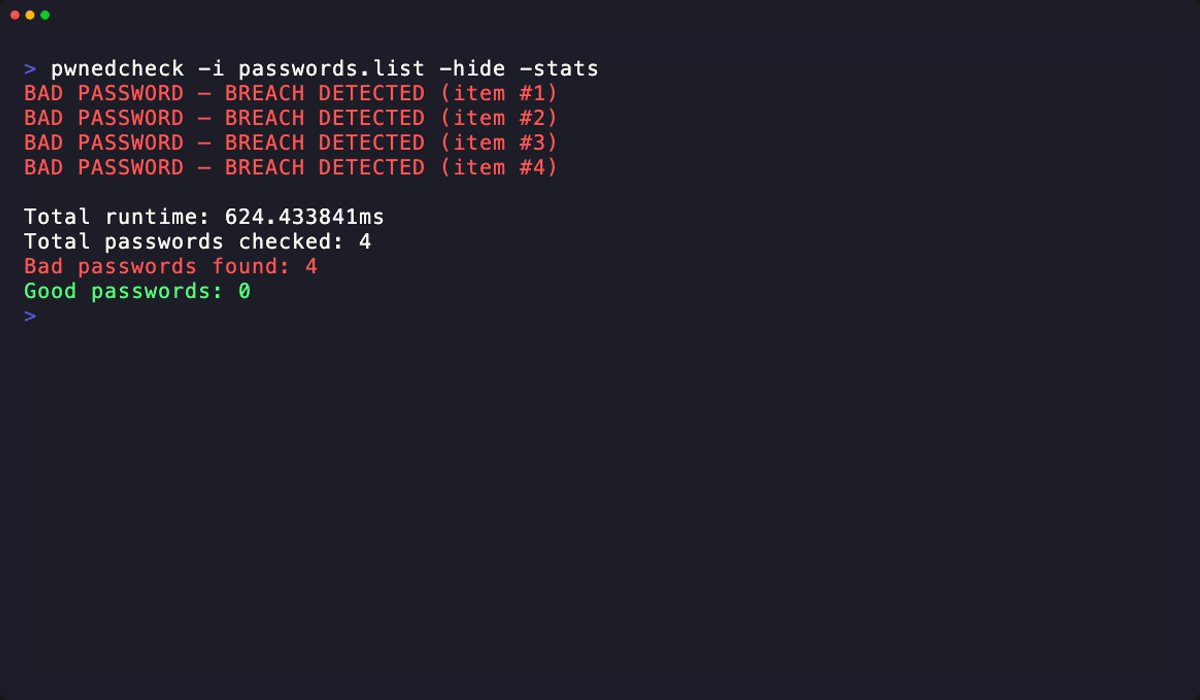 mohamedation/pwnedcheck
Ein Befehlszeilen-Tool, um zu überprüfen, ob Passwörter in Datenlecks aufgetaucht sind, unter Verwendung der Have I Been Pwned (HIBP) API.